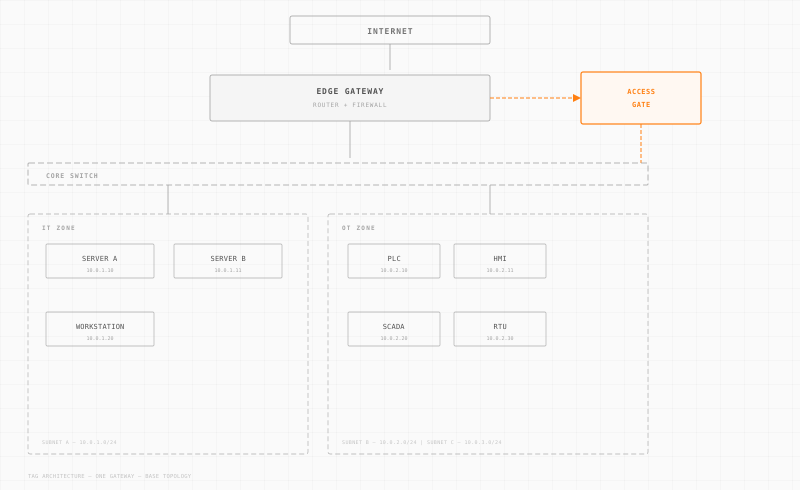
Access Gate Datenblatt. Alle Spezifikationen auf zwei Seiten.
Einsatzarten, unterstützte Protokolle, Durchsatz, Compliance-Abdeckung und Integrationsanforderungen der Trout Access Gates. Geschrieben für IT- und OT-Teams.
Zuletzt aktualisiert:
Was Access Gate leistet.
Access Gate wird als Trout-Appliance an Ihr bestehendes Netzwerk angebunden. Keine Neuverkabelung, keine IP-Änderungen, nichts auf Maschinen zu installieren. Es bildet ein Zero-Trust-Overlay, das jede Verbindung pro Sitzung authentifiziert, prüft und protokolliert.
Zero Trust bis ins LAN.
Setzt identitätsbasierte Kontrollen auch im internen Datenverkehr durch, nicht nur am Perimeter.
Arbeitet mit Ihren bestehenden Gateways.
Wird an vorhandene Edge- oder OT-Gateways angebunden, ohne Umbau des Netzwerks.
Schützt nur die wichtigen Datenflüsse.
Ausgewählte Datenflüsse laufen über die Durchsetzung, der übrige Datenverkehr bleibt unverändert.
Schritt für Schritt einführbar.
Führen Sie Zero Trust Schritt für Schritt ein, ohne den Betrieb zu stören.

Was drinsteht.
Das TAG-Datenblatt 2026 behandelt Hardwarespezifikationen, Einsatzarchitekturen, unterstützte Protokolle, Compliance-Zuordnung und Integrationsanforderungen. Es richtet sich an Sicherheitsarchitekten, Netzwerkingenieure und Einkaufsteams.
Hardwarespezifikationen.
Bauform, Anzahl der Schnittstellen, Durchsatz, Leistungsaufnahme, Betriebstemperaturbereich und Rackmontage für beide Modelle.
Einsatzarchitekturen.
Die Einsatzarten One Gateway, Two Gateway Layers und Multi-Site, mit Datenflussdiagrammen für die Nord-Süd- und Ost-West-Durchsetzung.
Unterstützte Protokolle.
Vollständige Liste der IT- und OT-Protokolle mit Deep Inspection: Modbus, DNP3, IEC 61850, OPC-UA, S7, BACnet, SSH, RDP, VNC und weitere.
Compliance-Abdeckung.
CMMC 2.0, IEC 62443, NIST SP 800-82, NIS2-Richtlinie und die Zero-Trust-Säulen des DoD, mit Zuordnungstabellen je Kontrolle.
Laden Sie das TAG-Datenblatt 2026 herunter.
Vollständige technische Spezifikationen, Einsatzarchitekturen, Protokollunterstützung und Compliance-Zuordnung für das Trout Access Gate.
Für Sicherheitsarchitekten.
Das Datenblatt enthält Datenflussdiagramme für alle drei Einsatzarchitekturen, die Integrationspunkte mit bestehender Firewall- und Switch-Infrastruktur und die Inspektionsfunktionen je Protokoll.
Technische Demo anfragen.
Erleben Sie das Access Gate live in einer Laborumgebung. Wir zeigen Installation, Richtlinienkonfiguration, Sitzungsprotokollierung und Protokollinspektion an echtem OT-Datenverkehr.
Häufige Fragen zu Access Gate.
Agenten erforderlich. Access Gate setzt Zero Trust auf Netzwerkebene durch. Nichts auf Maschinen zu installieren.
Access Gate Essential ist eine 1/2U-Appliance für die Rackmontage, Access Gate Performance eine 1U-Appliance für die Rackmontage. Beide sind für den Einbau in Standard-19-Zoll-Racks ausgelegt. Genaue Abmessungen, Gewicht und Schnittstellen stehen im Datenblatt.
Access Gate führt Deep Packet Inspection für Modbus TCP/RTU, DNP3, IEC 61850 (GOOSE/MMS), OPC-UA, Siemens S7, BACnet und EtherNet/IP durch. Auch Standard-IT-Protokolle (SSH, RDP, VNC, HTTPS, SMB) werden vollständig geprüft. Die vollständige Protokollliste steht im Datenblatt.
Der Durchsatz hängt von Modell und Einsatzart ab. Das Datenblatt nennt Werte für die Nord-Süd-Durchsetzung und die Ost-West-Overlay-Durchsetzung. Industrieprotokolle brauchen wenig Bandbreite, daher bleiben OT-Installationen meist deutlich unter dem Nenndurchsatz.
Nein. Das Access Gate ist vollständig Air-Gap-fähig. Richtliniendurchsetzung, Sitzungsprotokollierung und Konfigurationsverwaltung laufen komplett On-Premise, ohne Cloud-Verbindung. Damit eignet es sich für eingestufte Umgebungen und isolierte OT-Netzwerke.
Das Access Gate wird mit einer lokalen Weboberfläche zur Verwaltung ausgeliefert, die aus dem LAN erreichbar ist. Bei Installationen an mehreren Standorten lässt sich eine Management-Ebene zwischen den Access Gates über den standortübergreifenden Tunnel einrichten. Ein Cloud-Portal oder eine externe Verwaltung ist nicht nötig.