
Schützen Sie Maschinen, die sich nicht selbst schützen. An der Maschine ändert sich nichts.
Trout Access Gate ist eine On-Premise-Appliance, die einen Industrieproxy vor jede Maschine setzt, die sich nicht selbst verteidigen kann: alt, von Drittanbietern oder nicht patchbar, ohne Installation auf der Maschine, ohne Ausfall und ohne Neuverkabelung.
Zuletzt aktualisiert:
Vertraut von führenden Unternehmen


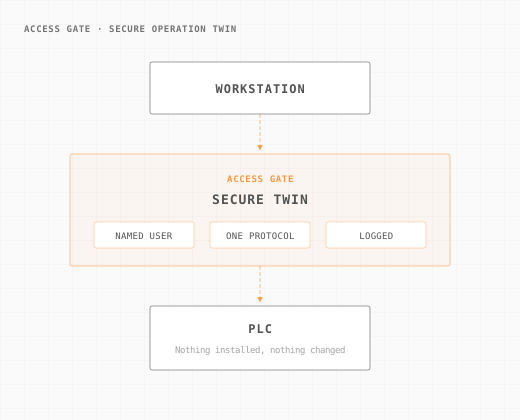
Ein Secure Operation Twin setzt Industrieproxys direkt vor eine Maschine.
Jedes ein- und ausgehende Paket durchläuft eine kontrollierte Compute-Schicht auf der Leitung, sodass die Anlage ohne Patch, ohne Agent und ohne Ausfall geschützt ist. Das gilt auch für Alt- und Drittsysteme.
Die Sicherheit läuft auf der Leitung, vor der Maschine.
Die meisten OT-Anlagen können keinen Agenten ausführen, lassen sich nicht patchen und nicht neu adressieren, ohne die Produktion zu gefährden. Der Secure Operation Twin wird zur Netzwerkpräsenz der Anlage. Er terminiert Verbindungen, authentifiziert den Benutzer und begrenzt, was das Protokoll darf. Er verschlüsselt die Verbindung und zeichnet die Sitzung auf. Dann leitet er den bereinigten Verkehr an die echte Maschine weiter.
Da die Verarbeitung in-path läuft, hängt sie weder von der Mitwirkung der Maschine noch von der Cloud ab. Für den Rest des Netzwerks ist der Twin die Maschine: So schützt er Geräte, die selbst über keinerlei Sicherheitsfunktionen verfügen.
Jede kritische Maschine erhält ihre eigene Grenze.
Eine industrielle DMZ schützt die Grenze zwischen IT und OT mit einer gemeinsamen Pufferzone. Sie ist wertvoll, aber grob: Innerhalb der Zone vertraut weiterhin alles allem anderen. Der Secure Operation Twin überträgt diese Idee auf jede einzelne Maschine. Jede kritische Anlage erhält ihre eigene kontrollierte Grenze, statt sich eine zu teilen.
In der Praxis nutzen Teams beides: eine DMZ am Standortrand und Secure Operation Twins vor den Anlagen, auf die es am meisten ankommt. So gelangt man von der Segmentierung auf Zonenebene zur Kontrolle auf Anlagenebene, die IEC 62443 und Zero Trust verlangen, ohne Overlay-Redesign oder VLAN-Umbau.

Vollständiger Schutz für Maschinen, die Sie nicht verändern können.
Der Twin sichert alles, was über das Netzwerk erreichbar ist, auch die Systeme, die sich anders am schwersten schützen lassen.
Compute on the Wire.
Das Access Gate stellt Rechenleistung direkt im Datenpfad bereit. Es hängt weder von der Mitwirkung der Maschine noch von der Cloud ab.
Steuert, was jedes Protokoll darf.
Es terminiert die Sitzung und prüft das Protokoll: Es kann Modbus, OPC UA, RDP, SSH oder HTTP zulassen und dabei genau einschränken, was jedes davon tun darf.
Sichert Bestandsanlagen vor Ort.
Geräte, die sich nicht patchen, mit einem Agenten ausstatten oder abschalten lassen, werden geschützt, ohne die Maschine selbst zu verändern.
Kontrolliert Drittsysteme.
Hersteller- und Blackbox-Appliances erhalten Identität, geringste Rechte und eine Aufzeichnung genau dessen, was getan wurde.
Bringt die iDMZ bis zur Maschine.
Geben Sie jeder kritischen Anlage ihre eigene kontrollierte Grenze, statt eine Pufferzone für alles zu teilen.
Kein Stillstand, keine Neuverkabelung.
Transparent in den Pfad zur Anlage gesetzt, schaltet er ohne IP-Neunummerierung oder VLAN-Redesign um.
Der Twin im Vergleich zu Firewall und Agent.
| Fähigkeit | Firewall / DMZ | Endpunkt-Agent | Secure Operation Twin |
|---|---|---|---|
| Wo Sicherheit läuft | An der Zonengrenze | Auf dem Endpunkt | In-path, vor der Anlage |
| Funktioniert mit Bestandsanlagen | Grob, nur zonenweit | Nein, nicht installierbar | Ja, ohne Änderung an der Maschine |
| Dritt- / Blackbox-Geräte | Innerhalb der Zone vertraut | Keine Kontrolle | Identität, geringste Rechte, aufgezeichnet |
| Granularität | Zonenebene | Host-Ebene | Je Maschine, je Protokoll |
| Auswirkung des Rollouts | Neuarchitektur | Rollout + Patching | Im Bestand, ohne Ausfall oder Neuverkabelung |
Vor die Maschine gesetzt, ohne Neuverkabelung.
Die empfohlene Methode ändert nichts an den Maschinen. Eine einzige Route auf Ihrem vorhandenen Switch oder Router leitet den Verkehr über Access Gate, und das Entfernen der Route ist der Rollback. Bei einem großen Hersteller in North Carolina kam so eine laufende Produktionslinie in weniger als einer Minute hinter das Gate.
Die Produktion läuft weiter.
Keine Neuverkabelung, kein Ausfall.
Ihre Maschinen mit einer Route schützen (empfohlen)
Eine einzige Route auf Ihrem vorhandenen Switch oder Router führt den Verkehr über Access Gate, nach Quelle oder nach Ziel. An den Maschinen ändert sich nichts.
Alternative: eine Maschine über ihren Namen schützen
Leiten Sie Clients per DNS zum Twin, Maschine für Maschine.
Alternative: eine Maschine über ihre Adresse schützen
Richten Sie Clients auf die Overlay-Adresse der Maschine aus, Maschine für Maschine.
Beispiel: eine Route auf einem Cisco-Catalyst-Switch
Die genauen Befehle, um die Route zu setzen und für den Rollback wieder zu entfernen.
Fragen zum Secure Operation Twin.
Es ist ein industrieller In-Path-Proxy, den das Trout Access Gate direkt vor eine bestimmte Maschine setzt. Jede Verbindung zu dieser Anlage und von ihr durchläuft eine kontrollierte Compute-Schicht auf der Leitung, sodass die Anlage vollständig abgesichert werden kann, ohne die Maschine selbst zu verändern.
Eine industrielle DMZ schützt eine gemeinsame Grenze zwischen IT und OT, in der innerhalb der Zone weiterhin alles allem vertraut. Der Secure Operation Twin überträgt diese Idee auf die einzelne Maschine, sodass jede kritische Anlage ihre eigene kontrollierte Grenze erhält. In der Regel nutzen Teams beides zusammen.
Ja. Genau darum geht es. Da der Twin zur Netzwerkpräsenz der Anlage wird und Identität, Richtlinie, Verschlüsselung und Aufzeichnung auf der Leitung anwendet, schützt er alte Steuerungen und Hersteller-Appliances, die selbst über keinerlei Sicherheitsfunktionen verfügen.
Nein. Der Twin wird transparent in den Pfad zur Anlage gesetzt und schaltet ohne IP-Neunummerierung oder VLAN-Redesign um. Die empfohlene Methode ist eine einzige Route auf Ihrem vorhandenen Switch: Bei einem großen Hersteller in North Carolina kam eine laufende Produktionslinie in weniger als einer Minute hinter Access Gate.
Nein. Die Verarbeitung läuft in-path, on-premise. Es besteht keine Abhängigkeit von einem externen Dienst, um den Verkehr zu vermitteln oder zu prüfen.