Was ist ein Overlay-Netz? Eine sichere Schicht über dem Netz, das Sie schon haben.
IT-Teams fragen uns oft, wie die Overlay-Netze von Access Gate wirklich funktionieren. Die Antwort ist einfacher, als sie klingt. Sie beruht auf zwei Standardfunktionen von IP: Routing und bidirektionalem NAT.
Zuletzt aktualisiert:
What Is Overlay Networking?
Overlay Networking Explained
A visual walkthrough of how overlay networking works, why it matters for OT security, and how the Access Gate deploys it without touching your existing infrastructure.
Request a DemoKlassisches Industrienetz.
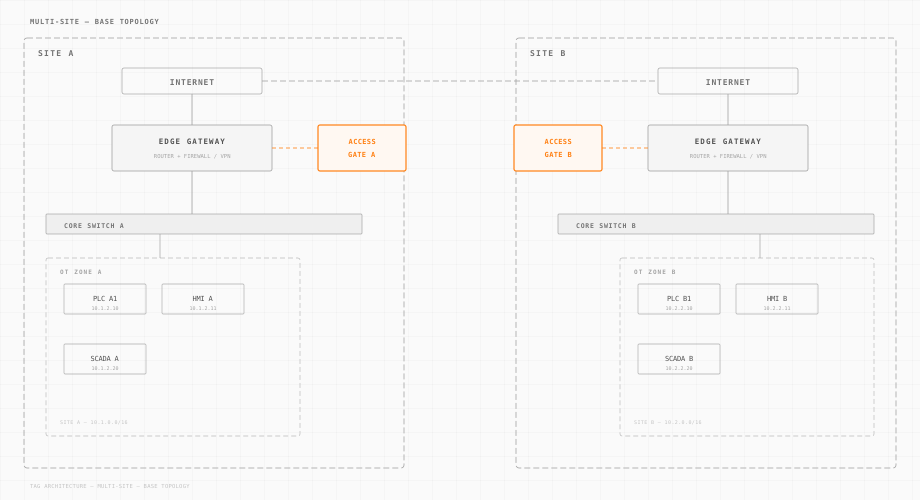
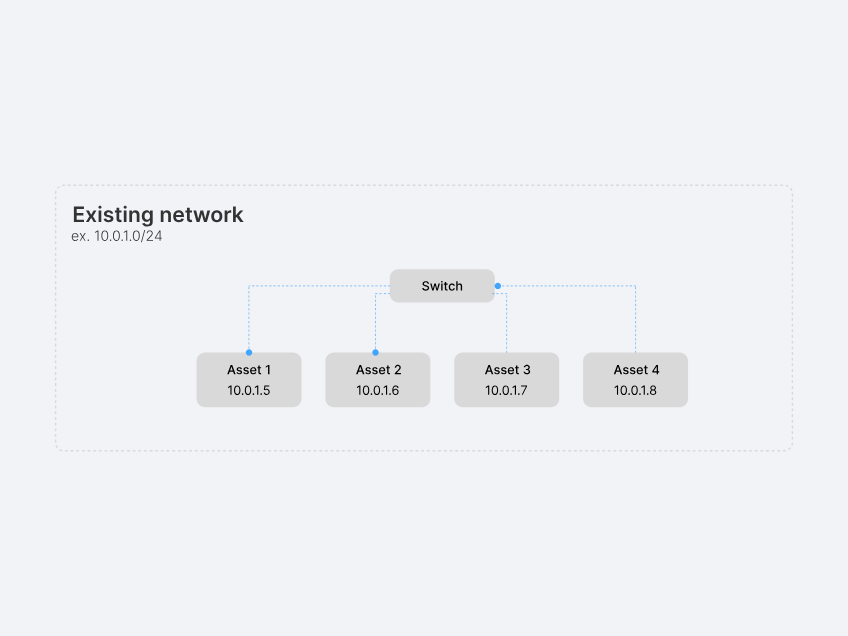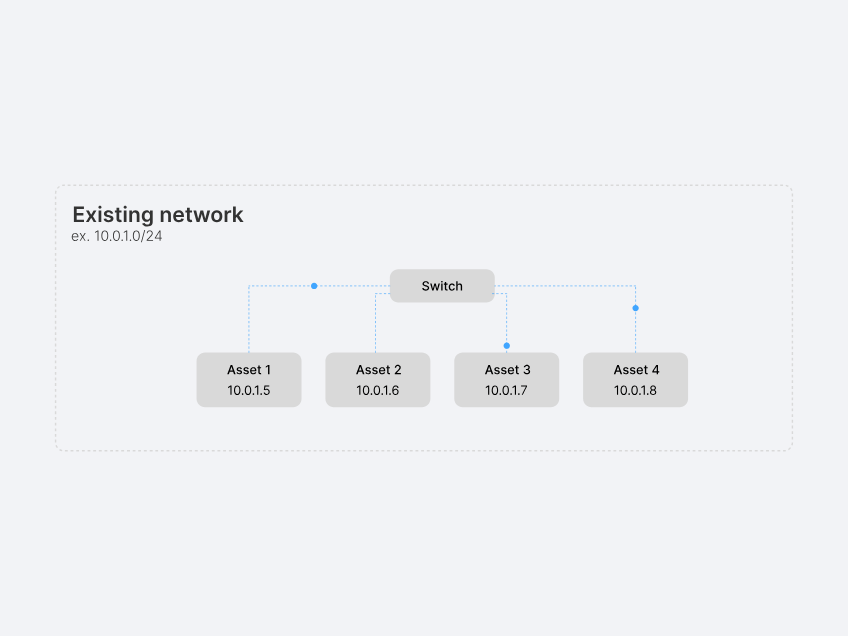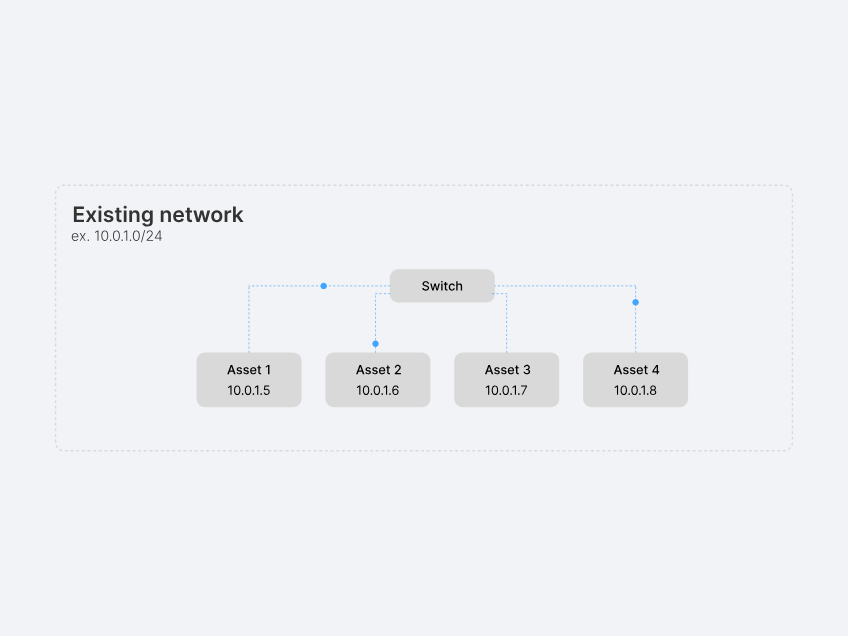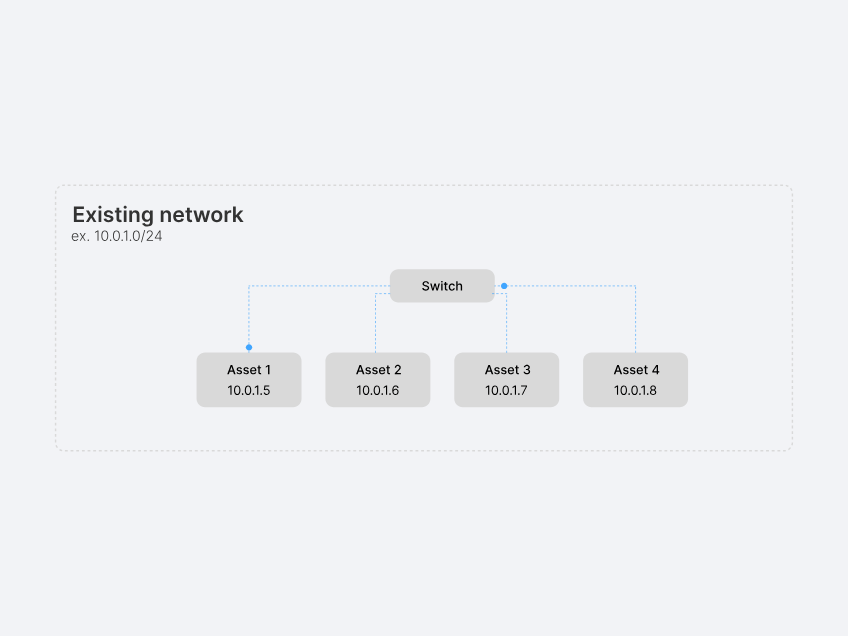
Die meisten Industrienetze stellen Verfügbarkeit über Sicherheit. Meist beruhen sie auf flachen Layer-2- oder VLAN-Architekturen mit minimaler Segmentierung.
Flache Netze.
Geräte aus mehreren Zonen teilen sich Subnetze, was das Risiko lateraler Bewegung erhöht.
Statische Vertrauensgrenzen.
VLANs und Firewalls regeln den Zugriff, sind aber fehleranfällig und schwer zu skalieren.
Ältere Protokolle.
OT-Verkehr (Modbus, DNP3, S7) läuft unverschlüsselt und ohne Authentifizierung.
Keine Identitätsprüfung.
Zugriff wird nach IP- oder MAC-Adresse gewährt, mit wenig Sichtbarkeit und Nachvollziehbarkeit.
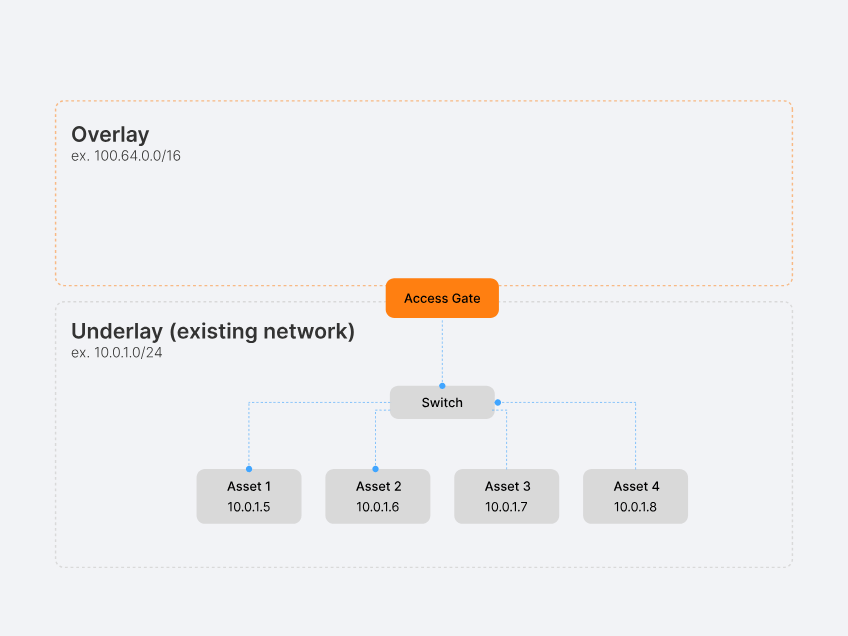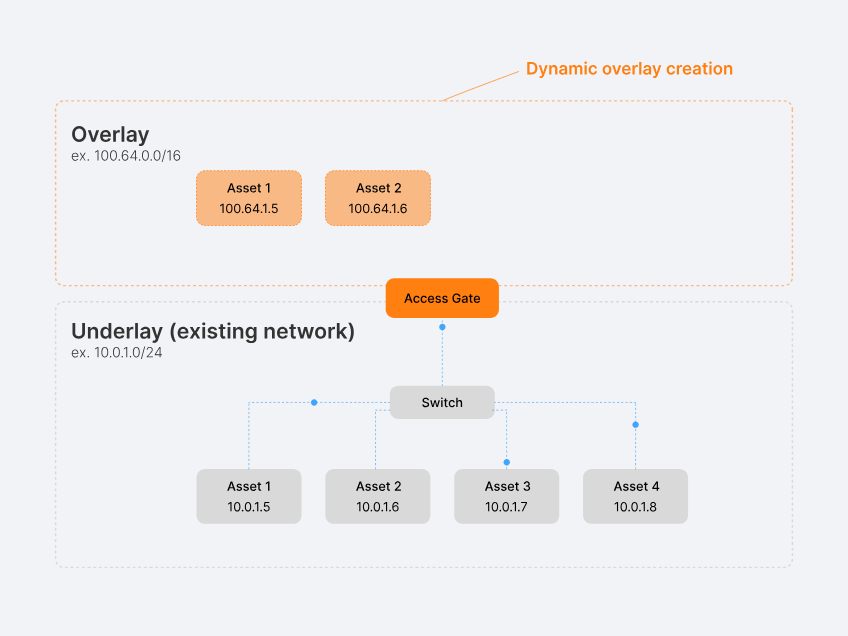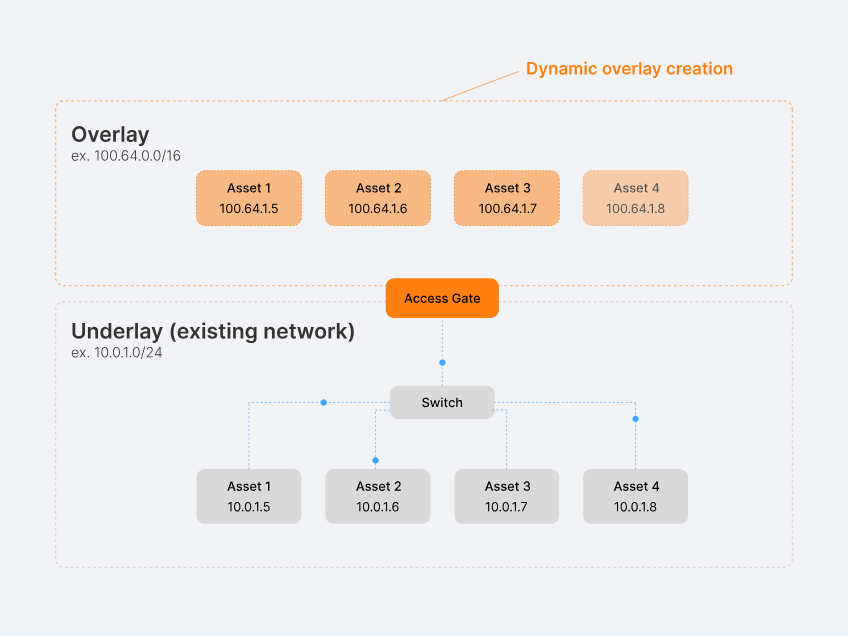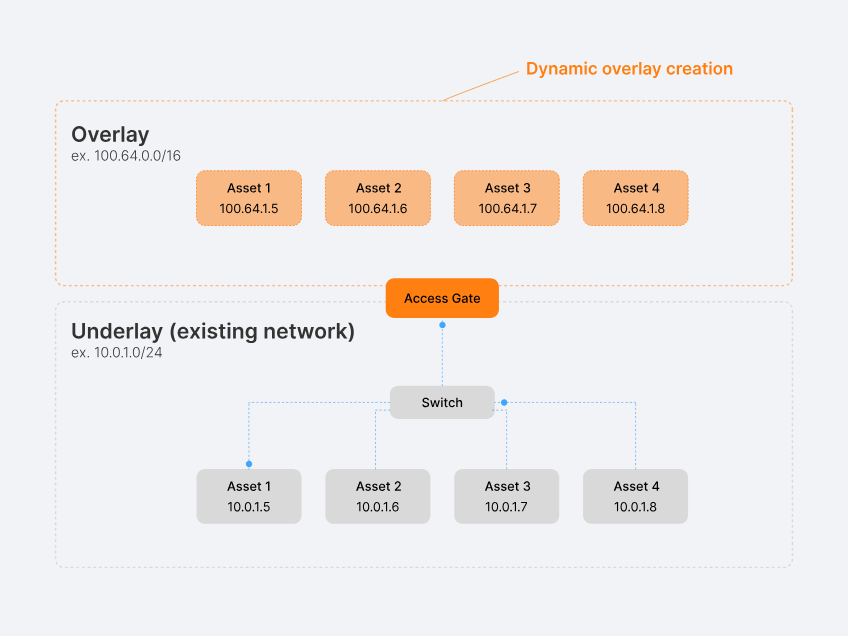
Ein Access Gate einsetzen.
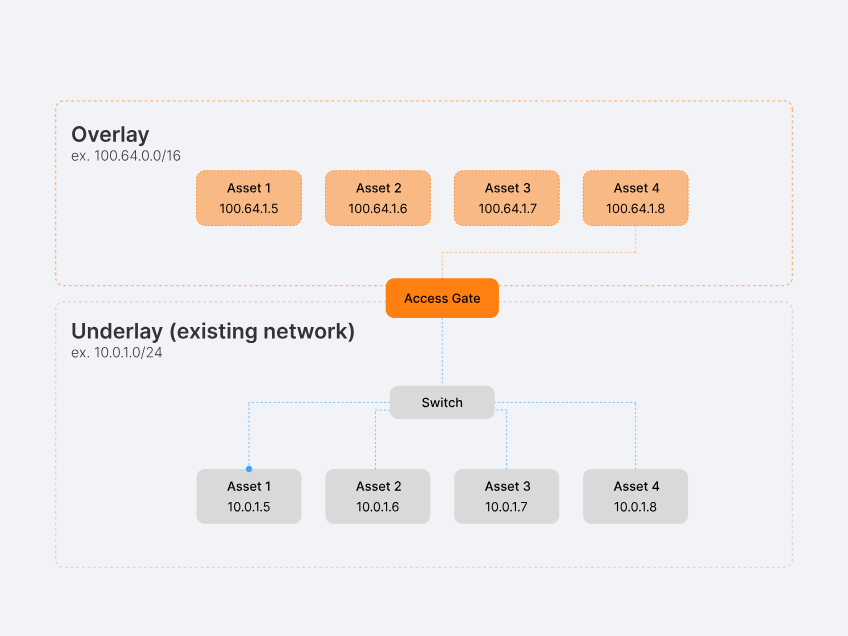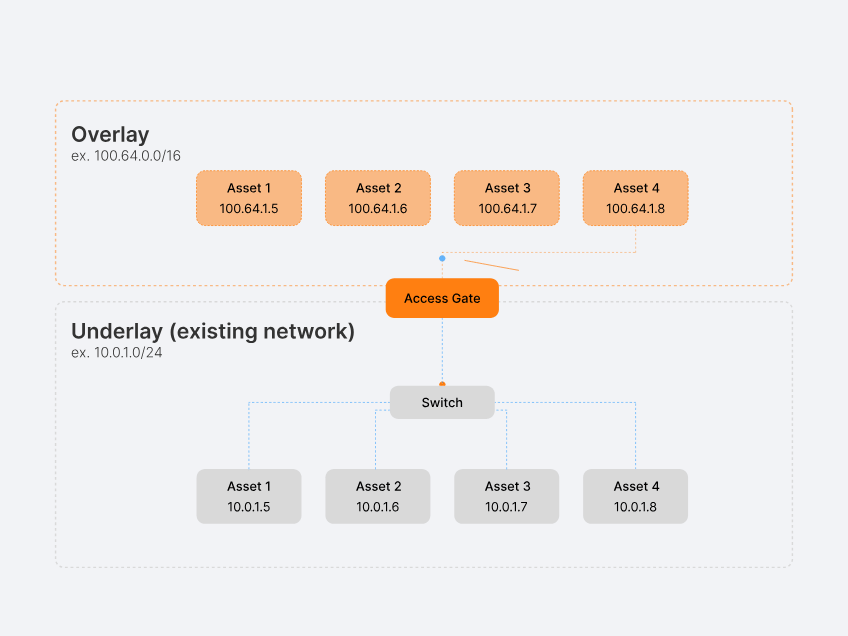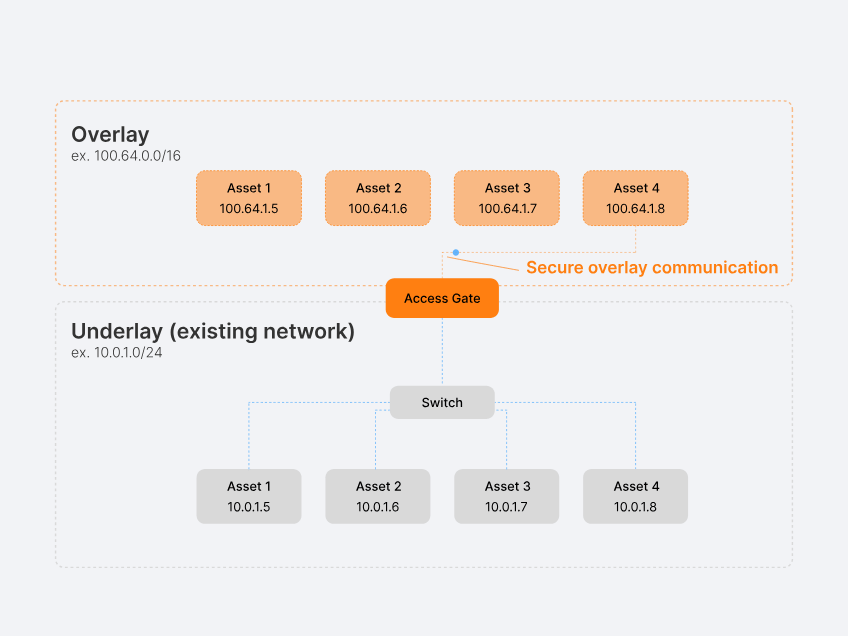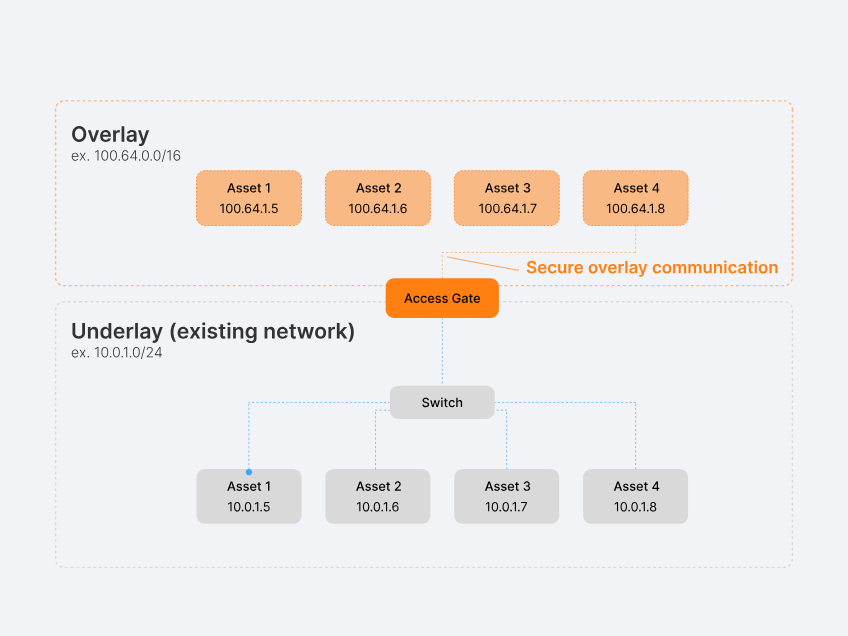
Access Gate vergibt jedem Gerät automatisch eine Adresse im Overlay. Das bestehende Underlay-Netz bleibt unberührt. Kein VLAN-Umbau, kein Produktionsausfall.
Dynamischer Overlay-Aufbau.
Baut eine virtuelle Netzschicht auf (z. B. 100.64.0.0/16), die unabhängig von VLAN-Grenzen und physischem Aufbau skaliert.
Access Gate bildet das Netz ab.
Access Gate spiegelt das physische Netz in einem sicheren virtuellen Overlay, über das der Verkehr anschließend geroutet wird.
Nichts auf Maschinen zu installieren.
DNS löst Overlay-Adressen automatisch auf. Assets müssen weder umkonfiguriert noch mit Agenten versehen werden.
Note: Das Overlay-Netz nutzt den Adressraum 100.64.0.0/16, der im CGNAT-Bereich liegt. So stört es weder öffentliches IP-Routing noch den Internetzugang.
Sichere Overlay- Kommunikation.
Die Kommunikation wird nun über Access Gate geroutet. Es dient als Kontrollpunkt und setzt Sicherheit und Sichtbarkeit durch, ohne die physische Infrastruktur zu ändern.
Durchsetzung der Sicherheit.
Der Verkehr läuft über Access Gate, wo Authentifizierung, Zugriffskontrolle und Protokollierung in Echtzeit greifen.
Proxy-Kommunikation über zwei Strecken.
Wenn Access Gate das Protokoll parst, terminiert es die Sitzung auf beiden Strecken und setzt auf Ebene des Funktionscodes durch. Zum Beispiel erlaubt es einen Modbus-FC3-Lesevorgang auf TCP 502 und verweigert einen FC6- oder FC16-Schreibvorgang. Es kann OPC UA Read und Subscribe auf 4840 erlauben und Write und Call verweigern.
Verschlüsselter Tunnel als Rückfallebene.
Ist kein Proxy möglich, nutzt das System verschlüsselte End-to-Middle-Tunnel. Sie isolieren trotzdem stärker als das darunterliegende Netz.
Migration ohne Ausfall.
Assets wechseln schrittweise ins Overlay, ohne Unterbrechung und ohne Änderung an Verkabelung oder Konfiguration.
Note: Ein doppeltes DNS-Namensschema erleichtert die Migration: Jedes Gerät ist über seine ursprüngliche IP (z. B. 10.0.1.8.fabcore.tr-sec.net) und über einen lesbaren Alias (asset4.fabcore.tr-sec.net) erreichbar. Das hält die Abwärtskompatibilität und schafft eine klare Overlay-Adressierung.
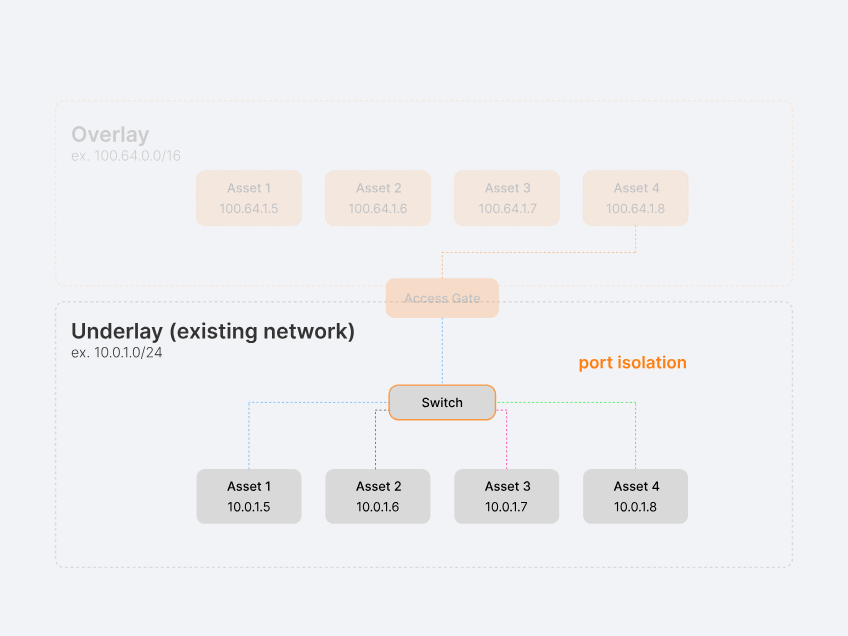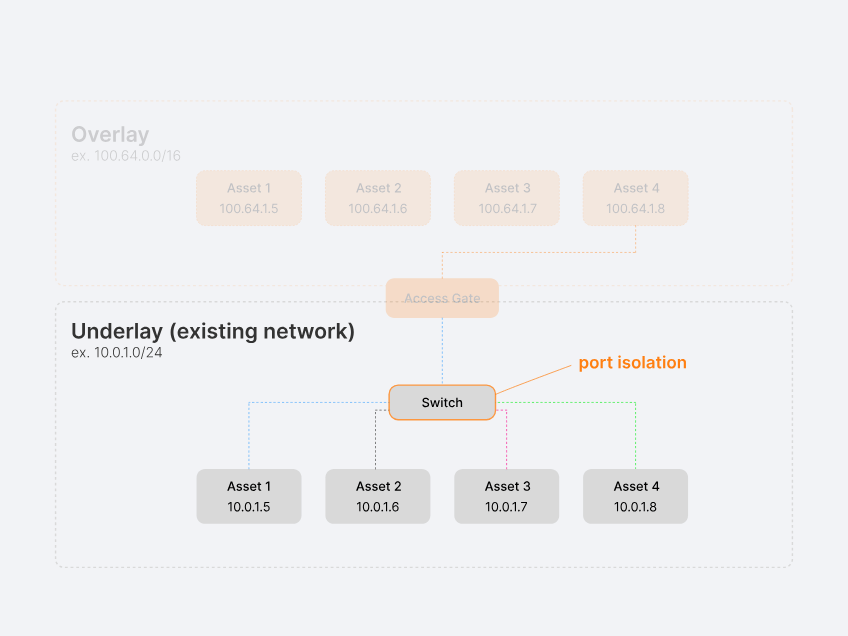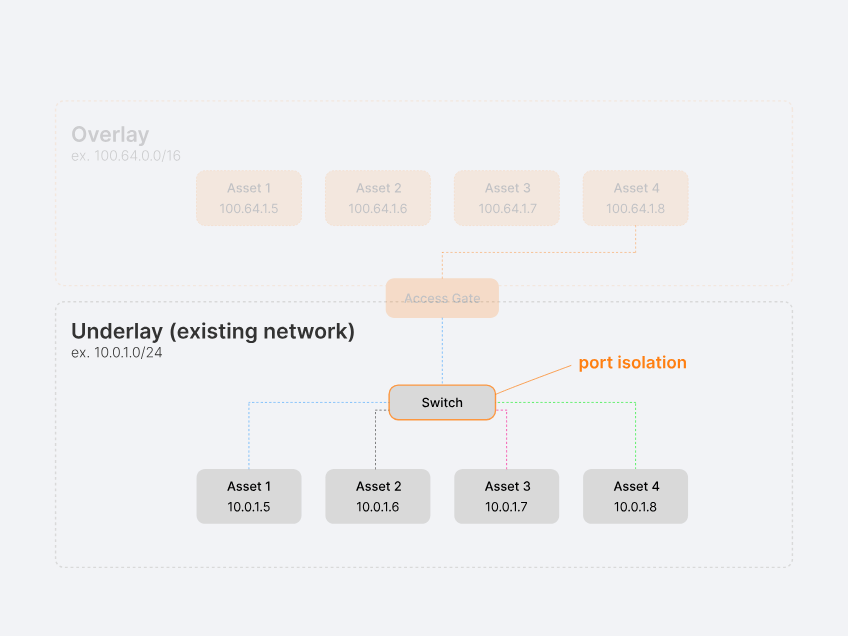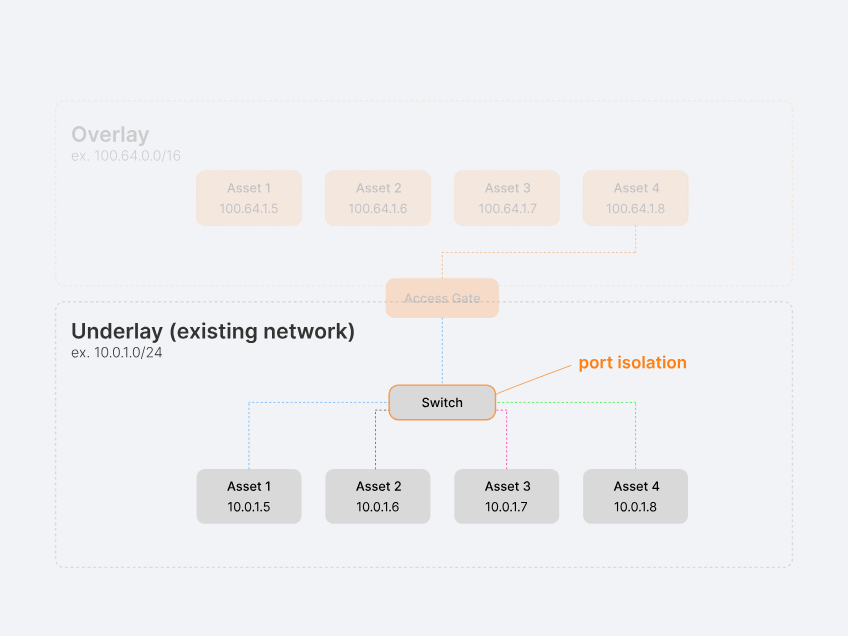
Das Underlay abriegeln.
Sobald die Kommunikation im sicheren Overlay läuft, lässt sich das physische Netz, das Underlay, abriegeln. Mit Port-Isolation und gezielten Firewall-Regeln wird es zu einer kontrollierten Schicht, die nur authentifizierten Overlay-Verkehr zulässt.
Isolation auf Switch-Ebene.
Aktivieren Sie Port-Isolation, um direkte Kommunikation zwischen Geräten im darunterliegenden Netz physisch zu unterbinden.
Verkehr nur über das Gateway.
Setzen Sie zustandsbehaftete Firewall-Regeln ein, die nur Verkehr von Access Gate zulassen. Damit wird es zum einzigen Eintritts- und Kontrollpunkt des Netzes.
Zero-Trust-Architektur.
Etablieren Sie ein Sicherheitsmodell, in dem routbare Zugriffssitzungen das überwachte Overlay durchlaufen müssen. Unbefugte oder unüberwachte Zugriffspfade verschwinden. Der zyklische Verkehr zwischen Steuerung und E/A bleibt im Underlay. Nur routbare Sitzungen aus Leitwarte, Engineering und von Dienstleistern laufen über das Overlay, sodass die Echtzeit-Regelschleife ihren Determinismus behält.
Overlay-Netze in Aktion sehen.
Stellen Sie an einem Tag ein sicheres Overlay in Ihrem Industrienetz bereit. Nichts auf Maschinen zu installieren, keine Neuverkabelung, kein Ausfall. Sprechen Sie mit unserem Team.
Wie Overlay-Netze über das Purdue-Modell hinausgehen.
Das Purdue-Modell ist seit Langem die Grundlage für Industrienetze mit gestaffelter Verteidigung. Beyond Purdue ist ein neueres Modell, das Zero Trust auf industrielle und kritische Umgebungen anwendet.
Weitere Videos.
Der YouTube-Kanal von Trout zeigt weitere Videos zu Access Gate. Sehen Sie, wie Overlay-Netze Werke schützen und Compliance unterstützen, ohne Neuverkabelung.
Access Gate passt sich Ihrem Netzwerk an
Wählen Sie Ihre Umgebung aus, um zu sehen, wo das Access Gate eingesetzt wird, wie viel Zero-Trust-Abdeckung Sie erhalten und wie der Migrationspfad aussieht, von vollständiger bis zu partieller Abdeckung.
Häufige Fragen zu Overlay-Netzen.
Agenten erforderlich. Access Gate baut das Overlay auf Netzwerkebene auf und vermittelt die Sitzungen, die darüber laufen. Es wird an Ihr bestehendes Netzwerk angebunden, und Sie leiten nur die Flows darüber, die Sie schützen wollen.
Ein Overlay-Netz ist eine virtuelle Netzschicht über Ihrer bestehenden physischen Infrastruktur. Ein VPN baut Punkt-zu-Punkt-Tunnel für den Fernzugriff auf. Ein Overlay schafft eine vollständige Netztopologie mit eigener Adressierung, eigenem Routing und eigener Segmentierung neben dem Underlay. Access Gate verwaltet dieses Overlay dynamisch, ohne manuelle Tunnelkonfiguration.
Nein. Das Overlay entsteht über Ihrer bestehenden Infrastruktur mit Standard-IP-Routing und bidirektionalem NAT. Keine VLAN-Änderungen, keine neue IP-Nummerierung, keine Neuverkabelung. Das Underlay arbeitet genau wie bisher. Das Overlay ergänzt eine sichere Schicht, ohne es anzufassen.
Nein. Access Gate arbeitet auf Netzwerkebene. DNS löst Overlay-Adressen automatisch auf, sodass Geräte ohne Softwareänderung über das Overlay kommunizieren. Ältere SPS, HMIs und SCADA-Systeme funktionieren unverändert.
Zunächst bestehen beide Netze nebeneinander. Assets wechseln schrittweise und ohne Ausfall ins Overlay. Nach Abschluss der Migration lässt sich das Underlay mit Port-Isolation und Gateway-only-Firewall-Regeln abriegeln. Dann muss aller Verkehr das überwachte Overlay durchlaufen.
Das Overlay nutzt den Bereich 100.64.0.0/16, der im CGNAT-Adressraum (Carrier-Grade NAT) liegt. So kollidiert es nicht mit Ihren privaten IP-Adressen und stört kein öffentliches Internet-Routing.
Ja. Access Gate unterstützt Proxy-Kommunikation über zwei Strecken für die Protokolle, die es versteht. Das ermöglicht protokollbewusste Inspektion und Zugriffskontrolle. Für Protokolle, die sich nicht proxyen lassen, greift es auf verschlüsselte End-to-Middle-Tunnel zurück. Diese isolieren und verschlüsseln trotzdem stärker als das flache Underlay.