
Ihr OT-Asset-Inventar steht, wenn Access Gate eintrifft.
Ein OT-Asset-Inventar listet jede Maschine in Ihrem Netzwerk und ihre Kommunikationspartner. Access Gate erstellt es vor dem Versand aus einem kurzen Paketmitschnitt oder vor Ort über Ihren Router oder einen Spiegelport. Danach hält es die Liste aktuell.
Zuletzt aktualisiert:
| Maschine | Protokolle | Zone | Status |
|---|---|---|---|
| SPS Verpackungslinie 2 | modbus:502 | Linie 2 | Baseline |
| HMI Verpackungslinie 2 | vnc:5900 · modbus:502 | Linie 2 | Baseline |
| Historian | opc-ua:4840 · sql:1433 | Ebene 3 | Baseline |
| Engineering-WorkstationCUI | s7:102 · rdp:3389 | Ebene 3 | Neuer Partner |

Warum OT-Inventare veralten
In den meisten Werken steht die Maschinenliste in einer Tabelle oder einem starren System. Maschinen kommen hinzu, ziehen um, werden ersetzt, und die Liste veraltet. Die Sicherheits- und Compliance-Lage, die darauf aufbaut, hinkt immer einen Schritt hinterher.
Drei Wege, das Inventar zu füllen.
Access Gate liest nur den Verkehr mit. Es schickt keine Anfragen an Maschinen und installiert nichts auf ihnen.
Ein kurzer Paketmitschnitt.
Zeichnen Sie vor Ort einige Minuten Verkehr auf und teilen Sie ihn mit Trout oder Ihrem Integrator. Access Gate wird mit Ihrer Maschinenliste ausgeliefert.
NetFlow von Ihrem Router.
Ihr vorhandener Router oder Ihre Firewall sendet Flow-Daten an Access Gate. Nichts wird neu verkabelt.
Ein gespiegelter Switch-Port.
Ein SPAN-Port kopiert den Verkehr eines Switches an Access Gate. Die Maschinen sind davon nicht betroffen.
Ein Maschinendatensatz, drei Ebenen.
Access Gate liest die Identität jeder Maschine aus ihrem Verkehr und führt ihre Historie. Ihr Team ergänzt den Kontext, den der Verkehr nicht zeigt.
Identität.
Was die Maschine ist, gelesen aus ihrem Verkehr.
- IP- und MAC-Adresse
- Typ und Protokolle
- Verkehr und Kommunikationspartner
- IP-Wechsel über DHCP verfolgt
Kontext.
Was Ihr Team über sie weiß, von Hand ergänzt.
- Verantwortlicher und Funktion
- Zone und Kritikalität
- CUI-Kennzeichnung
- Specialized-Asset-Kennzeichnung
Historie.
Ihr Verhalten über die Zeit, gemessen an einer Baseline.
- Erstmals gesehen
- Abweichungen von der Baseline
- Jede Abweichung löst einen Alarm aus
- Der Alarm steht im Datensatz
Wie das Inventar Zugriffsregeln und Audits speist.
Fernzugriff, lokale Zugriffskontrolle und Audit-Berichte nutzen dieselben Maschinendatensätze. Wenn Sie einen Datensatz ändern, wird jede Regel aktualisiert, die ihn nutzt.
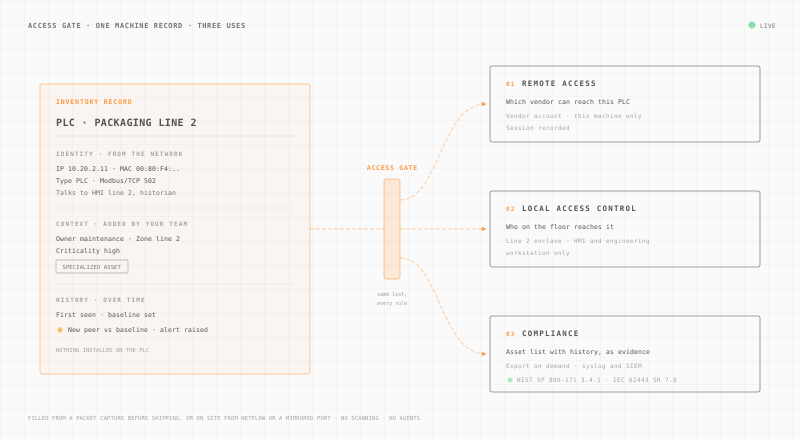
Fernzugriff.
Ein Dienstleister erreicht nur die Maschinen, die Sie ihm zuweisen, und jede Sitzung wird aufgezeichnet.
Sicherer FernzugriffLokale Zugriffskontrolle.
In der Fertigung liegt jede Maschine in einer Enklave. Sie legen fest, welche Personen und Arbeitsplätze sie erreichen.
Zero-Trust-ZugriffskontrolleCompliance.
Auditoren verlangen meist zuerst die Asset-Liste mit Erstsichtung und Änderungen.
OT-ComplianceWie sich jede Discovery-Methode im Werk verhält.
Fünf Wege der OT-Asset-Discovery, verglichen nach Risiko für die Produktion, Aufwand und Abdeckung.
| Methode | Risiko für die Produktion | Aufwand | Was sie sieht |
|---|---|---|---|
| Aktiver Scan | HochAnfragen können empfindliche SPS und RTUs stören. | HochScan-Fenster, oft während eines Stillstands. | TeilweiseWas auf den Scan antwortet, zum Zeitpunkt des Scans. |
| Agenten auf Maschinen | MittelAuf den meisten Steuerungen nicht möglich. | HochEin Agent pro Host, zu installieren und zu pflegen. | Wenige HostsDetails der wenigen Hosts, die einen Agenten zulassen. |
| Paketmitschnitt (pcap) vor dem VersandVon Access Gate genutzt | KeinesKeines. Nur eine Aufzeichnung, es wird nichts gesendet. | GeringEinige Minuten Mitschnitt vor Ort. | ProtokolldetailsProtokolldetails für die Dauer des Mitschnitts. |
| Passives NetFlowVon Access Gate genutzt | KeinesKeines. Flow-Daten von Ihrem Router. | GeringVorhandenen NetFlow-Export auf Access Gate richten. | Nur FlowsNur Flows: wer mit wem spricht, Ports, Volumen, Zeitpunkte. Keine Nutzdaten. |
| Passiver SPAN (Spiegelport)Von Access Gate genutzt | KeinesKeines. Nur eine Kopie des Verkehrs, es wird nichts gesendet. | GeringEinen Spiegelport am Switch einrichten. | Ganzer SwitchJede Maschine, die über den gespiegelten Switch kommuniziert. |
Was die Regelwerke verlangen.
Jedes große OT-Regelwerk verlangt ein Asset-Inventar. Die Tabelle zeigt jede Anforderung und die passenden Inventardaten.
| Regelwerk | Anforderung | Was das Inventar liefert |
|---|---|---|
| CMMC Level 2 / NIST SP 800-171 3.4.1 | Basiskonfigurationen und Inventare der Systeme festlegen und pflegen. | Eine aktuelle Maschinenliste mit Baseline und jeder Änderung seither. |
| NIS2, Artikel 21 Absatz 2 Buchstabe i | Sicherheit des Personals, Konzepte für die Zugriffskontrolle und Management von Anlagen. | Die Asset-Liste, auf die sich die Zugriffsregeln stützen. |
| NERC CIP-002 | BES Cyber Systems identifizieren und kategorisieren. | Jedes kommunizierende Gerät, mit der Kritikalität, die Sie vergeben. |
| IEC 62443-3-3 SR 7.8 | Inventar der Komponenten des Steuerungssystems. | Eine Komponentenliste pro Zone, aktuell gehalten aus dem Verkehr. |
| CISA-Leitfaden zum OT-Asset-Inventar (2025) | Ein Asset-Inventar und eine OT-Taxonomie aufbauen. | Attribute, Kritikalität und Zone in einem Datensatz pro Maschine. |
Wie baut man ein OT-Asset-Inventar auf?
Fünf Schritte in der Reihenfolge des CISA-Leitfadens von 2025. Sie funktionieren mit und ohne Access Gate.
- 01
Den Umfang festlegen.
Wählen Sie Werke, Linien und Netze aus. Benennen Sie einen Verantwortlichen für die Liste, mit Betrieb, IT und Compliance am Tisch.
- 02
Jede Maschine finden, ohne sie zu berühren.
Nutzen Sie passive Quellen: Paketmitschnitt, NetFlow oder Spiegelport. Scannen Sie nie eine laufende Steuerung.
- 03
Ergänzen, was das Netzwerk nicht weiß.
Ergänzen Sie Verantwortlichen, Funktion, Kritikalität und Zone. Kennzeichnen Sie Maschinen, die CUI verarbeiten oder als Specialized Assets gelten.
- 04
Eine Liste an einem Ort führen.
Führen Sie IT- und OT-Maschinen im selben Inventar, mit einer einheitlichen Namenskonvention. Exportieren Sie es für Audits und senden Sie Änderungen an Ihr SIEM.
- 05
Über das ganze Maschinenleben aktuell halten.
Legen Sie eine Baseline fest, prüfen Sie jede Änderung, sobald sie einen Alarm auslöst, und nehmen Sie ausgeschiedene Maschinen aus der Liste.
Das Inventar ist in Access Gate Essential und Access Gate Performance enthalten. Keine separate Lizenz.
Fragen zum OT-Asset-Inventar.
Anfragen an Ihre Maschinen. Access Gate hört nur mit: per Paketmitschnitt, NetFlow oder Spiegelport.
Ein OT-Asset-Inventar ist die Liste aller Maschinen in einem Industrienetz, etwa SPS, HMIs, Historians und Engineering-Workstations. Jeder Eintrag hält fest, was die Maschine ist, wer verantwortlich ist, in welcher Zone sie steht und mit wem sie kommuniziert. Zugriffskontrolle, Segmentierung und Audits bauen darauf auf.
Access Gate hört nur mit. Vor dem Versand wird es mit einem kurzen Paketmitschnitt Ihres Standorts vorbefüllt. Vor Ort liest es NetFlow von Ihrem vorhandenen Router oder Ihrer Firewall oder den Rohverkehr eines Spiegelports. Es wird keine Anfrage an eine Maschine gesendet und nichts auf ihr installiert.
Das Inventar ist die Liste selbst. Asset-Management ist die Arbeit, sie dauerhaft richtig zu halten: Verantwortliche, Kritikalität, Änderungen und das Austragen ausgeschiedener Maschinen. Access Gate führt die Liste und ihre Historie, also findet diese Arbeit an einem Ort statt.
NetFlow liefert Flow-Metadaten: wer mit wem spricht, über welche Ports, wie viel und wann. Nutzdaten werden nicht untersucht. Protokolldetails stammen aus dem Paketmitschnitt. Üblich ist der Mitschnitt vor dem Versand und vor Ort NetFlow oder ein Spiegelport.
Nein. Ihr Team kennzeichnet die Maschinen, die CUI verarbeiten oder als CMMC Specialized Assets gelten. Die Enklavenregeln um diese Maschinen nutzen danach diese Kennzeichnung. Sie erscheint auch in den Nachweisen für den Assessor.
Access Gate vergleicht jede Maschine mit ihrer Baseline. Ein neuer Kommunikationspartner, ein neues Protokoll oder eine neue Adresse löst einen Alarm aus, und die Änderung bleibt mit dem Datum der Erstsichtung im Datensatz.
Ja. Sie exportieren das Inventar bei Bedarf für ein Audit, und Access Gate sendet Ereignisse per Syslog an Ihr SIEM.
Nein. Das Inventar ist in Access Gate Essential und Access Gate Performance enthalten.
Mit einem Mitschnitt anfangen
Ihre Maschinen aus einem Mitschnitt sehen.
Teilen Sie einen kurzen Paketmitschnitt aus einem Werk. Wir zeigen Ihnen das Inventar, das Access Gate daraus aufbaut.