
Jeder bekommt seine eigene Anmeldung. Schluss mit geteilten Passwörtern.
Trout Access Gate ist eine On-Premise-Appliance, die der OT eine Identitätsprüfung vorschaltet. Jeder Bediener, Ingenieur und Dienstleister meldet sich namentlich über Ihr Verzeichnis an, ohne Installation und ohne Änderungen an den Geräten.
Zuletzt aktualisiert:
Vertraut von führenden Unternehmen


| User | Directory | Group | Access | Auth |
|---|---|---|---|---|
| Florian Doumenc | Entra ID | Engineering | ssh:22 https:443 | MFA |
| Jane Martin | Tailscale | Operators | https:443 | MFA |
| Moxa (vendor) | Access Gate | Bella Enclave | modbus:502 | Time-bound |
| Sam Chen | Active Dir. | Maintenance | ssh:22 http:80 | MFA |
Geteilte HMI-Anmeldungen, Dienstleister-Passwörter an den Bedienpulten und Servicekonten, die jeder kennt, führen dazu, dass Sie nicht nachweisen können, wer was getan hat. NIS2 und IEC 62443 verlangen inzwischen individuelle Nachvollziehbarkeit. Access Gate gibt jedem Bediener, Ingenieur und Dienstleister eine namentliche Anmeldung, an Ihre Verzeichnisse gebunden und im Netzwerk durchgesetzt, ohne Agenten und ohne Änderungen an den Geräten.
Halten Sie IT- und OT-Verzeichnisse nebeneinander.
Bewährte Praxis ist ein eigener OT-Verzeichnisdienst, statt das Active Directory des Unternehmens auf die Fertigungsebene zu drängen. Access Gate erlaubt Ihnen, IT- und OT-Verzeichnisse nebeneinander zu föderieren, ob Entra, Okta, Active Directory oder LDAP, sodass jede Seite ihren eigenen Lebenszyklus und ihren eigenen Wirkungsbereich behält.
Heute kein OT-Verzeichnis? Access Gate kann eines bereitstellen, sodass Sie einen echten OT-Verzeichnisdienst erhalten, ohne eine separate Infrastruktur aufzubauen. So setzen Sie Identität auf der Fertigungsebene durch, ohne die Anlage von der IT-Domäne abhängig zu machen.
Ein Login pro Person, vor Ort wie aus der Ferne.
Jede Person meldet sich unter ihrem eigenen Namen aus Ihrem Verzeichnis an. Dieser Login bestimmt, was sie vor Ort und aus der Ferne erreicht, und steht in jedem Audit-Eintrag.
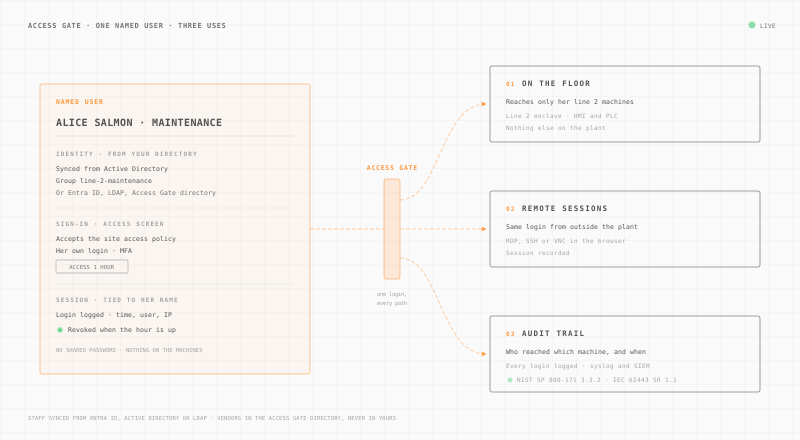
Vor Ort.
Jede Person erreicht nur die ihr zugewiesenen Maschinen. Der Zugriff endet von selbst, wenn das Zeitfenster abläuft.
Zero-Trust-ZugriffskontrolleFernsitzungen.
Derselbe Login öffnet RDP, SSH oder VNC im Browser, für Ihr Personal wie für Dienstleister. Jede Sitzung wird aufgezeichnet.
Sicherer FernzugriffAudit-Trail.
Jede Anmeldung wird mit Name, Maschine und Uhrzeit protokolliert. Senden Sie die Einträge per Syslog an Ihr SIEM.
OT-ComplianceAccess Gate ergänzt die MFA, die die Steuerung nicht kann.
Die meisten Steuerungen beherrschen keine Multi-Faktor-Authentifizierung, und daran lässt sich ohne Austausch nichts ändern. Access Gate erzwingt MFA im Netzwerkpfad, vor dem Asset. Die SPS bleibt genau so, wie sie ist, doch niemand erreicht sie, ohne am Access Gate den Faktor zu bestehen.
Wo der Faktor hingehört, wenn der Weg ein VPN oder ein Jump-Server ist, welche Methode den Werksalltag übersteht und was CMMC, NIS2 und IEC 62443 jeweils verlangen, steht in MFA for OT (englisch).
Eine Anmeldeseite für Maschinen ohne eigene Anmeldung.
Die Identität wird im Netzwerk durchgesetzt: Jedes Gerät erhält eine namentliche Eingangstür, jeder Benutzer ist auf das Nötige beschränkt, und jede Sitzung ist einer Person zugeordnet.
Personal und Dienstleister melden sich unterschiedlich an.
Internes Personal authentifiziert sich am OT-Verzeichnis. Externe Dienstleister erhalten einen eng gefassten, zeitlich befristeten Zugriff, werden nie in Ihr Verzeichnis aufgenommen und erhalten keine dauerhaften Zugangsdaten.
Eine Anmeldeseite vor jeder Maschine.
Jeder Benutzer durchläuft eine Access-Gate-Anmeldung, bevor er das Asset erreicht. Sie ist eine Eingangstür für HMI, SPS und SCADA ohne eigene Anmeldung.
Maschinen öffnen pro Auftrag und schließen danach.
Bediener schalten das benötigte Asset für eine Schicht, eine Aufgabe oder ein Zeitfenster selbst frei, danach wird der Zugriff automatisch entzogen. Kein dauerhafter Zugriff zwischen den Aufträgen.
Jede Sitzung trägt einen Namen.
Jede Sitzung ist einer Person zugeordnet: wer, was, wann, wie lange. Manipulationssicher und auditbereit für NIS2 und IEC 62443.
Rahmenwerke verlangen jetzt eine namentliche Anmeldung.
Zugriffskontrolle und individuelle Nachvollziehbarkeit sind ausdrückliche Pflichten in den Rahmenwerken, denen OT-Betreiber unterliegen. Access Gate liefert die Identitätsnachweise, die sie verlangen.
Fragen zur OT-Identität.
Bewährte Praxis ist ein eigener OT-Verzeichnisdienst, statt das Active Directory des Unternehmens auf die Fertigungsebene zu bringen. Access Gate erlaubt Ihnen, IT- und OT-Verzeichnisse nebeneinander zu föderieren (Entra, Okta, AD, LDAP), und wenn Sie kein OT-Verzeichnis haben, kann es eines bereitstellen.
Der Faktor liegt im Netzwerkpfad, vor der Steuerung, nicht auf der Steuerung. Die SPS bleibt unberührt, doch niemand erreicht sie, ohne am Access Gate die MFA zu bestehen. So erfüllen Sie die Zugriffskontroll-Anforderungen von NIS2 und IEC 62443 für Geräte, die selbst keine MFA leisten können.
Dienstleister erhalten am Access Gate einen eng gefassten, zeitlich befristeten Zugriff. Sie werden nie in Ihr Verzeichnis aufgenommen und halten keine dauerhaften Zugangsdaten, sodass der Zugriff mit der Aufgabe oder dem Zeitfenster endet.
Ja. Jeder Benutzer authentifiziert sich mit einer namentlichen Anmeldung am Access Gate, bevor er das Asset erreicht, und jede Sitzung wird dieser Person zugeschrieben. Geteilte HMI-Anmeldungen und Pult-Passwörter verbergen nicht mehr, wer was getan hat.
Nein. Die Identität wird im Netzwerkpfad durchgesetzt: keine Agenten zu installieren und keine Änderungen an den HMI, SPS oder SCADA.