
Lieferanten erreichen eine Maschine, jede Sitzung wird aufgezeichnet.
Bei sicherem Fernzugriff für OT erreicht ein Dienstleister genau eine Maschine, für eine Aufgabe und eine feste Zeit. Die Sitzung wird aufgezeichnet. Access Gate läuft vor Ort, hinter Ihrem VPN oder 4G-Zugang.
Zuletzt aktualisiert:


Warum Fernzugriff schwer zu prüfen ist
Lieferanten verbinden sich über ein VPN, einen Jump-Server oder ein geteiltes Konto mit dem Werk. Über ein VPN kann eine Lieferantensitzung jede Maschine im Subnetz hinter dem Tunnel erreichen. VPN-Logs erfassen die Tunnelverbindung, ohne die gesendeten Befehle und ohne die Person hinter einem geteilten Konto.
Wie eine Sitzung eine Maschine erreicht.
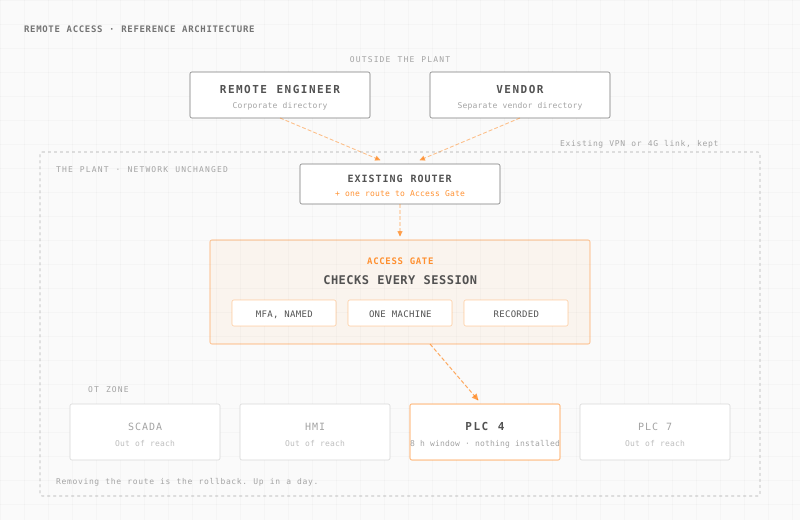
Der Lieferant behält das VPN oder die 4G-Verbindung, die er bereits nutzt. Diese Verbindung endet an Access Gate. Access Gate führt dann drei Prüfungen durch.
Der Benutzer meldet sich am Gate an.
Die Anmeldung erfolgt im Browser, mit MFA. Ihre Mitarbeitenden nutzen Ihr Unternehmensverzeichnis, Lieferanten ein separates. Der Lieferant installiert keinen Client.
Die Sitzung erreicht genau eine Maschine.
Eine freigegebene Maschine, über ein freigegebenes Protokoll. Der Benutzer erhält nie eine IP-Adresse in Ihrem Netz.
Der Zugriff endet mit dem Zeitfenster.
Der Zugriff öffnet sich für 15 Minuten, 1 Stunde, 8 Stunden oder ein festgelegtes Wartungsfenster. Kein dauerhaftes Konto bleibt offen.
Was jede Sitzung aufzeichnet.
Jede Sitzung läuft über Access Gate. Access Gate zeichnet jede Sitzung während der Laufzeit auf, und die Aufzeichnung bleibt am Standort.
Wer.
Eine namentlich bekannte Person je Sitzung.
- Benutzer, intern oder Lieferant
- Verwendetes Verzeichnis und MFA
- Zugangsvereinbarung mit Zeitstempel
- Gewährtes Zeitfenster
Was.
Die Maschine, das Protokoll und die Aktionen.
- Zielmaschine
- SSH, RDP, VNC, HTTP, Modbus, OPC UA
- Befehle und Bildschirme
- Erlaubte und blockierte Aktionen
Wiedergabe.
Eine Aufzeichnung, die Sie abspielen können.
- Ein- und Ausgabe im SSH-Terminal
- Bildschirmaktivität per RDP
- Jede HTTP-Anfrage
- Indexiert und am Standort gespeichert
Wo Access Gate im Netz sitzt.
Eine Route auf dem bestehenden Router leitet den Remote-Verkehr zu Access Gate. Access Gate wendet eine Regel pro Benutzer und pro Maschine an. Andere Maschinen sind aus der Sitzung nicht erreichbar.
Die Maschinen kommen aus dem Inventar.
Sie weisen jedem Lieferanten Maschinen aus dem Asset-Inventar zu. Der Lieferant erreicht nur diese.
OT-Asset-InventarJeder Benutzer hat einen Namen.
Mitarbeitende melden sich mit Active Directory oder Entra ID an. Lieferanten nutzen ein zweites Verzeichnis oder das in Access Gate integrierte.
OT-Identität und MFASitzungsprotokolle für Audits.
Jedes Protokoll enthält Benutzer, Maschine, Zeitpunkt und die Aufzeichnung. Es dient als Audit-Trail für eine Prüfung oder einen Vorfall.
OT-ComplianceWie jede Option eine Sitzung steuert.
Fünf übliche Wege, einem Lieferanten Zugriff zu geben, danach verglichen, wo der Benutzer geprüft wird, was die Sitzung erreicht und was erhalten bleibt.
| Option | Wo der Benutzer geprüft wird | Was eine Sitzung erreicht | Aufzeichnung der Sitzung |
|---|---|---|---|
| VPN | EinmalEinmal, beim Aufbau des Tunnels. | Ganzes SubnetzDas ganze Subnetz hinter dem Tunnel. | Nur LogsNur Verbindungs-Logs. |
| Jump-Server oder Bastion-Host | Am HostAm Jump-Host. Der letzte Sprung kann über ein geteiltes lokales Konto laufen. | WeitAlles, was der Host erreicht. Eine direkte Route zur SPS bleibt offen, bis das Netz segmentiert ist. | Falls aktivHost-Logs, falls aktiviert. |
| Herstellerportal (Cloud-Vermittlung wie Talk2M oder IXON Cloud) | Deren CloudIn der Cloud des Herstellers. | Maschinen-LANDas Maschinen-LAN per VPN oder ein registriertes Gerät. | VariiertVerbindungs-Logs. Der Sitzungsdetailgrad hängt vom Tarif ab. |
| ZTNA-Gateway | Am RandAm Netzeingang. | Nur remoteNur Fernzugriff. Lokaler Zugriff in der Fertigung ist nicht abgedeckt. | VariiertVariiert. Mehrere Produkte dokumentieren keine Sitzungswiedergabe. |
| Access GateTrout Access Gate | Je SitzungVor der Maschine, bei jeder Sitzung, mit MFA. | Eine MaschineEine Maschine, über ein Protokoll. | WiedergabeEine vollständige, abspielbare Aufzeichnung, am Standort gespeichert. |
Was die Normen vom Fernzugriff verlangen.
Die folgenden Normen verlangen starke Authentifizierung beim Fernzugriff und einen Nachweis, der einem namentlichen Benutzer zugeordnet ist. Access Gate deckt diese Anforderungen ab, ohne Änderungen an den Maschinen.
| Norm | Anforderung | Was Access Gate liefert |
|---|---|---|
| IEC 62443-3-3 SR 1.1 und SR 1.13 | Menschliche Benutzer identifizieren und authentifizieren. Jeden Zugriff über nicht vertrauenswürdige Netze überwachen und steuern. | Das VPN oder die 4G-Verbindung endet am Gate, und jeder Benutzer wird authentifiziert, bevor er eine Maschine erreicht. |
| NIST SP 800-82 | Fernzugriff auf ein ICS als Pfad behandeln, der starke Authentifizierung und Überwachung braucht. | MFA bei jeder Sitzung und eine Aufzeichnung dessen, was getan wurde. |
| CMMC Level 2 / NIST SP 800-171 3.1.12, 3.1.14, 3.5.3 | Remote-Sitzungen über verwaltete Zugangspunkte überwachen und steuern, mit MFA beim Netzzugriff. | Jede Sitzung läuft über das Gate, mit MFA, auch für SPS und HMI, die keinen zweiten Faktor abfragen können. |
| NERC CIP-005-7 R2 | Interactive Remote Access über ein Intermediate System mit MFA führen und aktive Lieferantensitzungen beenden können. | Access Gate ist das Intermediate System. Es listet aktive Lieferantensitzungen, und Sie können jede davon beenden. |
| NIS2 Artikel 21(2)(d) und 21(2)(j) | Sicherheit in den Beziehungen zu Lieferanten und Dienstleistern sowie Multi-Faktor-Authentifizierung. | Was jeder Lieferant erreichen kann, eine Aufzeichnung dessen, was er getan hat, und MFA am Gate. |
Wie sichern Sie den OT-Fernzugriff ab?
Fünf Schritte, mit oder ohne Access Gate. Für ein externes Unternehmen zeigt der Leitfaden, wie Sie einem Lieferanten Zugriff auf genau eine Maschine geben.
- 01
Erfassen Sie jeden Zugangsweg.
Erfassen Sie das VPN, den Jump-Server, jeden 4G-Router eines Herstellers im Schaltschrank und jedes noch vorhandene Modem. Prüfen Sie die Schaltschränke auf Router und Modems, die im Netzplan fehlen.
- 02
Stellen Sie das Gate neben das Netz.
Schließen Sie Access Gate an und ergänzen Sie eine Route auf Ihrem bestehenden Router. Das Entfernen der Route ist der Rückweg. Jeder Standort ist an einem Tag in Betrieb, bei Thales waren es 4 Stunden je Standort.
- 03
Binden Sie Ihre Verzeichnisse an.
Mitarbeitende nutzen Active Directory oder Entra ID. Lieferanten nutzen ein zweites Verzeichnis oder das in Access Gate integrierte. MFA greift am Gate, und TOTP funktioniert offline.
- 04
Geben Sie jedem Lieferanten eine Maschine.
Wählen Sie Maschine, Protokoll und Zeitfenster. Verlangen Sie eine Zugangsvereinbarung vor jeder Sitzung.
- 05
Schließen Sie die alten Wege.
Sobald die Sitzungen über Access Gate laufen, entfernen Sie die VPN-Routen, die noch zu den Maschinen führen. Access Gate ist dann der einzige Fernzugriffsweg zu diesen Maschinen.
Der Fernzugriff ist Teil des Access-Gate-Abonnements: Hardware, Software, Updates und Support, ohne Gebühren pro Benutzer.
Fragen zum sicheren Fernzugriff für OT.
Agenten auf Ihren SPS, HMI oder SCADA-Servern. Access Gate steuert jede Sitzung vor der Maschine.
So erreichen Ingenieure, Integratoren und Maschinenhersteller SPS, HMI und SCADA-Server von außerhalb des Standorts. Das VPN oder die 4G-Verbindung transportiert nur die Verbindung. Access Gate sitzt vor den Maschinen und prüft jeden Benutzer mit MFA. Jede Sitzung erreicht eine Maschine über ein Protokoll, wird aufgezeichnet und endet pünktlich.
Sie behalten das VPN oder die 4G-Verbindung, die sie bereits nutzen, und diese Verbindung endet am Gate. Sie öffnen einen Browser und melden sich mit MFA an. Das Gate verbindet sie auf Anwendungsebene mit der freigegebenen Maschine, und sie erhalten nie eine IP-Adresse in Ihrem Netz. Ingenieure, die entfernte Werke betreuen, arbeiten genauso, mit ihrer gewohnten Identität.
HTTP und HTTPS, SSH, RDP, VNC, Modbus TCP und OPC UA, geprüft auf Anwendungsebene. Sie können ein Protokoll erlauben und einschränken, was es darf. Zum Beispiel SSH erlauben und bestimmte Befehle sperren, oder HTTP GET erlauben und POST verweigern.
Ja. Access Gate läuft vollständig an Ihrem Standort, ohne Cloud. Sitzungsvermittlung, Aufzeichnung und Richtlinien laufen lokal, was zu ITAR-, CMMC- und Air-Gap-Umgebungen passt. TOTP funktioniert offline. Ist die Appliance selbst offline, läuft das Netz weiter, und die Bediener behalten die Kontrolle an ihren lokalen Bedienpulten.
Access Gate ist ein Jahresabonnement mit allem Drum und Dran: Hardware, Software, Updates und Support, ohne Gebühren pro Benutzer. Access Gate Essential ist für kleine und mittlere Standorte gedacht und beginnt bei 5.030 € pro Jahr und Standort. Access Gate Performance deckt Werke, Leitstellen und große Anlagenparks ab. Die aktuellen Listenpreise finden Sie auf der Preisseite.
Nein. Dieselbe Appliance steuert, wer im Werk welche Maschine erreicht, erzwingt MFA und führt einen manipulationssicheren Audit-Trail. Sie können zuerst die internen Verbindungen unter Kontrolle bringen und danach den Fernzugriff auf ein kontrolliertes Netz öffnen. Ein großer Hersteller in North Carolina verwaltet 1.300 Assets und 660 Benutzer mit Access Gate.
Die CISA-Leitlinien für kritische Infrastrukturen verlangen phishing-resistente MFA für jede Fernverbindung. Sie verlangen außerdem Zugriff nach minimalen Rechten, keine Einfaktor-Exposition der OT ins Internet und Logs, die eine Sitzung rekonstruierbar machen. Eine SPS oder eine RTU kann keinen zweiten Faktor abfragen, deshalb prüft Access Gate davor. Die Kommunikation der Maschine selbst bleibt unverändert.
Eine aufgezeichnete Sitzung sehen
Verfolgen Sie eine Lieferantensitzung und spielen Sie sie ab.
Ein Ingenieur zeigt Ihnen eine Sitzung zu einer Maschine, ihre Aufzeichnung und die Wiedergabe, in einem Netz wie Ihrem.