
Bestehen Sie jedes Audit, OT und On-Premise. Die Nachweise entstehen von selbst.
Trout Access Gate ist eine On-Premise-Appliance, die Compliance-Nachweise für OT- und On-Premise-IT-Systeme erzeugt. Sie macht aus Maschinen und Servern, die sich weder patchen noch mit einem Agenten versehen lassen, dokumentierte Zugriffs-, Identitäts- und Audit-Datensätze, abgebildet auf die Rahmenwerke, die Ihr Prüfer zugrunde legt.
Zuletzt aktualisiert:
Vertraut von führenden Unternehmen


Access Gate macht aus dem täglichen Betrieb Compliance-Nachweise.
Es sieht das gesamte Netzwerk, OT und On-Premise-IT, führt ein aktuelles Inventar der Maschinen und Server und zeichnet jede Sitzung personenbezogen auf. So stammen Transparenz, Inventar, Verschlüsselung und Zugriffsnachweis, die Rahmenwerke verlangen, aus einem System. Sie exportieren sie jederzeit.
Vier Arten von Nachweisen, ein System.
Die meisten Teams setzen Compliance aus getrennten Tools zusammen. Access Gate erzeugt die Nachweise für Ihre OT- und On-Premise-Systeme an einem Ort, einheitlich und stets aktuell.
Das gesamte Netzwerk sehen.
Passive Transparenz findet jede Maschine, jeden Server und jeden Benutzer im Netzwerk, OT wie IT. Ohne Scan, ohne Auswirkung auf die Produktion.
Ein aktuelles Inventar führen.
Jede Maschine und jeder Server erfasst, mit dem Verlauf, was sich wann geändert hat. Diese Liste ist der erste Nachweis, den ein Prüfer verlangt.
Nachweisen, wer worauf zugegriffen hat.
Jede Sitzung ist einer Person zugeordnet und aufgezeichnet: wer wann welche Maschine oder welchen Server erreicht hat und was dort geschah. Vor Ort gespeichert.
Nachweise jederzeit exportieren.
Erzeugen Sie die Berichte und Nachweispakete, die ein Prüfer verlangt, ohne sie von Hand zusammenzustellen.
Jeder Zugriff wird einmal erfasst und wiederverwendet.
Erreicht eine Person eine Maschine oder einen Server, erfasst Access Gate, wer wann auf welches System zugegriffen hat. Derselbe Eintrag speist Ihr SIEM, den Bericht für den Auditor und Ihre Compliance-Nachweise.
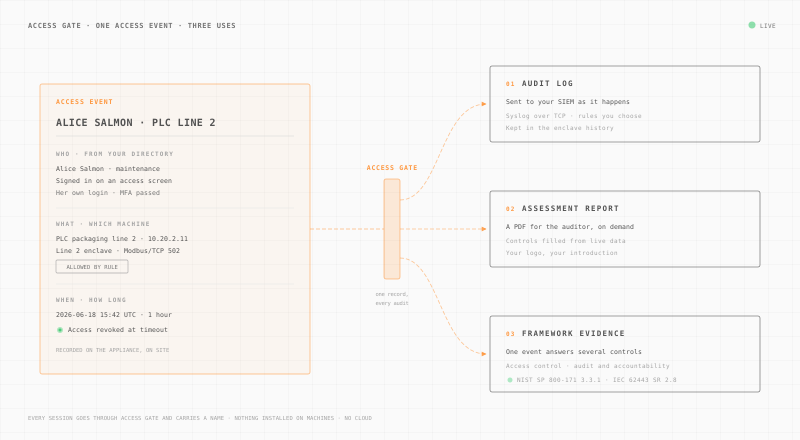
Audit-Log.
Jeder Zugriff geht sofort per Syslog an Ihr SIEM und bleibt in der Enklaven-Historie.
Anleitung zur Log-WeiterleitungBewertungsbericht.
Starten Sie eine Bewertung für einen Standort. Die Maßnahmen, die Access Gate umsetzt, werden mit Live-Daten gefüllt und als PDF exportiert.
Anleitung zum BewertungsberichtNachweise je Rahmenwerk.
Derselbe Eintrag beantwortet die Anforderungen an Zugriffskontrolle und Protokollierung in NIS2 und IEC 62443.
NIS2-ComplianceDieselben Nachweise für jedes Rahmenwerk.
IEC 62443 und NIS2 stellen ähnliche Fragen: Was ist im Netzwerk, wer kann es erreichen, und können Sie es nachweisen. Die eigenen Seiten zeigen die Zuordnung Zeile für Zeile.
Ein System statt vieler Einzeltools.
| Fähigkeit | Tabellen + Einzeltools | Access Gate |
|---|---|---|
| Asset-Inventar | Manuelle Tabelle, veraltet am Tag ihrer Erstellung | Kontinuierlich, aktualisiert aus dem Live-Verkehr |
| Netzwerktransparenz | Periodische Scans mit blinden Flecken | Passiv und immer aktiv, ohne Scan |
| Zugriffsnachweis | Gemeinsame Konten, keine Zuordnung | Identitätsgebunden, pro Person, aufgezeichnet |
| Audit-Nachweise | Für jede Prüfung von Hand zusammengestellt | Auf Abruf exportiert |
| Wo die Daten liegen | Verstreut über Tools und SaaS | Ein System, on-premise |
| Rahmenwerk-Abdeckung | Ein anderes Tool pro Rahmenwerk | Ein Nachweissatz deckt IEC 62443, NIS2 ab |
Fragen zur OT- und On-Premise-Compliance.
Es beobachtet das Netzwerk passiv, um Transparenz und ein lebendiges Inventar aufzubauen, und vermittelt jede Sitzung, sodass jeder Zugriff identitätsgebunden und aufgezeichnet ist. Compliance-Nachweise sind ein Nebenprodukt des Betriebs, kein separates Projekt: Sie exportieren sie jederzeit.
Nein. Es erzeugt die technischen Nachweise, die Rahmenwerke für Ihre OT- und On-Premise-Systeme verlangen: Transparenz, Inventar und Zugriffsnachweis. Dann exportiert es sie. Es speist Ihren GRC- oder Audit-Prozess, statt ihn zu ersetzen.
Dieselben zugrunde liegenden Nachweise gelten für IEC 62443 und NIS2, denn sie stellen ähnliche Fragen: Was ist im Netzwerk, wer kann es erreichen, und können Sie es nachweisen. Die eigenen Seiten zeigen die Zuordnung Zeile für Zeile.
Nein. Die Erkennung ist passiv und agentenlos, und die Nachweise werden on-premise erzeugt und gespeichert. Es besteht keine Abhängigkeit von einem externen Dienst.