Missionssysteme sichern, auch ohne Verbindung.
OT-Cybersicherheit für die Verteidigung
Steuern Sie, wer auf jedes System zugreift, bemannt oder autonom. Die Regeln greifen vor Ort, ohne Cloud. An einem Tag installiert.
Zuletzt aktualisiert:

Marineflotten sichern.
Steuern Sie, wer worauf zugreift, auf bemannten und unbemannten Schiffen. Die Regeln halten auch bei Störsendern.
Mehr erfahren
Landstreitkräfte sichern.
Schützen Sie C2-Knoten, taktische Funkgeräte und autonome Fahrzeuge. Die Mission läuft weiter, wenn Verbindungen ausfallen.
Mehr erfahren
Polizeinetze sichern.
Schützen Sie Beweismittelsysteme und behördenübergreifende Verbindungen. Vor Ort, auditfähig, ohne Cloud.
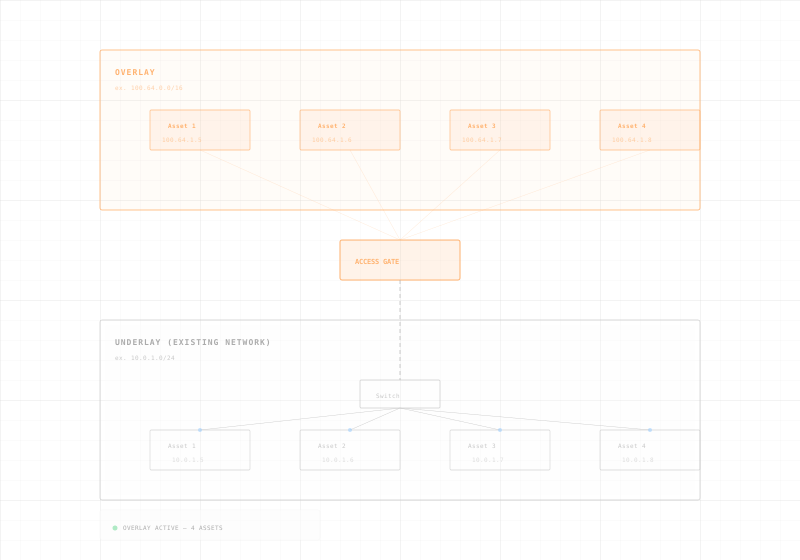
Mehr erfahrenEin Gate pro Stützpunkt. Vier Aufgaben.
Access Gate wird an Ihr bestehendes Netzwerk angebunden. Der Betrieb läuft weiter.
Jede Maschine sehen.
Erkennen Sie jedes verbundene System: bemannt, autonom, Sensoren und IoT.
Steuern, wer worauf zugreift.
Bemannte und autonome Systeme erreichen nur, was sie brauchen. Eine kompromittierte Plattform bleibt isoliert.
Jede Maschine sicher erreichen.
Bediener und Koalitionspartner melden sich mit MFA an. Jede Sitzung ist eingegrenzt und protokolliert.
Jedes Audit bestehen.
Jede Verbindung wird vor Ort protokolliert. Exportieren Sie die Nachweise, die Ihre Prüfer verlangen.

An einem Tag pro Stützpunkt einsatzbereit.
Access Gate wird an Ihr bestehendes Netzwerk angebunden, auf Plattformen, vorgeschobenen Stützpunkten und mobilen C2-Knoten. Keine Cloud nötig.
Funktioniert auch ohne Verbindung.
Die Regeln greifen vor Ort, wenn Verbindungen gestört oder unterbrochen sind. Protokolle synchronisieren sich, sobald die Verbindung zurück ist.
Ihre Daten bleiben unter nationaler Kontrolle.
Ohne Cloud, vollständig inspizierbar. Läuft air-gapped, in klassifizierten und ITAR-beschränkten Netzen.
Das Gate ist der erste Dienst, den Sie betreiben, nicht der letzte.
Sichern Sie Ihre Werke heute. Steuern Sie Ihre Digitalisierung morgen.
Access Gate bringt Rechenleistung direkt ins Netz, neben Ihre Anlagen. Sobald das Gate steht, hostet dieselbe Box die Dienste, die OT sicher anbinden: Remote-Zugriff, Protokoll-Gateways, DNS und Zeit, Historian, Update-Server. Beschleunigen Sie Ihre Digitalisierung, unter Kontrolle.
Vertraut von Streitkräften und souveränen Programmen.

pro Standort bei Thales, vom Auspacken bis zum Betrieb, in abgeschotteten On-Premise-Netzen.
Vertraut von führenden Unternehmen


“Während wir autonome Plattformen in die Flotte integrieren, wird Konnektivität sowohl zum Ermöglicher als auch zur Angriffsfläche. Trout gibt uns Zero Trust-Durchsetzung auf Fabric-Ebene.”
Leiter Cyber-Operationen
Marine · Europäische Marine
Laden Sie die DoD-Zero-Trust- Ausrichtung für OT herunter.
Wie Access Gate die sieben Säulen der DoD Zero Trust Reference Architecture für OT abdeckt.
Was drinsteht.
Ausrichtung auf DTM 25-003, die sieben Zero-Trust-Säulen auf Access Gate abgebildet, OT-Einsatzleitfaden und Audit-Nachweise.
Live erleben.
Buchen Sie eine Live-Demo. Sehen Sie, wie Access Gate ohne Neuverkabelung oder Ausfallzeit an Ihr Netzwerk angebunden wird.
Häufige Fragen zur OT-Sicherheit in der Verteidigung.
Cloud-Abhängigkeiten. Access Gate arbeitet eigenständig am Rand: souverän, inspizierbar und für Air-Gap-Netze gebaut.
Das Access Gate setzt Zero-Trust-Richtlinien autonom auf Plattformebene durch. Es benötigt keine Rückverbindung zu Cloud oder zentraler Infrastruktur. Ist die Verbindung unterbrochen oder gestört, werden alle Richtlinien weiter lokal durchgesetzt. Sobald die Verbindung zurück ist, synchronisieren sich Protokolle und Status automatisch.
Das Access Gate schafft identitätsbewusste Mikrosegmentierung zwischen bemannten Plattformen und autonomen Multiplikatoren. Jedes System, bemannt oder unbemannt, erhält eigene Netzwerkrichtlinien, die auf Geräteebene durchgesetzt werden. Die Kompromittierung eines autonomen Assets gewährt keinen lateralen Zugriff auf C2 oder bemannte Systeme.
Perimeter-Schutz reicht nicht, wenn Angreifer bereits im Netzwerk sind. Das Access Gate prüft bei jeder Verbindung jeden Benutzer, jedes Gerät und jedes Protokoll. Nichts gilt standardmäßig als vertrauenswürdig, auch nicht im taktischen Netz.
Ja. Das Access Gate läuft vollständig vor Ort, ohne Cloud-Abhängigkeit. Die gesamte Software ist inspizierbar. Alle Daten und Richtlinien bleiben unter nationaler Kontrolle. Es wird in Air-Gap-, klassifizierten, ITAR-beschränkten und alliierten Koalitionsumgebungen eingesetzt.
Das Access Gate wird an einem Tag an Ihr bestehendes Netzwerk angebunden. Keine Neuverkabelung, keine IP-Änderungen, keine Agenten auf Endgeräten. Es fügt sich in bestehende C2- und taktische Netzarchitekturen ein, ohne Umbau der Infrastruktur.
Das Access Gate setzt granulare Zugriffsrichtlinien pro Nation, Rolle und Klassifizierungsstufe durch. Koalitionspartner erhalten kontrollierten, auditierten Zugriff auf bestimmte Systeme, ohne das übrige taktische Netz offenzulegen. Alle Sitzungen werden protokolliert und sind zeitlich begrenzt.