
Proteja cada planta con una sola política.
Un Access Gate por planta, unidos por túneles seguros. Las zonas protegidas se extienden de una planta a otra. Usted tiene una sola política, una sola vista y un solo registro de auditoría para todas sus plantas.
Cómo funciona este diseño.
Cada planta tiene su propio Access Gate. Las plantas se conectan por enlaces WAN o túneles entre sedes. Los túneles seguros entre Access Gates permiten que los enclaves crucen los límites de cada planta. Personas y máquinas llegan a recursos de otras plantas con las mismas reglas, sin controlador central en la nube.
Un Access Gate por planta.
La sede A y la sede B tienen cada una su Access Gate. El tráfico local se controla localmente, sin latencia añadida por el enrutamiento entre sedes.
Túneles entre plantas.
Los Access Gates crean túneles seguros entre sí por WAN o VPN. Así los enclaves se extienden entre plantas.
Sin dependencia de la nube.
Las políticas, los datos y la gestión se quedan en sus instalaciones. Las plantas funcionan solas y se conectan cuando hace falta.
Un bastión local en cada planta.
Cada Access Gate actúa como bastión local. Oculta y protege los equipos locales cuando las plantas se conectan entre sí.
Dos plantas unidas por un enlace seguro.
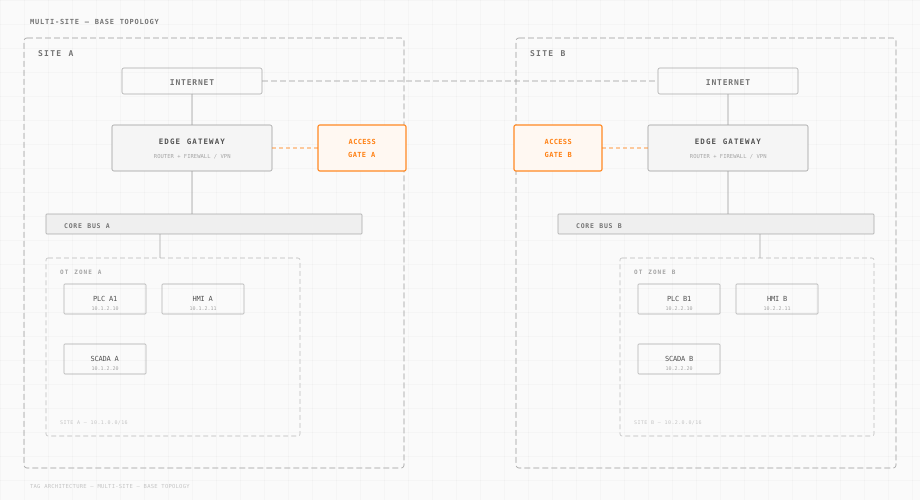
La topología base muestra la sede A y la sede B conectadas por una WAN. Cada sede tiene su router, su enlace WAN y su pasarela. Cada Access Gate se conecta localmente y crea un túnel seguro hacia la otra sede.
Un despliegue local en cada sede.
Cada sede recibe un Access Gate, en línea para transportar las VLAN locales o junto a la pasarela local. También ejecuta servicios locales como DNS y hora, un historian y un servidor de actualizaciones. La sede A y la sede B funcionan por su cuenta.
Un enlace WAN entre sedes.
Las sedes se conectan por la WAN. Los Access Gates crean túneles seguros entre sí sobre este enlace.
Los enclaves abarcan varias sedes.
Los enclaves definidos en la sede A se extienden a la sede B por el túnel. Las máquinas de ambas sedes pueden unirse al mismo enclave.
Cada sede se adapta a su red.
La sede A puede conectarse en el Edge Gateway y la sede B en la pasarela OT. Cada sede se configura según su red local.
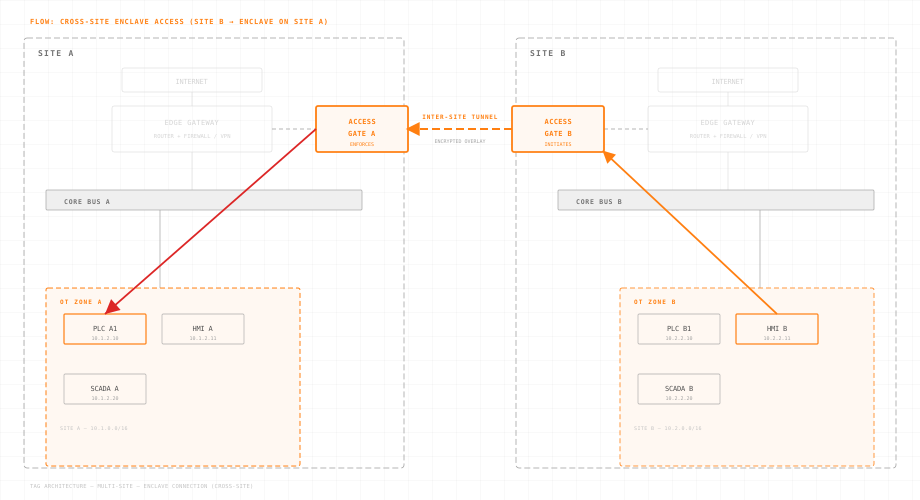
Llegar a una máquina de otra planta.
Este diagrama muestra a un usuario de la sede B que llega a un recurso de la sede A por el túnel. Los dos Access Gates establecen la sesión. Ambos extremos comprueban la identidad y aplican las reglas.
Acceso entre sedes.
Un usuario o una máquina de la sede B puede llegar a un recurso protegido de la sede A. El enclave compartido lleva el tráfico superpuesto entre los Access Gates.
Creación del túnel seguro.
Los Access Gates negocian un túnel seguro entre sedes. La configuración de cada sede decide si se conecta en el Edge Gateway o en la pasarela OT.
Los enclaves no dependen de una sede.
Un enclave CUI o una zona de protección OT definida en una sede puede incluir máquinas de otras sedes.
Las mismas reglas en todas partes.
Las reglas de acceso siguen al enclave, sea cual sea el edificio. La misma autenticación y los mismos permisos se aplican en cada sede.
Descargue la arquitectura multisede.
Reciba los dos diagramas en un solo paquete para su equipo: topología base y conexión de enclaves.
Una pasarela.
Empiece por una planta. Conecte un Access Gate a su red actual y añada más plantas después.
Dos capas de pasarela.
¿Necesita control separado para IT y OT antes de añadir plantas? Un solo appliance cubre ambos dominios.
Multi-Site Architecture.
Multi-Site Architecture: Video Walkthrough
See how Access Gates create encrypted overlay networks across distributed sites (substations, factories, and remote facilities) with centralized policy management.
Request a Demo¿Cuántos centros gestiona?
Cuente sus plantas y centros pequeños. Vea los Access Gate que necesita, el precio y el ROI frente a un proyecto de red.
Preguntas sobre el diseño multisede.
sedes admitidas. Cada nueva sede añade un Access Gate, sin controlador central.
No. Cada sede funciona con su propio Access Gate. Si cae el enlace WAN, el control local continúa. El acceso entre sedes se detiene durante el corte y se reanuda solo cuando vuelve el enlace.
El diseño se amplía a muchas sedes. Cada sede añade un Access Gate. Los enclaves pueden abarcar cualquier combinación de sedes conectadas, sin hub central ni controlador en la nube.
Sirve cualquier enlace IP estándar: MPLS, VPN por Internet o líneas WAN dedicadas. El Access Gate crea túneles cifrados sea cual sea la tecnología WAN subyacente.
Sí. Cada sede configura su Access Gate por su cuenta. La sede A puede conectarse al bus central y la sede B al bus OT. El túnel entre ellas gestiona la diferencia.