
Dé a cada persona su propio acceso. Se acabaron las contraseñas compartidas.
Trout Access Gate es un appliance on-premise que pone la identidad delante de la OT. Cada operador, ingeniero y proveedor inicia sesión con su propio nombre a través de su directorio, sin instalar nada y sin cambios en los equipos.
Última actualización:
Confiado por empresas líderes


| User | Directory | Group | Access | Auth |
|---|---|---|---|---|
| Florian Doumenc | Entra ID | Engineering | ssh:22 https:443 | MFA |
| Jane Martin | Tailscale | Operators | https:443 | MFA |
| Moxa (vendor) | Access Gate | Bella Enclave | modbus:502 | Time-bound |
| Sam Chen | Active Dir. | Maintenance | ssh:22 http:80 | MFA |
Los inicios de sesión compartidos en HMI, las contraseñas de proveedores pegadas en los paneles y las cuentas de servicio que todos conocen hacen que no pueda demostrar quién hizo qué. NIS2 e IEC 62443 ya exigen responsabilidad individual. Access Gate da a cada operador, ingeniero y proveedor un inicio de sesión nominal, vinculado a sus directorios y aplicado en la red, sin agentes y sin cambios en los equipos.
Mantenga los directorios de IT y OT en paralelo.
La buena práctica es contar con un directorio OT independiente, en lugar de imponer el Active Directory corporativo a la planta. Access Gate le permite federar los directorios de IT y OT en paralelo, ya sea Entra, Okta, Active Directory o LDAP, para que cada lado conserve su propio ciclo de vida y su alcance ante un incidente.
¿No tiene un directorio OT hoy? Access Gate puede alojar uno, de modo que obtiene un directorio OT real sin levantar una infraestructura aparte. Así es como aplica la identidad en la planta sin que dependa del dominio de IT.
Un único inicio de sesión acompaña a cada persona.
Cada persona inicia sesión con su propio nombre, desde su directorio. Ese inicio de sesión decide a qué accede en planta y en remoto, y figura en cada registro de auditoría.
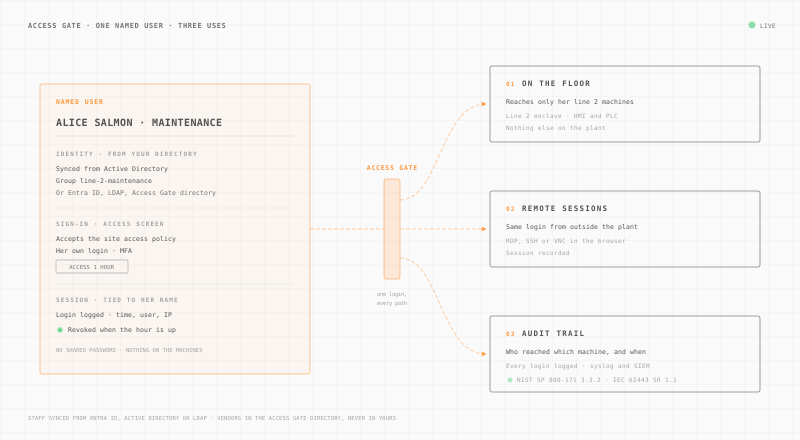
En planta.
Cada persona accede solo a las máquinas que tiene asignadas. El acceso se cierra solo al terminar la ventana de tiempo.
Control de acceso Zero TrustSesiones remotas.
El mismo inicio de sesión abre RDP, SSH o VNC en el navegador, para su personal y para los proveedores. Cada sesión queda grabada.
Acceso remoto seguroRegistro de auditoría.
Cada inicio de sesión queda registrado con el nombre, la máquina y la hora. Envíelo a su SIEM por syslog.
Cumplimiento OTAccess Gate añade la MFA que el controlador no admite.
La mayoría de los controladores no pueden aplicar autenticación multifactor, y no puede cambiarlo sin sustituirlos. Access Gate aplica MFA en la ruta de red, delante del activo. El PLC permanece tal cual, pero nadie llega a él sin superar el factor en el Access Gate.
Dónde situar el factor cuando la ruta es una VPN o un servidor de salto, qué método aguanta en planta y qué exigen CMMC, NIS2 e IEC 62443 se trata en MFA for OT (en inglés).
Una pantalla de acceso para las máquinas que no la tienen.
La identidad se aplica en la red: cada activo obtiene una puerta de entrada nominal, cada usuario se limita a lo que necesita y cada sesión se vincula a una persona.
Personal y proveedores acceden de forma distinta.
El personal interno se autentica contra el directorio OT. Los proveedores externos reciben un acceso acotado y limitado en el tiempo, sin añadirse nunca a su directorio ni recibir credenciales permanentes.
Una página de acceso antes de cada máquina.
Cada usuario pasa por un inicio de sesión de Access Gate antes de llegar al activo. Es una puerta de entrada para HMI, PLC y SCADA que no tienen inicio de sesión propio.
Las máquinas se abren por tarea y luego se cierran.
Los operadores activan por sí mismos el activo que necesitan para un turno, una tarea o una franja, y luego el acceso se revoca automáticamente. Sin acceso permanente entre trabajos.
Cada sesión tiene un nombre.
Cada sesión se vincula a una persona: quién, qué, cuándo y cuánto tiempo. Con integridad probada y listo para auditorías de NIS2 e IEC 62443.
Los marcos ya exigen un inicio de sesión nominal.
El control de acceso y la responsabilidad individual son obligaciones explícitas en los marcos ante los que responden los operadores de OT. Access Gate produce las pruebas de identidad que exigen.
Preguntas sobre la identidad en OT.
La buena práctica es un directorio OT independiente en lugar de poner el Active Directory corporativo en la planta. Access Gate le permite federar los directorios de IT y OT en paralelo (Entra, Okta, AD, LDAP) y, si no tiene un directorio OT, puede alojar uno.
El factor reside en la ruta de red, delante del controlador, no en el controlador. El PLC no se toca, pero nadie llega a él sin superar la MFA en el Access Gate. Así se cumplen las exigencias de control de acceso de NIS2 e IEC 62443 para los equipos que no pueden aplicar MFA por sí mismos.
Los proveedores obtienen un acceso acotado y limitado en el tiempo en el Access Gate. Nunca se añaden a su directorio ni conservan credenciales permanentes, de modo que el acceso termina con la tarea o la franja.
Sí. Cada usuario se autentica con un inicio de sesión nominal en el Access Gate antes de llegar al activo, y cada sesión queda registrada a nombre de esa persona. Los inicios de sesión compartidos en HMI y las contraseñas de los paneles dejan de ocultar quién hizo qué.
No. La identidad se aplica en la ruta de red: no hay agentes que instalar ni cambios en los HMI, PLC o SCADA.