Protege cada activo de utilities. Sin tocar ninguno.
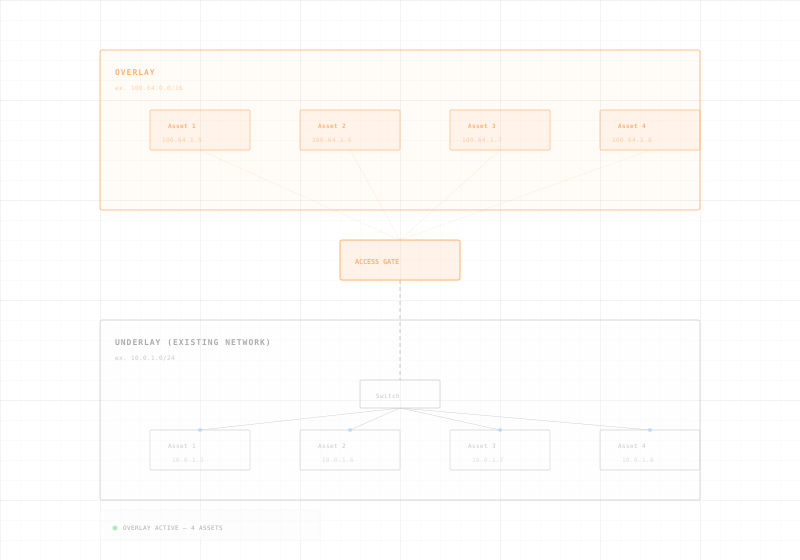
Un appliance on-premise que protege SCADA, sitios de campo y sistemas de control, sin agentes, sin recableado y sin interrupciones operativas.
Última actualización:

Red Eléctrica y Subestaciones
Proteja SCADA, RTU y sistemas de relés en infraestructura de red distribuida.
Más información
Agua y Aguas Residuales
Proteja plantas de tratamiento, estaciones de bombeo y redes de monitoreo remoto.
Más información
Petróleo, Gas y Renovables
Visibilidad y segmentación para oleoductos, refinerías y sitios de energía distribuidos.
Más informaciónZero Trust para Redes de Servicios Públicos Siempre Activas.
Cinco capacidades que protegen operaciones críticas de servicios públicos, sin agentes, sin interrupción.
Protección SCADA e ICS
Proteja RTU, PLC, relés y sistemas de control que no pueden ejecutar agentes. Enforcement a nivel de red sin tocar equipos operativos.
Visibilidad de Activos Distribuidos
Descubrimiento automático en subestaciones, plantas de tratamiento y sitios remotos. Inventario en tiempo real de cada dispositivo conectado.
Segmentación IT / OT
Micro-segmentation overlay entre IT corporativo y redes operativas. Sin reestructuración de VLAN ni cambios de infraestructura requeridos.
Acceso Remoto Controlado
Bastion host on-premise para proveedores e ingenieros de campo. Con MFA obligatorio, sesiones limitadas y registro completo. Funciona con su VPN o su enlace 4G.
Cumplimiento NIS2 y NERC CIP
Enforcement continuo de controles para NIS2, IEC 62443 y NERC CIP. Documentación lista para auditorías e informes de auditoría bajo demanda.

Despliegue Sin Tiempo de Inactividad
Dispositivo que se conecta a la infraestructura existente, sin cortes, sin recableado, sin impacto en la producción.
Sin Agentes en Equipos de Campo
Proteja RTU, relés y sistemas SCADA sin instalar software en dispositivos operativos.
Soberano y Listo para Air-Gap
Opera completamente on-premise sin dependencia cloud. Diseñado para entornos aislados y clasificados.
La pasarela es el primer servicio que despliega, no el último.
OT seguro, cero interrupciones y una base sobre la que construir.
Access Gate pone la capacidad de cómputo en la red, junto a sus activos. Una vez instalada la pasarela, el mismo equipo aloja los servicios que integran el OT de forma segura: acceso remoto, pasarelas de protocolo, DNS y hora, historian, servidor de actualizaciones. Sin un segundo equipo, sin nube.
Con la confianza de operadores de servicios públicos e infraestructura crítica.

activos de campo distribuidos asegurados bajo un control Zero Trust centralizado, en terrenos de 850 m a 2.353 m de altitud, en condiciones remotas adversas.
Confiado por empresas líderes


“Nuestras subestaciones operan equipos de cuatro décadas diferentes. Trout nos dio segmentación y monitoreo en todos ellos sin una sola actualización de firmware ni instalación de agente.”
Responsable de Seguridad OT
Operaciones de Red Eléctrica · Proveedor Regional de Energía
Preguntas Frecuentes Sobre Seguridad en Servicios Públicos.
Agentes requeridos en equipos de campo. El Access Gate protege SCADA, RTU y dispositivos ICS completamente desde el nivel de red.
Sí. El Access Gate opera a nivel de red, no se instalan agentes en endpoints. Protege SCADA, RTU, PLC, relés y cualquier dispositivo conectado a la red, independientemente de su antigüedad, firmware o sistema operativo.
No. El Access Gate se instala en línea sobre la infraestructura existente. No hay recableado, ni cambios de IP, ni cortes requeridos. Se despliega junto a su arquitectura actual durante operaciones normales.
El Access Gate crea redes overlay cifradas en todos los sitios, subestaciones, plantas de tratamiento, estaciones de bombeo y centros de control. Las políticas se gestionan centralmente y se aplican de forma consistente en cada ubicación.
El Access Gate soporta NIS2 (obligatorio para operadores de energía y agua en la UE), IEC 62443 y NERC CIP. Proporciona enforcement continuo de controles, generación de documentación e informes listos para auditorías.
El bastion host integrado proporciona una pasarela controlada para proveedores e ingenieros de campo. Cada sesión requiere MFA, está limitada a sistemas específicos, tiene tiempo limitado y se registra completamente. Funciona con su VPN o su enlace 4G, sin acceso persistente.
Sí. El Access Gate opera completamente on-premise sin dependencia cloud. Todas las políticas, datos y gestión permanecen dentro de su red. Soporta entornos de servicios públicos air-gapped y aislados.
La seguridad SCADA protege los sistemas de supervisión, control y adquisición de datos que hacen funcionar las operaciones de los servicios públicos: RTU, PLC, HMI y los servidores de control que hay detrás de ellos. Dado que estos sistemas a menudo no pueden parchearse ni ejecutar agentes, el Access Gate los protege en la capa de red con acceso Zero Trust, segmentación y monitorización, desplegado on-premise sin tiempo de inactividad para la red eléctrica o la planta.