
Proteja las máquinas que no pueden defenderse. Nada cambia en la máquina.
Trout Access Gate es un appliance on-premise que coloca un proxy industrial delante de cualquier máquina que no puede defenderse: heredada, de terceros o no parcheable, sin instalar nada en la máquina, sin paradas y sin recableado.
Última actualización:
Confiado por empresas líderes


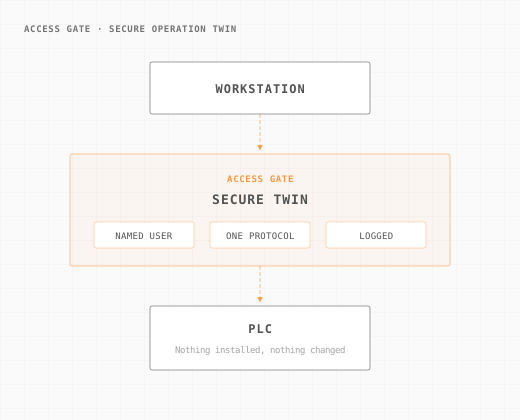
Un Secure Operation Twin coloca proxies industriales directamente delante de una máquina.
Cada paquete que entra y sale atraviesa una capa de cómputo controlada sobre el cable, de modo que el activo queda protegido sin parches, sin agente y sin interrupciones. Esto incluye los sistemas heredados y de terceros.
La seguridad se ejecuta en el cable, delante de la máquina.
La mayoría de los activos OT no pueden ejecutar un agente, no se pueden parchear ni se les puede cambiar el direccionamiento sin arriesgar la producción. El Secure Operation Twin se convierte en la presencia de red del activo. Termina las conexiones, autentica al usuario y limita lo que el protocolo puede hacer. Cifra el enlace y graba la sesión. Después reenvía el tráfico depurado a la máquina real.
Como el cómputo se ejecuta in-path, no depende de que la máquina coopere ni depende de la nube. Para el resto de la red, el twin es la máquina: así es como protege equipos que no tienen ninguna capacidad de seguridad propia.
Dé a cada máquina crítica su propia frontera.
Una DMZ industrial protege la frontera entre la TI y el OT con una zona de búfer compartida. Es valiosa, pero gruesa: dentro de la zona, todo sigue confiando en todo lo demás. El Secure Operation Twin lleva esa misma idea a cada máquina. Cada activo crítico obtiene su propia frontera controlada en lugar de compartir una sola.
En la práctica, los equipos usan ambas: una DMZ en el borde del sitio y Secure Operation Twins delante de los activos que más importan. Así se pasa de una segmentación por zona al control por activo que exigen IEC 62443 y Zero Trust, sin rediseñar el overlay ni rehacer las VLAN.

Protección completa para las máquinas que no puede cambiar.
El twin protege todo lo que sea accesible por la red, incluidos los sistemas más difíciles de proteger de cualquier otra forma.
Compute on the wire.
El Access Gate aporta cómputo directamente en la ruta de los datos. No depende de que la máquina coopere ni depende de la nube.
Controla lo que puede hacer cada protocolo.
Termina la sesión e inspecciona el protocolo: puede permitir Modbus, OPC UA, RDP, SSH o HTTP y restringir con precisión lo que cada uno puede hacer.
Protege los equipos heredados en su sitio.
Los equipos que no se pueden parchear, dotar de agente ni desconectar quedan protegidos sin cambiar la máquina en sí.
Controla los sistemas de terceros.
Los dispositivos de proveedores y las appliances de caja negra reciben identidad, mínimo privilegio y un registro exacto de lo que se hizo.
Lleva la iDMZ hasta cada máquina.
Dé a cada activo crítico su propia frontera controlada en lugar de compartir una única zona de búfer entre todos.
Sin paradas, sin recableado.
Colocado de forma transparente en la ruta hacia el activo, conmuta sin renumerar IP ni rediseñar las VLAN.
El twin frente al cortafuegos y al agente.
| Capacidad | Cortafuegos / DMZ | Agente en el host | Secure Operation Twin |
|---|---|---|---|
| Dónde se ejecuta la seguridad | En la frontera de la zona | En el host | In-path, delante del activo |
| Funciona con lo heredado | Grueso, solo a nivel de zona | No, no se puede instalar | Sí, sin cambiar la máquina |
| Dispositivos de terceros / caja negra | De confianza una vez dentro de la zona | Sin control | Identidad, mínimo privilegio, registrado |
| Granularidad | Nivel de zona | Nivel de host | Por máquina, por protocolo |
| Impacto del despliegue | Rearquitectura | Despliegue + parches | En su sitio, sin cortes ni recableado |
Colocado delante de la máquina, sin recableado.
El método recomendado no cambia nada en las máquinas. Una sola ruta en su switch o router existente envía el tráfico a través de Access Gate, y retirar la ruta basta para volver atrás. En un gran fabricante de Carolina del Norte, una línea de producción en marcha pasó así detrás de Access Gate en menos de un minuto.
La producción sigue en marcha.
Sin recableado, sin paradas.
Proteja sus máquinas con una sola ruta (recomendado)
Una sola ruta en su switch o router existente lleva el tráfico a través de Access Gate, según su origen o su destino. Nada cambia en las máquinas.
Alternativa: proteja una máquina a la que accede por su nombre
Dirija a los clientes al twin mediante DNS, máquina a máquina.
Alternativa: proteja una máquina a la que accede por su dirección
Apunte los clientes a la dirección overlay de la máquina, máquina a máquina.
Ejemplo: una ruta en un switch Cisco Catalyst
Los comandos exactos para añadir la ruta y para retirarla si hay que volver atrás.
Preguntas sobre el Secure Operation Twin.
Es un proxy industrial in-path que el Trout Access Gate coloca directamente delante de una máquina concreta. Cada conexión hacia ese activo y desde él atraviesa una capa de cómputo controlada sobre el cable, de modo que el activo puede protegerse por completo sin cambiar la máquina en sí.
Una DMZ industrial protege una única frontera compartida entre la TI y el OT, donde todo lo que está dentro de la zona sigue confiando en lo demás. El Secure Operation Twin lleva esa idea a la escala de cada máquina, de modo que cada activo crítico obtiene su propia frontera controlada. Por lo general, los equipos usan ambas a la vez.
Sí. Ese es el objetivo. Como el twin se convierte en la presencia de red del activo y aplica identidad, política, cifrado y grabación sobre el cable, protege controladores antiguos y dispositivos de proveedores que no tienen ninguna capacidad de seguridad propia.
No. El twin se coloca de forma transparente en la ruta hacia el activo y conmuta sin renumerar IP ni rediseñar las VLAN. El método recomendado es una sola ruta en su switch existente: en un gran fabricante de Carolina del Norte, una línea de producción en marcha pasó detrás de Access Gate en menos de un minuto.
No. El cómputo se ejecuta in-path, on-premise. No hay dependencia de ningún servicio externo para intermediar o inspeccionar el tráfico.