
El proveedor llega a una máquina y cada sesión queda grabada.
Acceso remoto seguro para OT significa que un proveedor llega a una sola máquina, para una tarea y un tiempo fijados. La sesión queda grabada. Access Gate funciona en su planta, detrás de su VPN o enlace 4G.
Última actualización:


Por qué el acceso remoto es difícil de auditar
Los proveedores se conectan a la planta por una VPN, un servidor de salto o una cuenta compartida. A través de una VPN, una sesión de proveedor puede llegar a cualquier máquina de la subred detrás del túnel. Los registros de la VPN guardan la conexión del túnel, sin los comandos enviados ni la persona detrás de una cuenta compartida.
Cómo llega una sesión a una máquina.
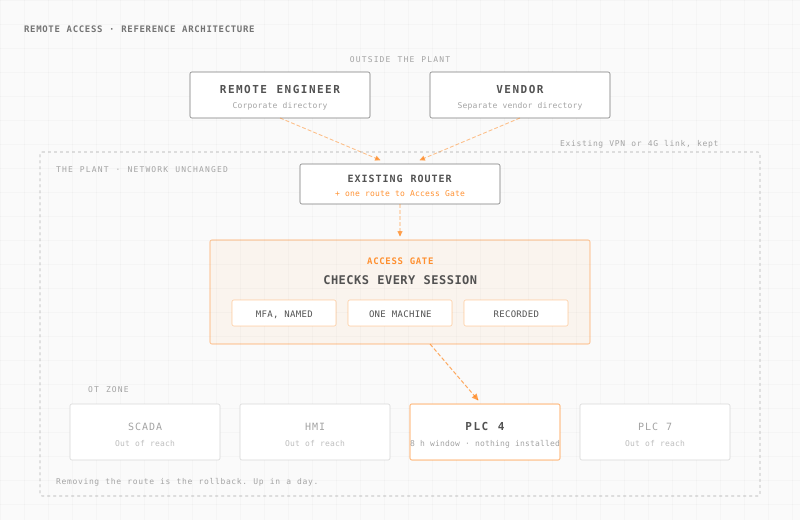
El proveedor mantiene la VPN o el enlace 4G que ya utiliza. Ese enlace termina en Access Gate. Después, Access Gate aplica tres controles.
El usuario se identifica en la pasarela.
El usuario inicia sesión en un navegador, con MFA. Su personal usa el directorio corporativo y los proveedores, uno independiente. El proveedor no instala ningún cliente.
La sesión llega a una sola máquina.
Una máquina autorizada, por un protocolo autorizado. El usuario nunca recibe una dirección IP en su red.
El acceso se cierra al acabar la ventana.
El acceso se abre durante 15 minutos, 1 hora, 8 horas o una ventana de mantenimiento definida. No queda ninguna cuenta permanente abierta.
Lo que registra cada sesión.
Cada sesión pasa por Access Gate. Access Gate graba cada sesión mientras se desarrolla, y la grabación se queda en planta.
Quién.
Una persona identificada en cada sesión.
- Usuario identificado, interno o proveedor
- Directorio y MFA utilizados
- Acuerdo de acceso, con fecha y hora
- Ventana de tiempo concedida
Qué.
La máquina, el protocolo y las acciones.
- Máquina de destino
- SSH, RDP, VNC, HTTP, Modbus, OPC UA
- Comandos y pantallas
- Acciones permitidas y bloqueadas
Reproducción.
Una grabación que puede volver a ver.
- Entrada y salida del terminal SSH
- Actividad de pantalla RDP
- Cada petición HTTP
- Indexada y guardada en planta
Dónde se sitúa Access Gate en la red.
Una ruta en el router actual envía el tráfico remoto a Access Gate. Access Gate aplica una regla por usuario y por máquina. Las demás máquinas son inaccesibles desde la sesión.
Las máquinas salen del inventario.
Usted asigna a cada proveedor máquinas del inventario de activos. El proveedor solo llega a esas.
Inventario de activos OTCada usuario tiene nombre.
Su personal entra con Active Directory o Entra ID. Los proveedores usan un segundo directorio o el que incluye Access Gate.
Identidad OT y MFARegistros de sesión para auditorías.
Cada registro indica el usuario, la máquina y la hora, con la grabación. Es el registro de auditoría para una evaluación o un incidente.
Cumplimiento OTCómo controla cada opción una sesión.
Cinco formas habituales de dar acceso a un proveedor, según dónde se verifica al usuario, a qué llega la sesión y qué se conserva.
| Opción | Dónde se verifica al usuario | A qué llega una sesión | Registro de la sesión |
|---|---|---|---|
| VPN | Una vezUna vez, al abrir el túnel. | Toda la subredToda la subred detrás del túnel. | Solo registrosSolo registros de conexión. |
| Servidor de salto o bastión | En el servidorEn el servidor de salto. El último salto puede usar una cuenta local compartida. | AmplioTodo lo que alcanza el servidor. Una ruta directa al PLC sigue abierta mientras la red no esté segmentada. | Si se activanRegistros del servidor, si están activados. |
| Portal del fabricante (intermediación en la nube como Talk2M o IXON Cloud) | Su nubeEn la nube del fabricante. | LAN de máquinaLa LAN de la máquina por VPN, o un equipo registrado. | VariableRegistros de conexión. El detalle de las sesiones depende del plan. |
| Pasarela ZTNA | En el perímetroEn la entrada de la red. | Solo remotoSolo acceso remoto. El acceso local en la planta queda sin cubrir. | VariableVariable. Varios productos no documentan la reproducción de sesiones. |
| Access GateTrout Access Gate | Por sesiónDelante de la máquina, en cada sesión, con MFA. | Una máquinaUna máquina, por un solo protocolo. | ReproducciónUna grabación completa que puede reproducir, guardada en planta. |
Lo que exigen las normas al acceso remoto.
Las normas siguientes exigen autenticación fuerte en el acceso remoto y un registro ligado a un usuario con nombre. Access Gate cubre estos requisitos sin cambios en las máquinas.
| Norma | Requisito | Lo que aporta Access Gate |
|---|---|---|
| IEC 62443-3-3 SR 1.1 y SR 1.13 | Identificar y autenticar a los usuarios humanos. Supervisar y controlar todo acceso a través de redes no confiables. | La VPN o el enlace 4G termina en la pasarela, y cada usuario se autentica antes de llegar a una máquina. |
| NIST SP 800-82 | Tratar el acceso remoto a un ICS como un camino que exige autenticación fuerte y supervisión. | MFA en cada sesión y una grabación de lo que se hizo. |
| CMMC Level 2 / NIST SP 800-171 3.1.12, 3.1.14, 3.5.3 | Supervisar y controlar las sesiones remotas mediante puntos de acceso gestionados, con MFA en el acceso de red. | Cada sesión pasa por la pasarela, con MFA, también para los PLC y HMI que no pueden pedir un segundo factor. |
| NERC CIP-005-7 R2 | Llevar el Interactive Remote Access por un Intermediate System con MFA, y poder cortar las sesiones activas de proveedores. | Access Gate es el Intermediate System. Muestra las sesiones activas de proveedores, y usted puede cortar cualquiera. |
| NIS2 artículo 21(2)(d) y 21(2)(j) | Seguridad en las relaciones con proveedores y prestadores de servicios, y autenticación multifactor. | A qué puede llegar cada proveedor, la grabación de lo que hizo y MFA en la pasarela. |
¿Cómo se asegura el acceso remoto OT?
Cinco pasos que sirven con o sin Access Gate. Para una empresa externa, la guía explica cómo dar a un proveedor acceso a una sola máquina.
- 01
Enumere todas las vías de entrada.
Incluya la VPN, el servidor de salto, cualquier router 4G de fabricante en un armario y cualquier módem que siga instalado. Revise los armarios en busca de routers y módems que no figuran en el esquema de red.
- 02
Coloque la pasarela junto a la red.
Conecte Access Gate y añada una ruta en su router actual. Quitar la ruta deshace el cambio. Cada planta queda operativa en un día, y en Thales bastaron 4 horas por planta.
- 03
Conecte sus directorios.
Su personal usa Active Directory o Entra ID. Los proveedores usan un segundo directorio o el que incluye Access Gate. El MFA se aplica en la pasarela, y el TOTP funciona sin conexión.
- 04
Dé a cada proveedor una máquina.
Elija la máquina, el protocolo y la ventana de tiempo. Pida la aceptación de un acuerdo de acceso antes de cada sesión.
- 05
Cierre los caminos antiguos.
Cuando las sesiones pasen por Access Gate, elimine las rutas VPN que aún llegan a las máquinas. Access Gate pasa a ser el único camino remoto hacia esas máquinas.
El acceso remoto forma parte de la suscripción de Access Gate: hardware, software, actualizaciones y soporte, sin cargos por usuario.
Preguntas sobre el acceso remoto seguro para OT.
Agentes instalados en sus PLC, HMI o servidores SCADA. Access Gate controla cada sesión delante de la máquina.
Es la forma en que ingenieros, integradores y fabricantes de equipos llegan a PLC, HMI y servidores SCADA desde fuera de la planta. La VPN o el enlace 4G solo transporta la conexión. Access Gate se sitúa delante de las máquinas y verifica a cada usuario con MFA. Cada sesión llega a una máquina por un protocolo, queda grabada y se cierra a tiempo.
Mantienen la VPN o el enlace 4G que ya utilizan, y ese enlace termina en la pasarela. Abren un navegador y se identifican con MFA. La pasarela los conecta con la máquina autorizada en la capa de aplicación, y nunca reciben una dirección IP en su red. Los ingenieros que dan soporte a plantas lejanas trabajan igual, con su identidad habitual.
HTTP y HTTPS, SSH, RDP, VNC, Modbus TCP y OPC UA, inspeccionados en la capa de aplicación. Puede permitir un protocolo y limitar lo que hace. Por ejemplo, permitir SSH y bloquear ciertos comandos, o permitir HTTP GET y denegar POST.
Sí. Access Gate funciona por completo en su planta, sin nube. La intermediación, la grabación y las políticas se aplican en local, lo que encaja con entornos ITAR, CMMC y aislados. El TOTP funciona sin conexión. Si el propio equipo queda fuera de línea, la red sigue funcionando y los operadores mantienen el control en sus paneles locales.
Access Gate es una suscripción anual con todo incluido: hardware, software, actualizaciones y soporte, sin cargos por usuario. Access Gate Essential está pensado para plantas pequeñas y medianas y parte de 5030 € al año por planta. Access Gate Performance cubre fábricas, centros de control y grandes instalaciones. Los precios vigentes están en la página de precios.
No. El mismo equipo controla quién llega a qué máquina dentro de la planta, aplica MFA y mantiene un registro de auditoría a prueba de manipulaciones. Puede poner primero bajo control los flujos internos y después abrir el acceso remoto sobre una red controlada. Un gran fabricante de Carolina del Norte gestiona 1.300 activos y 660 usuarios con Access Gate.
Las directrices de CISA para infraestructuras críticas piden MFA resistente al phishing en cada conexión remota. También piden acceso de mínimo privilegio, ninguna exposición de la OT a Internet con un solo factor y registros con detalle suficiente para reconstruir una sesión. Un PLC o una RTU no puede pedir un segundo factor, por lo que Access Gate hace la verificación delante. La comunicación propia de la máquina no cambia.
Vea una sesión grabada
Vea una sesión de proveedor y reprodúzcala.
Un ingeniero le muestra una sesión hacia una máquina, su grabación y su reproducción, en una red parecida a la suya.