
Supere su auditoría con una evidencia para cada máquina.
Las evidencias de cumplimiento OT son lo que un auditor revisa en planta. Indican qué máquinas tiene, quién accedió a cada una y cuándo. Access Gate las genera mientras la planta funciona y las exporta cuando usted las necesita. No se instala nada en las máquinas.
Última actualización:


Por qué la auditoría se atasca en planta
Las evidencias de auditoría OT suelen ser difíciles de reunir. Es un proceso manual entre TI y operaciones, y acaba en una hoja de cálculo de máquinas y una carpeta de capturas de pantalla. Access Gate automatiza la recopilación de evidencias y registros.
De dónde salen las evidencias.
Access Gate se instala junto a sus máquinas. Las evidencias salen de su funcionamiento, sin trabajo adicional para su equipo.
La lista de máquinas.
Access Gate la obtiene de forma pasiva, a partir de una captura de red, NetFlow o un puerto espejo. Cada máquina conserva una línea base y un historial de cambios. El día de la auditoría, la lista está al día.
El registro de sesiones.
Cada conexión pasa por Access Gate y lleva un nombre de su directorio. El registro se queda en el equipo. Una copia va a su SIEM por syslog.
Las reglas por máquina.
Cada máquina está en un enclave. Sus reglas lo deniegan todo por defecto. El auditor revisa la exportación de la política y la lista de intentos denegados.
Qué contiene un paquete de auditoría.
Access Gate genera tres exportaciones a partir de datos reales. Usted las entrega a un auditor o a su consultor. También puede usarlas para los cuestionarios de los clientes.
Inventario de activos.
Cada máquina del alcance, con el contexto que añadió su equipo.
- Direcciones IP y MAC
- Zona, responsable y criticidad
- Etiqueta de sensibilidad si aplica
- Primera detección y cada cambio
Registro de accesos.
Una entrada por sesión, escrita por el equipo.
- Quién, desde su directorio
- Qué máquina, con qué regla
- Cuándo y durante cuánto tiempo
- Intentos denegados
Informe de evaluación.
Una evaluación por marco para un sitio, exportada en PDF.
- Controles aplicados rellenados en vivo
- Controles restantes completados por usted
- Exportación de política y segmentación
- Grabaciones de sesión a petición
Qué registra Access Gate en cada acceso.
El esquema sigue un acceso. Muestra quién inició sesión, en qué máquina y durante cuánto tiempo. El mismo registro va a su SIEM, al informe PDF y a los controles del marco.
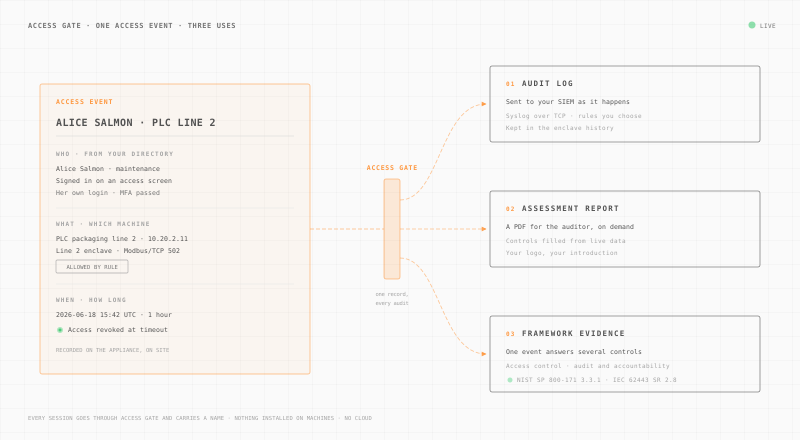
Quién.
Cada persona inicia sesión con su propia cuenta. La cuenta viene de Active Directory, Entra ID o el directorio integrado en Access Gate. La MFA se hace en el gate.
Identidad OTQué máquina.
Cada entrada remite a la ficha del inventario. El auditor ve la máquina, su zona y su responsable.
Inventario de activos OTCuándo y cuánto tiempo.
Las sesiones de empleados y proveedores tienen un tiempo limitado y se cierran al vencer. Usted también puede cerrar una sesión.
Acceso remoto seguroCómo generar evidencias de auditoría para OT.
Cinco métodos habituales, comparados por evidencia por máquina, esfuerzo en la auditoría y quién accedió a qué.
| Método | Evidencia por máquina | Esfuerzo en la auditoría | Quién accedió a qué |
|---|---|---|---|
| Hojas de cálculo y capturas | DesfasadaUna lista escrita a mano que pronto queda desfasada. | AltoSe rehace a mano antes de cada auditoría. | NingunoUna cuenta compartida no permite identificar a la persona. |
| Solo una herramienta GRC | NingunaSigue controles y políticas. No contiene datos de las máquinas. | MedioLas evidencias se siguen recopilando y subiendo a mano. | NingunoSolo lo que alguien sube. |
| Sensor de monitorización OT | InventarioLista las máquinas y el tráfico a partir de una captura pasiva. | MedioPensado para detectar y alertar. Usted reconstruye las evidencias a partir de sus datos. | Sin nombreNo intermedia los accesos. Las sesiones no quedan vinculadas a una persona. |
| Evaluación de un consultor | PuntualUna revisión de políticas y brechas en un momento concreto. | MedioEntrevistas y solicitudes de documentos en cada evaluación. | En papelDescribe la política. El registro de sesiones aún tiene que salir de la planta. |
| Access Gate | En vivoUn inventario en vivo, con su línea base y sus cambios. | BajoSe exporta cuando usted lo pide, como informe PDF o registro. | Con nombreCada sesión pasa por el gate, lleva un nombre y queda grabada en planta. |
Qué pide cada marco.
Cada fila muestra qué pide el auditor y qué entrega usted. El nombre del marco enlaza con la correspondencia completa.
| Marco | Qué pide el auditor | Qué le da Access Gate |
|---|---|---|
| NIS2, artículo 21 | Medidas de control de acceso, gestión de activos y gestión de incidentes. | La lista de máquinas, accesos con nombre y un registro de cada sesión, guardados en planta. |
| IEC 62443-3-3 | Zonas y conductos, identificación de usuarios (SR 1.1) y eventos auditables (SR 2.8). | Los enclaves como zonas, el gate como conducto y un registro con nombre de cada sesión. |
| ISO/IEC 27001 | Controles de acceso y de registro, respaldados por evidencias. | Registros de acceso y exportaciones de política, estructurados para la preparación ISO/IEC 27001 en una validación independiente. |
| NIST SP 800-82 | Segmentación, control de acceso y monitorización de los sistemas de control industrial. | Segmentación sin recablear, accesos con nombre y un registro de cada conexión. |
| CMMC 2.0 nivel 1 | Limitar el acceso a los usuarios autorizados e identificarlos. | Un inicio de sesión con nombre en el gate y una lista de permisos por máquina. |
| CMMC 2.0 nivel 2 | Los 110 controles de NIST SP 800-171, con su System Security Plan y su puntuación SPRS. | Evidencias para 87 de los 110 controles en la capa de red. Los 23 restantes son sus controles de proceso. |
| NIST SP 800-171 | Registros de auditoría vinculados a un usuario (3.3.1, 3.3.2), MFA (3.5.3) e inventario de sistemas (3.4.1). | Registros de sesión con nombre, MFA en el gate y un inventario con su línea base. |
| NERC CIP-005 y CIP-007 | El acceso remoto pasa por un Intermediate System con MFA. Las sesiones de proveedores se pueden cortar. Los eventos de seguridad quedan registrados. | Access Gate es el Intermediate System. Aporta MFA, grabación de sesiones y una lista de sesiones de proveedores que usted puede cortar. |
¿Cómo se prepara una auditoría OT?
Cinco pasos, del alcance al paquete exportado. Sirven con o sin Access Gate.
- 01
Defina el alcance.
Enumere las plantas, las líneas y las máquinas incluidas. Para NIS2, parta de los sistemas de los que depende su servicio.
- 02
Elabore la lista de máquinas.
Use fuentes pasivas: una captura de red, NetFlow o un puerto espejo. Nunca escanee un PLC en producción. Marque las máquinas sensibles.
- 03
Ponga un nombre a cada acceso.
Sustituya las cuentas compartidas por cuentas personales y MFA en el gate. Haga lo mismo con los proveedores. Sus sesiones se cierran solas.
- 04
Escriba las reglas y guarde el registro.
Dé a cada máquina reglas que lo denieguen todo por defecto. Grabe cada sesión en planta. Envíe el registro a su SIEM.
- 05
Exporte el paquete y cierre las brechas.
Ejecute el informe de evaluación del sitio. Su consultor cubre los demás controles, como la seguridad física o la gestión del personal.
Conecte Access Gate a su router actual y añada una ruta basada en el origen. Quitar la ruta lo deshace. No se instala nada en las máquinas.
Preguntas sobre las evidencias de cumplimiento OT.
de los flujos laterales cubiertos en los nuevos sitios de una empresa energética francesa, sin parar el servicio.
Son lo que un auditor revisa en planta. Recogen las máquinas del alcance, quién accedió a cada una y cuándo, y las reglas de acceso. NIS2, IEC 62443 e ISO 27001 las piden. Access Gate las genera mientras la planta funciona. Usted las exporta cuando las necesita.
Las mismas evidencias responden a NIS2, IEC 62443 e ISO 27001 en control de acceso, activos y registro. Para los proveedores de defensa de Estados Unidos, Access Gate también cubre 87 de los 110 controles de NIST SP 800-171 en la capa de red. Los 23 restantes quedan a su cargo, como la seguridad física o la selección del personal. Elna Magnetics aseguró y documentó así el 100 % de sus flujos de CUI para CMMC nivel 2.
No. Access Gate genera las evidencias técnicas de sus máquinas y las exporta. Una herramienta GRC sigue sus controles y políticas. Un consultor redacta las políticas y prepara la auditoría. Ambos trabajan con las exportaciones de Access Gate.
No. El inventario sale de una captura de red, NetFlow o un puerto espejo. Ninguna sonda llega a una máquina y no se instala nada en las máquinas. Las evidencias se generan y se guardan en el equipo, en planta. No dependen de ningún servicio externo.
Access Gate queda operativo en un día. Cada sesión se registra desde que la ruta está activa. También puede enviarnos una captura de red breve antes del envío. Así la lista de máquinas está lista cuando llega el equipo.
El auditor revisa el inventario de activos y el registro de accesos, con nombres y horas. También ve las reglas de cada máquina, los intentos denegados y un informe de evaluación en PDF del sitio. Las grabaciones de sesión están disponibles a petición. Access Gate envía los registros a su SIEM por syslog en tiempo real.
Antes de su próxima auditoría
Vea las evidencias de una planta.
Envíenos una captura de red breve de una planta. Le mostramos la lista de máquinas y el registro de accesos que Access Gate obtiene de ella. Los alineamos con su marco.