¿Qué es una red overlay? Una capa segura sobre la red que ya tiene.
Los equipos de TI nos preguntan a menudo cómo funcionan realmente las redes overlay de Access Gate. La respuesta es más sencilla de lo que parece. Se basa en dos funciones IP estándar: el enrutamiento y el NAT bidireccional.
Última actualización:
What Is Overlay Networking?
Overlay Networking Explained
A visual walkthrough of how overlay networking works, why it matters for OT security, and how the Access Gate deploys it without touching your existing infrastructure.
Request a DemoRed industrial tradicional.
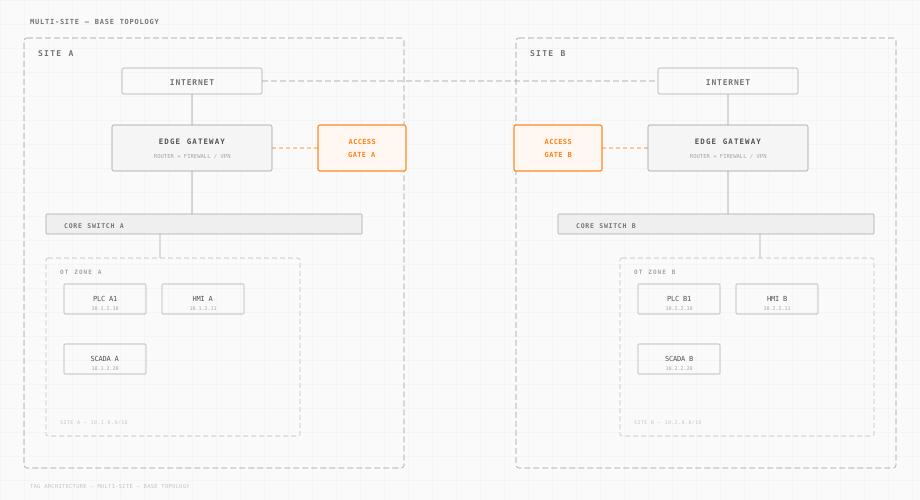
La mayoría de las redes industriales priorizan la disponibilidad sobre la seguridad. Generalmente se basan en arquitecturas planas de capa 2 o basadas en VLAN con segmentación mínima.
Redes planas.
Dispositivos de múltiples zonas comparten subredes, aumentando el riesgo de movimiento lateral.
Límites de confianza estáticos.
Los VLAN y firewalls definen el acceso pero son propensos a errores y difíciles de escalar.
Protocolos heredados.
El tráfico OT (Modbus, DNP3, S7) circula sin cifrado ni autenticación.
Sin verificación de identidad.
El acceso se otorga por IP o MAC, con visibilidad o trazabilidad limitada.
Desplegar un Access Gate.
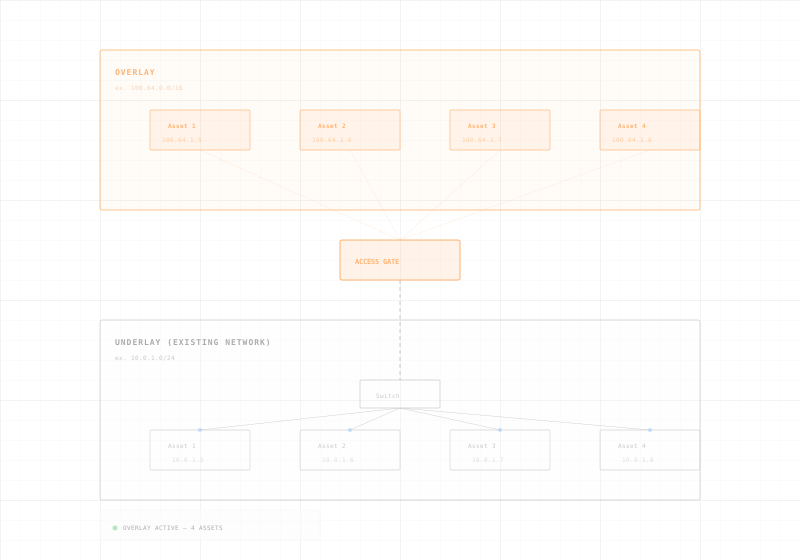
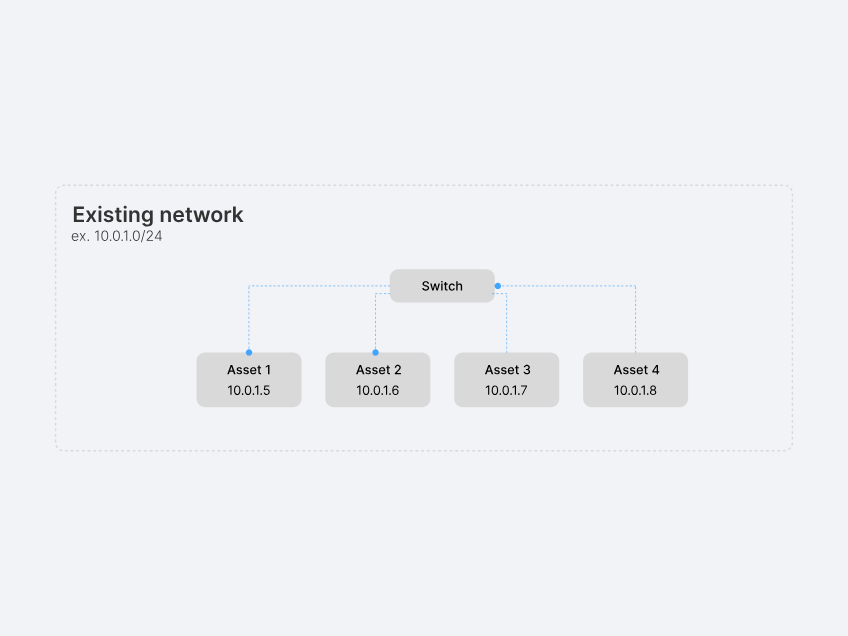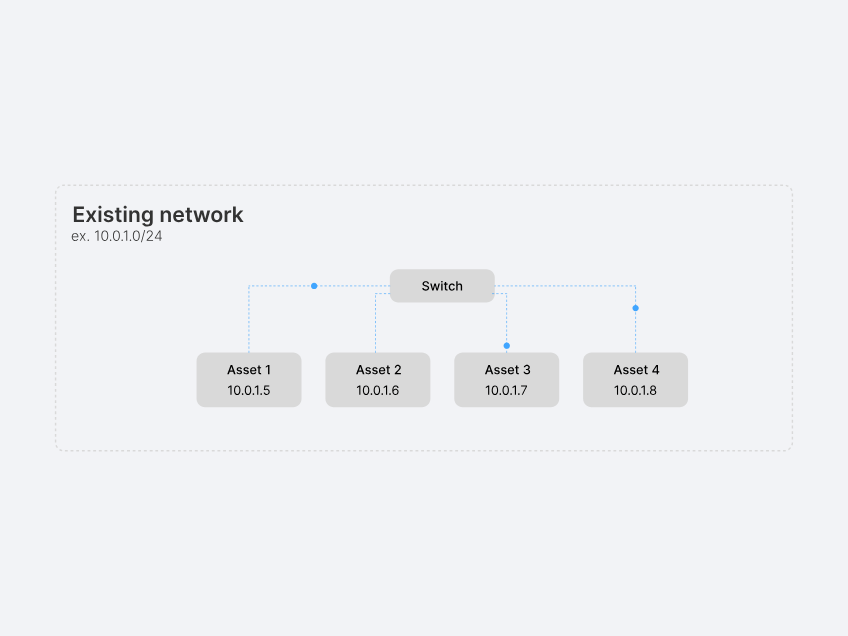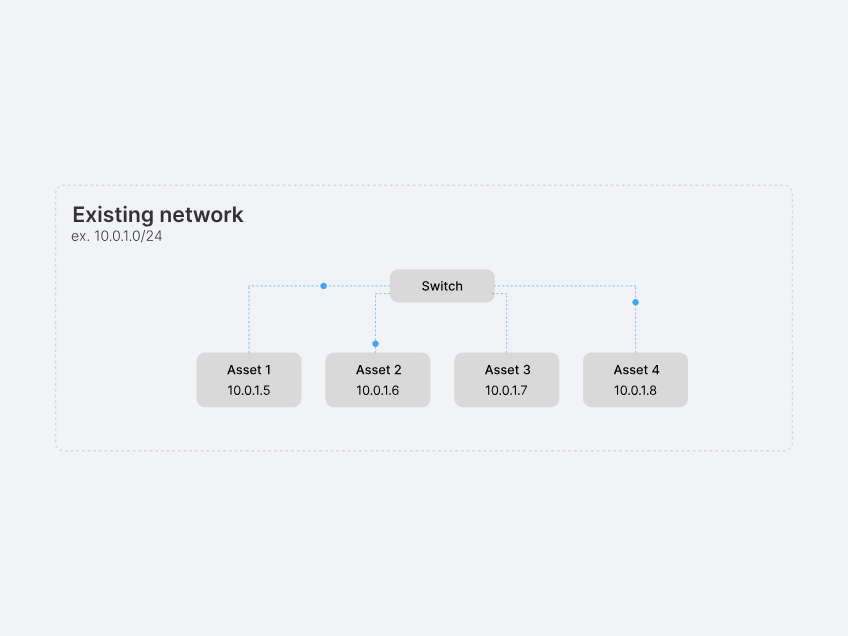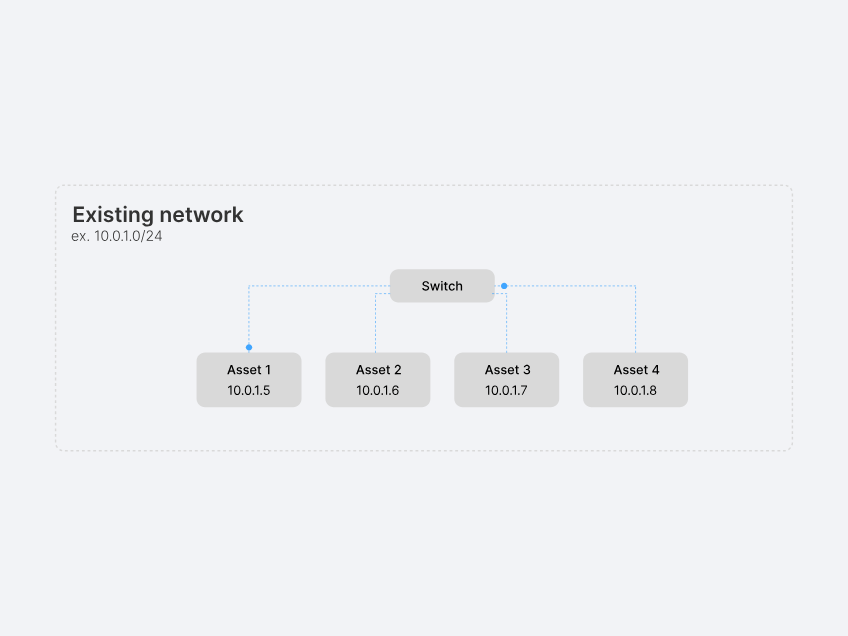
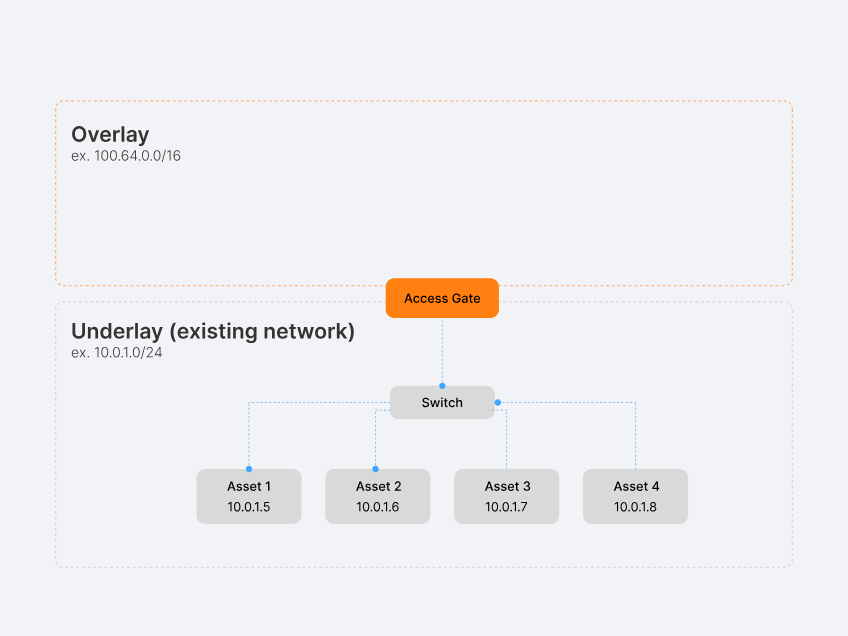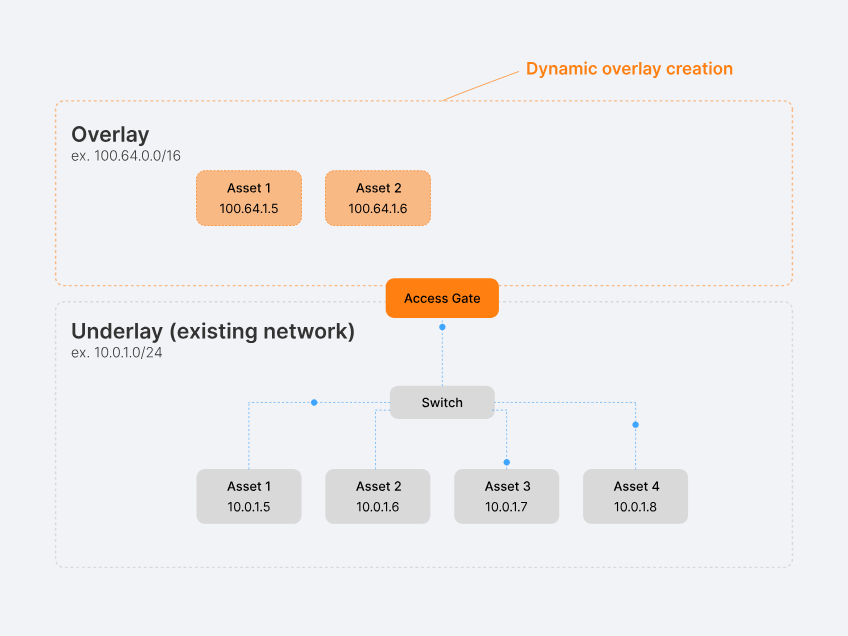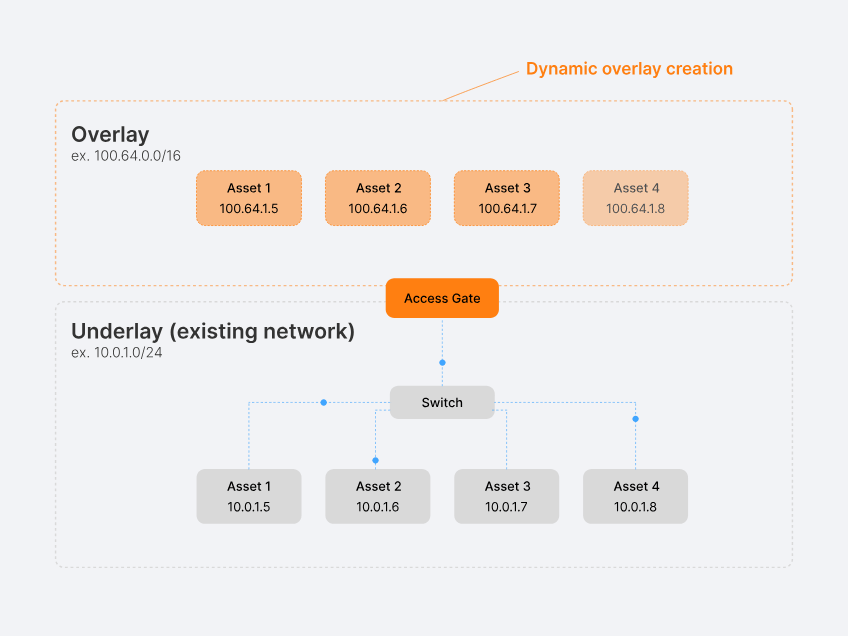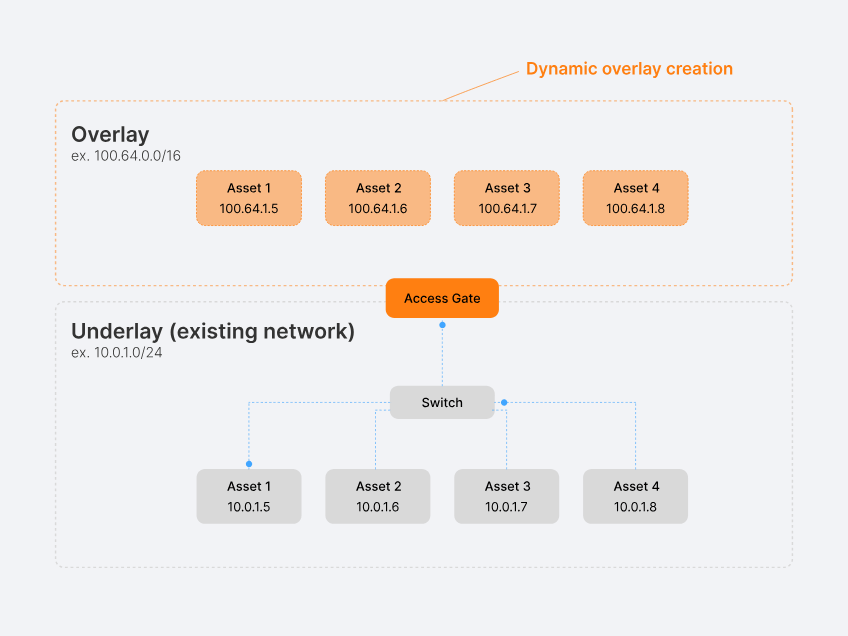
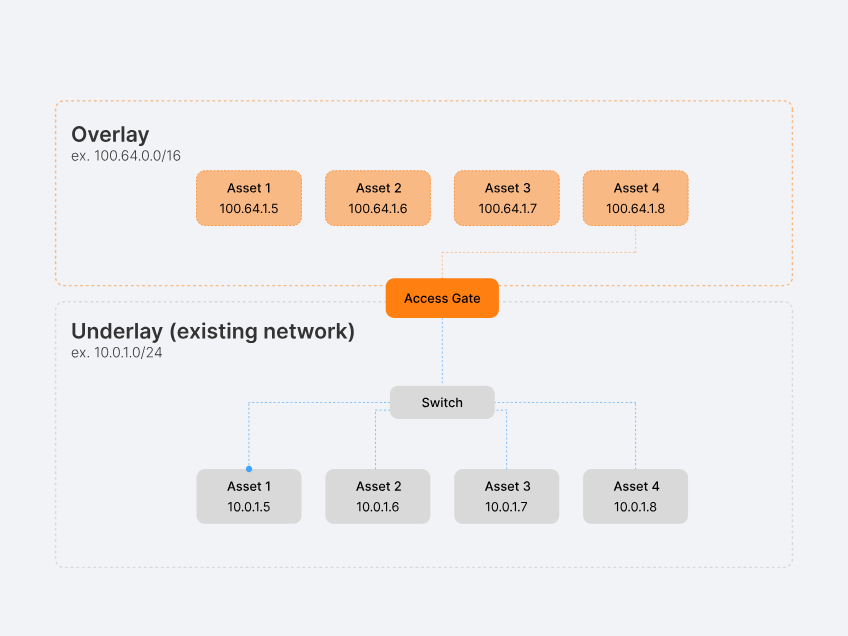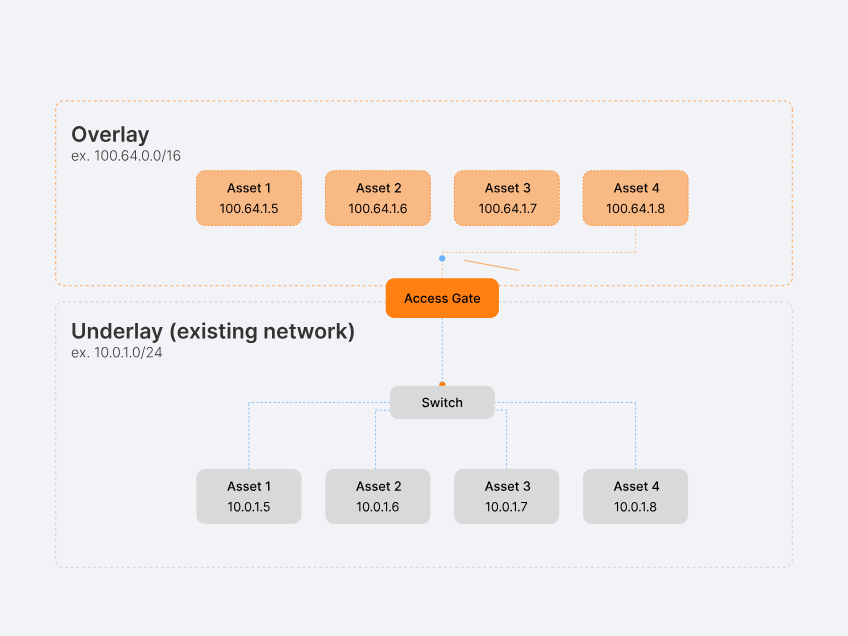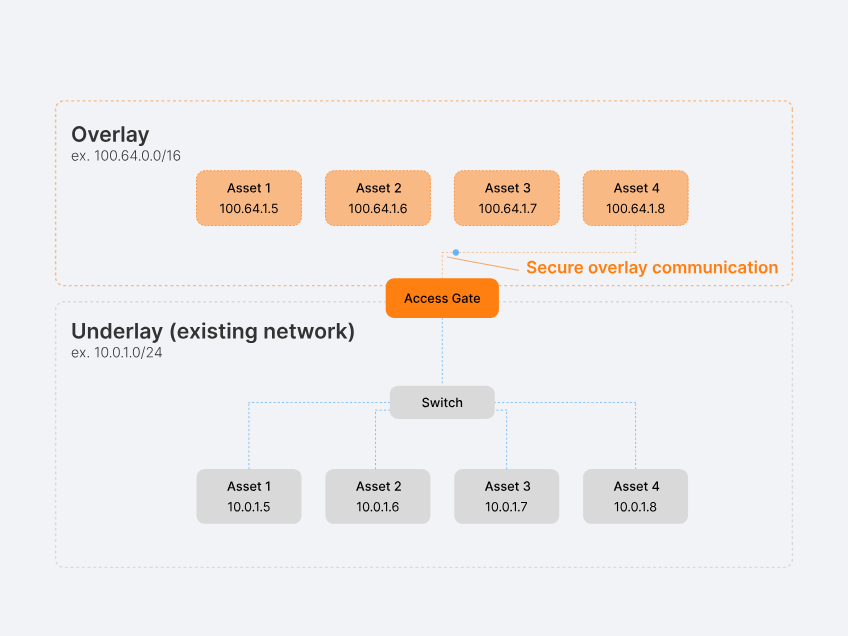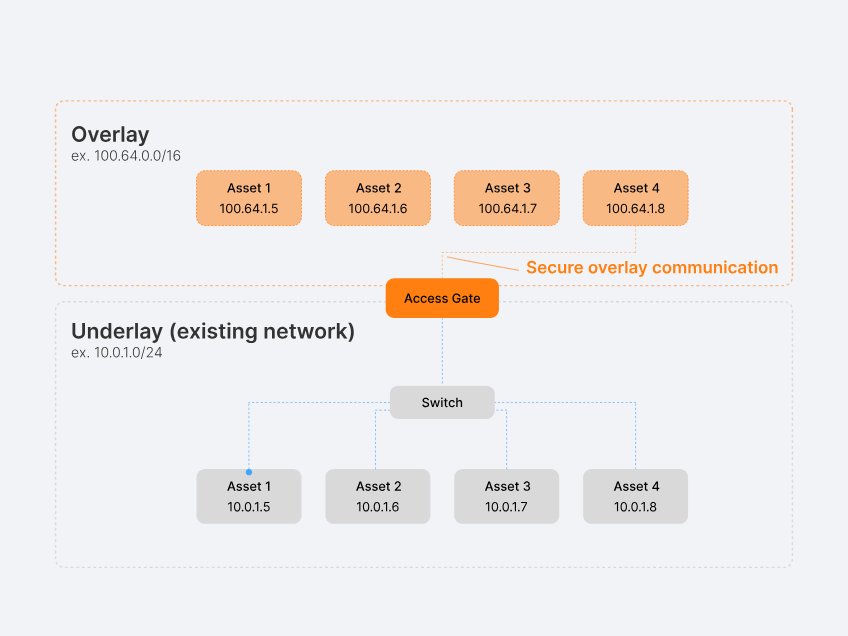
Access Gate asigna automáticamente una dirección del overlay a cada dispositivo. La red underlay existente no se toca. Sin rediseño de VLAN, sin paradas de producción.
Creación dinámica del overlay.
Construye una capa de red virtual (ej. 100.64.0.0/16) que escala independientemente de los límites de tamaño VLAN o la disposición física.
Access Gate refleja la red.
El Access Gate refleja la red física construyendo un overlay virtual seguro, que luego se usa para enrutar el tráfico.
Nada que instalar en las máquinas.
El DNS resuelve automáticamente las direcciones del overlay. No hace falta reconfigurar activos ni instalar agentes.
Nota: La red overlay utiliza el espacio de direcciones 100.64.0.0/16, que pertenece al rango CGNAT. Esto asegura que no interferirá con el enrutamiento IP público o el acceso a internet.
Comunicaciones overlay seguras.
Las comunicaciones empiezan a enrutarse a través de Access Gate. Actúa como punto de control y aplica seguridad y visibilidad sin alterar la infraestructura física.
Aplicación de la seguridad.
El tráfico fluye a través del Access Gate, donde se aplican autenticación en tiempo real, control de acceso y registro.
Comunicación proxy de dos tramos.
Cuando Access Gate analiza el protocolo, termina la sesión en ambos tramos y aplica la política a nivel de código de función. Por ejemplo, permite una lectura Modbus FC3 en TCP 502 y deniega una escritura FC6 o FC16. Puede permitir OPC UA Read y Subscribe en 4840 y denegar Write y Call.
Respaldo con túnel cifrado.
Si el proxy no es posible, el sistema recurre a túneles cifrados de extremo a medio, proporcionando aún un aislamiento más fuerte que la red subyacente.
Migración sin paradas.
Los activos pueden migrar incrementalmente al overlay, evitando interrupciones o cambios en el cableado y configuraciones existentes.
Nota: El uso de un esquema de nombres DNS dual simplifica la migración: cada dispositivo es accesible tanto por su IP original (ej. 10.0.1.8.fabcore.tr-sec.net) como por un alias legible (asset4.fabcore.tr-sec.net). Esto mantiene la compatibilidad hacia atrás mientras permite un direccionamiento overlay claro y estructurado.
Bloquear el underlay.
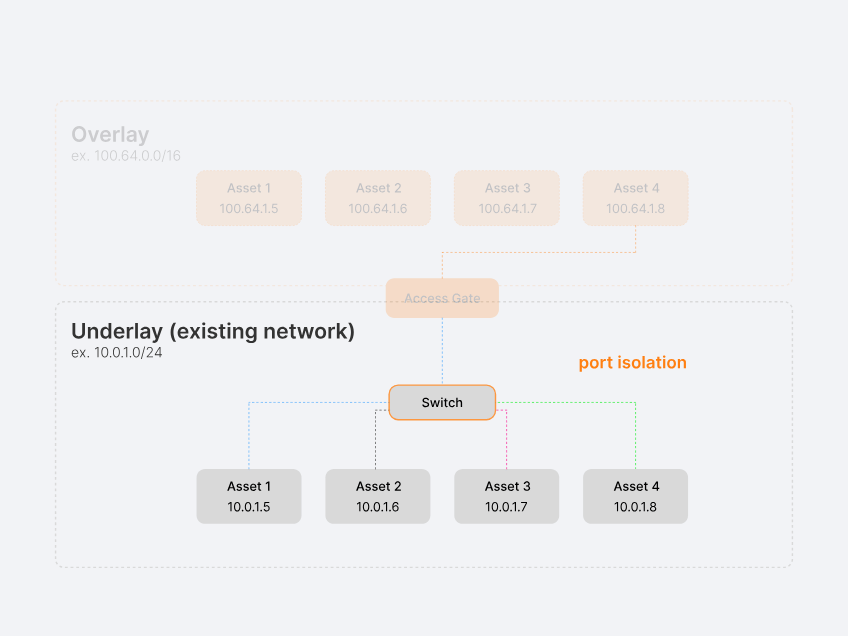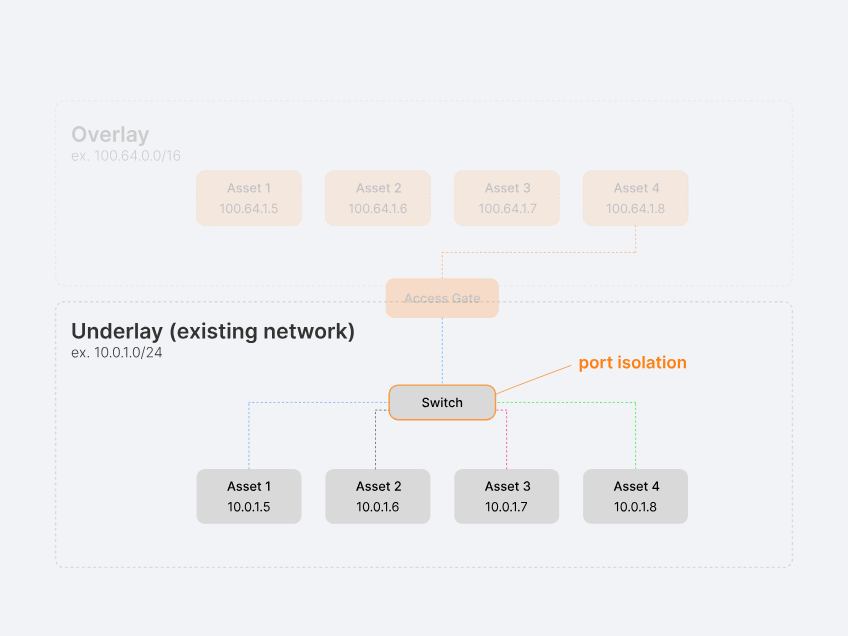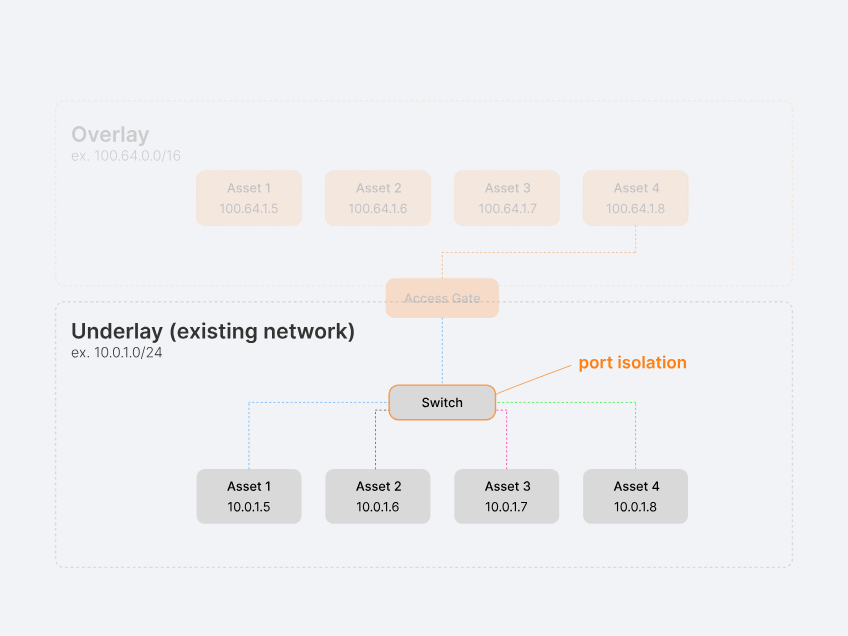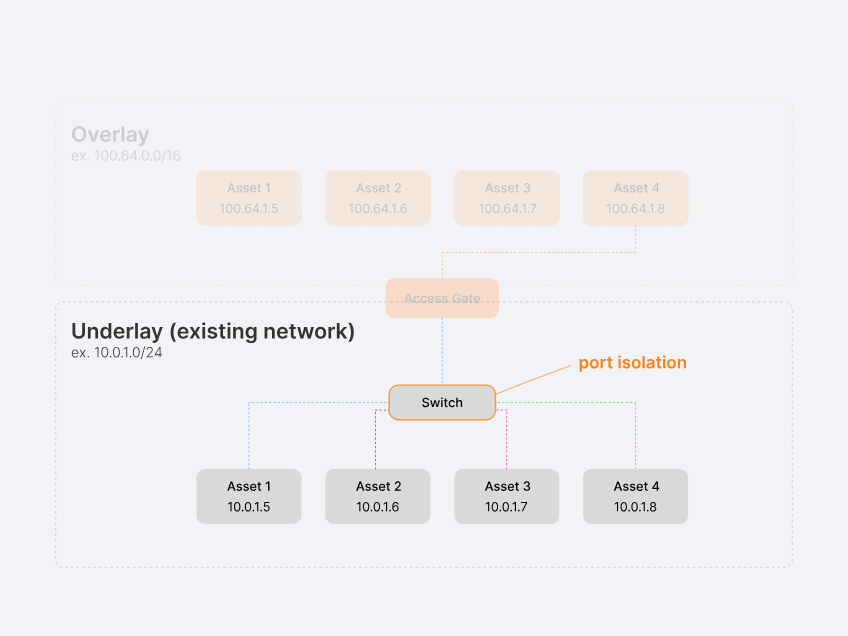
Una vez que las comunicaciones se trasladan al overlay seguro, la red física, el underlay, puede ser bloqueada. Aplicando aislamiento de puertos y reglas de firewall dirigidas, se convierte en una capa controlada que solo permite tráfico overlay autenticado.
Aislamiento a nivel de switch.
Active las funciones de aislamiento de puertos para crear barreras físicas que impidan cualquier comunicación directa dispositivo-a-dispositivo en la infraestructura de red subyacente.
Tráfico solo a través de la pasarela.
Despliegue reglas de firewall con estado que solo permitan tráfico originado desde el Access Gate, convirtiéndolo en el punto único de entrada y control de la red.
Arquitectura Zero Trust.
Establezca un modelo de seguridad en el que las sesiones de acceso enrutables deban atravesar el overlay monitorizado. Las vías de acceso no autorizadas o no monitorizadas desaparecen. El tráfico cíclico entre controlador y E/S permanece en el underlay. Solo las sesiones enrutables de supervisión, ingeniería y proveedores circulan por el overlay, y el bucle de control en tiempo real conserva su determinismo.
Vea el overlay de red en acción.
Despliegue un overlay seguro en su red industrial en un día. Nada que instalar en las máquinas, sin recableado, sin paradas. Hable con nuestro equipo.
Cómo las redes overlay van más allá del modelo Purdue.
El modelo Purdue ha sido durante años la base de las redes industriales y de la defensa en profundidad. Beyond Purdue es un modelo más reciente que aplica Zero Trust a entornos industriales y críticos.
Más vídeos.
El canal de YouTube de Trout tiene más vídeos sobre Access Gate. Vea cómo las redes overlay protegen las plantas y facilitan el cumplimiento, sin recableado.
Access Gate se adapta a tu red
Elige tu entorno para ver dónde se ubica el Access Gate, qué nivel de cobertura Zero-Trust obtienes y el camino de migración, desde cobertura completa hasta cobertura parcial.
Preguntas frecuentes sobre redes overlay.
agentes necesarios. Access Gate construye el overlay a nivel de red e intermedia las sesiones que circulan por él. Se conecta a su red existente, y usted dirige hacia él solo los flujos que quiere proteger.
Una red overlay es una capa de red virtual construida sobre su infraestructura física existente. Una VPN crea túneles punto a punto para el acceso remoto. Un overlay crea una topología de red completa, con su propio direccionamiento, enrutamiento y segmentación, junto al underlay. Access Gate gestiona este overlay de forma dinámica, sin configuración manual de túneles.
No. El overlay se construye sobre su infraestructura existente con enrutamiento IP estándar y NAT bidireccional. Sin cambios de VLAN, sin renumeración de IP, sin recableado. El underlay sigue funcionando exactamente como antes. El overlay añade una capa segura sin tocarlo.
No. El Access Gate opera a nivel de red. El DNS resuelve automáticamente las direcciones del overlay para que los dispositivos se comuniquen a través del overlay sin ningún cambio de software. Los PLC, HMI y sistemas SCADA heredados funcionan sin modificación.
Inicialmente, ambas redes coexisten. Los activos migran incrementalmente al overlay sin tiempo de inactividad. Una vez completada la migración, el underlay puede bloquearse usando aislamiento de puertos y reglas de firewall solo por pasarela, de modo que todo el tráfico debe atravesar el overlay monitoreado.
El overlay utiliza el rango 100.64.0.0/16, que pertenece al espacio CGNAT (Carrier-Grade NAT). Esto asegura que no colisionará con sus direcciones IP privadas existentes ni interferirá con el enrutamiento público de internet.
Sí. Access Gate admite comunicación proxy de dos tramos para los protocolos que entiende. Eso permite una inspección y un control de acceso que conocen el protocolo. Para los protocolos que no se pueden pasar por proxy, recurre a túneles cifrados de extremo a medio. Aun así ofrecen más aislamiento y cifrado que el underlay plano.