Proteja cada máquina de sus plantas.
Ciberseguridad OT para la industria manufacturera
Controle quién accede a cada máquina, antigua o nueva. Nada que instalar en las máquinas, y la producción sigue en marcha.
Última actualización:
¿Qué es la ciberseguridad en la industria manufacturera?
La ciberseguridad en la industria manufacturera protege las máquinas de las que depende la producción, como los PLC, las máquinas CNC, los robots y los HMI, y la red que las conecta. Mantiene las líneas en marcha controlando quién accede a cada máquina, proveedores incluidos, y registrando cada conexión para las auditorías.
Para el método completo, lea la guía de ciberseguridad OT.

Proteja sus máquinas más antiguas.
Las máquinas CNC y los PLC que no se pueden parchear quedan protegidos. Nada que instalar en ellos.
Más información
Dé acceso remoto seguro a sus proveedores.
Los fabricantes de maquinaria se conectan a través de la pasarela. Su VPN o enlace 4G termina ahí, sin ruta hacia la producción.
Más información
Listo para las auditorías de sus clientes.
Cada conexión queda registrada para sus auditorías.
Más informaciónUna pasarela por planta. Cuatro funciones.
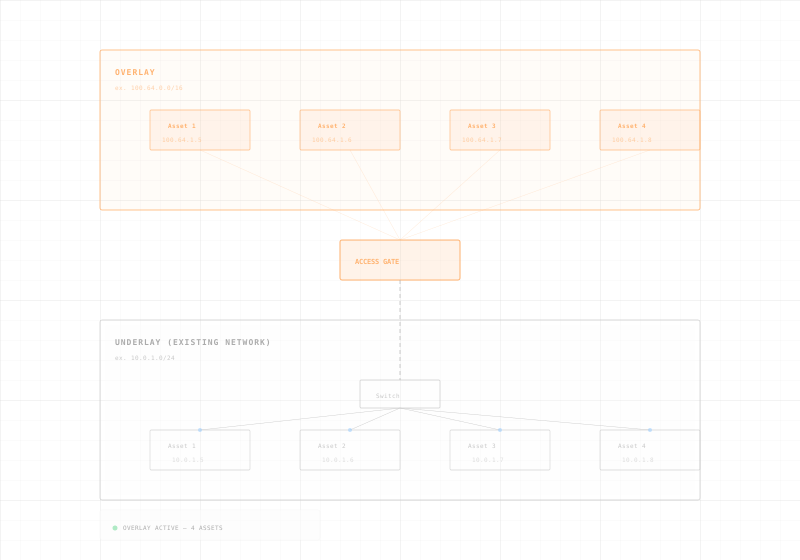
Access Gate se conecta a su red existente. La producción sigue en marcha.
Ver cada máquina.
Localice cada máquina de la red de planta, antigua o nueva, IT y OT.
Controlar quién accede a qué.
Cada persona accede solo a las máquinas que necesita. Sin cambiar VLAN, sin recablear.
Acceder a cada máquina, con seguridad.
Los proveedores entran con MFA. Cada sesión llega solo a las máquinas necesarias y queda registrada.
Superar cada auditoría.
Cada conexión queda registrada. Exporte las evidencias que piden sus clientes.

Operativo en un día por planta.
Access Gate se conecta a su red existente. Sin cambios de arquitectura.
Nada que instalar en las máquinas.
Las máquinas CNC y los PLC siguen como están. Access Gate actúa desde la red.
Gestionado por su equipo de IT.
Configuración por defecto razonable y políticas listas para usar. No necesita un equipo de seguridad propio.
¿Qué riesgos cibernéticos importan más en una planta?
Cuatro riesgos respaldados por cifras públicas, y lo que hace Access Gate frente a cada uno.
| Riesgo | Dato | Lo que hace Access Gate |
|---|---|---|
| El ransomware llega a la planta | La industria manufacturera supuso más de dos tercios de las 3.300 organizaciones industriales afectadas por ransomware en 2025 (Dragos, 2026). | Las máquinas están en zonas a las que solo llega la pasarela. Un PC de oficina infectado no puede llegar a ninguna máquina para la que no exista una regla. |
| El atacante pasa desapercibido | En 2025, el ransomware permaneció de media 42 días en entornos OT, frente a 5 días en plantas con visibilidad OT completa (Dragos, 2026). | Inventaria cada máquina y registra cada conexión, de modo que una sesión inesperada aparece el mismo día. |
| Máquinas que no se pueden parchear | El 26 % de los avisos ICS de 2025 no incluía parche ni mitigación del fabricante (Dragos, 2026). | Coloca una pasarela delante de la máquina. No se instala nada en ella y su configuración no cambia. |
| El coste de una brecha | El coste medio mundial de una brecha de datos es de 4,99 millones de dólares (IBM, Cost of a Data Breach Report 2026). | Limita hasta dónde llega una contraseña robada y graba cada sesión para la investigación. |
La pasarela es el primer servicio que despliega, no el último.
Proteja sus plantas hoy. Controle su digitalización mañana.
Access Gate pone la capacidad de cómputo en la red, junto a sus activos. Una vez instalada la pasarela, el mismo equipo aloja los servicios que integran el OT de forma segura: acceso remoto, pasarelas de protocolo, DNS y hora, historian, servidor de actualizaciones. Acelere su digitalización, sin perder el control.
Con la confianza de fabricantes en toda la cadena de suministro.

para poner una línea de producción en marcha detrás de Access Gate en un gran fabricante de Carolina del Norte, con una sola ruta en su switch existente. La producción no se detuvo en ningún momento.
Confiado por empresas líderes


“El Access Gate de Trout nos dio un camino claro hacia el cumplimiento CMMC sin interrumpir nuestras operaciones de fabricación.”
Director de IT
Contratista de Defensa · Elna Magnetics
Preguntas frecuentes sobre ciberseguridad en la industria.
Desde el desembalaje hasta un Access Gate operativo en la red de una planta.
No. El Access Gate se conecta a su red existente. Utiliza microsegmentación por overlay, así que no es necesario recablear, redireccionar ni rediseñar su infraestructura. Funciona con sus switches, VLAN y topología actuales. Para poner una línea detrás de Access Gate, basta con añadir una ruta en su switch existente: en un gran fabricante de Carolina del Norte, una línea en marcha pasó en menos de un minuto.
Sí. El Access Gate funciona sin agentes: opera a nivel de red y no se instala software en los endpoints. Protege máquinas CNC, PLC, HMI y cualquier dispositivo conectado a la red, independientemente de su antigüedad o sistema operativo.
El Access Gate soporta IEC 62443, NIS2 y requisitos generales de auditorías de seguridad de clientes, además de CMMC Nivel 1 y 2 para fabricantes de defensa. Proporciona monitoreo continuo, control de acceso y documentación lista para auditorías. Para CMMC, cubre la mitad de planta del enclave CUI, las CNC y los puestos CAD/CAM que reciben los planos, y funciona con GCC High o un enclave de intercambio de archivos en la parte de oficina.
El bastion host integrado proporciona una pasarela controlada para proveedores OEM y contratistas. Cada sesión se autentica con MFA, está limitada a recursos específicos y se registra completamente. Funciona con su VPN o su enlace 4G existentes, sin puertos abiertos.
No. El Access Gate está diseñado para organizaciones sin un equipo de seguridad dedicado. Ofrece configuraciones predeterminadas sensatas, plantillas de políticas automatizadas y una interfaz de gestión sencilla que generalistas de IT pueden operar.
La ciberseguridad en la manufactura protege la OT que hace funcionar la planta: PLC, máquinas CNC, HMI, SCADA y los sistemas Windows heredados que hay detrás de ellos. Estos rara vez toleran agentes, parcheos o tiempo de inactividad, por lo que el Access Gate los protege en la capa de red con acceso Zero Trust, segmentación IT/OT y evidencia lista para auditoría para IEC 62443, NIS2 y CMMC, on-premise y sin detener la producción.