
Acceda a cada máquina, con seguridad,
con Tailscale y Access Gate.
Equipos y proveedores llegan a las máquinas IT y OT sin una VPN abierta a toda la red. Tailscale lleva el túnel cifrado. Access Gate comprueba la identidad, limita cada sesión a una máquina y la graba para la auditoría.
Cómo funciona este diseño.
El acceso remoto es uno de los servicios que ejecuta el Access Gate. Aquí trabaja con Tailscale para dar acceso privilegiado a IT y OT. Tailscale aporta una capa superpuesta WireGuard con túneles cifrados punto a punto, sin configurar cada enlace. Access Gate añade el control de identidad, el brokering de sesiones privilegiadas, la visibilidad de las máquinas OT y un registro de auditoría central. El mismo appliance ejecuta también pasarelas de protocolo, DNS y hora, un historian y un servidor de actualizaciones.
Un enlace cifrado con Tailscale.
Tailscale aporta el enlace cifrado con túneles WireGuard, en lugar de un concentrador VPN tradicional. Se integra con Access Gate mediante su API.
MFA y luego una sesión intermediada.
Access Gate muestra una página MFA para cada sesión y hace de proxy de la conexión. Los usuarios nunca tienen acceso de red directo a las máquinas.
Acceso por usuario y por máquina.
Los enclaves de Access Gate segmentan el acceso a la LAN por usuario, por recurso y por protocolo. Nadie ve una red plana.
Un registro de auditoría completo.
Cada sesión remota se graba y se registra. Access Gate envía eventos, anomalías y alertas de sesión a su SIEM.
Tres flujos de acceso remoto.
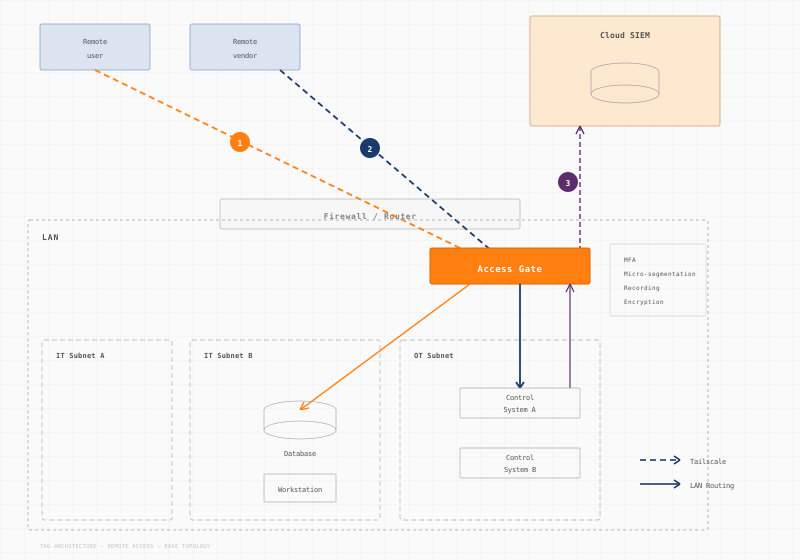
El diagrama muestra tres flujos. Los usuarios remotos entran por el firewall o el router. Los proveedores se conectan por Tailscale directamente al Access Gate. Los logs van a un SIEM en la nube. El Access Gate está dentro de la LAN e intermedia cada sesión hacia las subredes IT y OT.
(1) Un usuario remoto accede a una base de datos.
• El usuario remoto abre el cliente Tailscale, túnel establecido hacia Access Gate • Conexión enrutada al proxy Access Gate • Página MFA presentada, el usuario se autentica • Sesión extendida a la base de datos, sin acceso directo de red • Sesión grabada y registrada
(2) Un proveedor accede a un sistema de control.
• El proveedor remoto abre el cliente Tailscale, túnel establecido hacia Access Gate • Access Gate aplica ACL, presenta página MFA + pantalla VDI • El proveedor se autentica • Sesión extendida solo al sistema de control • Sesión grabada y registrada en la auditoría de Access Gate
(3) Los logs van a un SIEM en la nube.
• Flujo opcional de logs ICS hacia Access Gate • Access Gate procesa logs proxy en formato rsyslog • Access Gate establece túnel hacia Cloud SIEM y reenvía los logs
Cómo cubre sus requisitos de auditoría.
Los principales requisitos del acceso remoto, y cómo Access Gate y Tailscale cumplen cada uno.
| Requisito | Cómo Access Gate + Tailscale lo cubre | |
|---|---|---|
| Autenticación multifactor en sesiones remotas | Auth de dispositivo Tailscale & página splash Access Gate para autenticación multifactor | ✓ |
| Control de acceso basado en roles y mínimo privilegio | Matriz de permisos en Access Gate: reglas por usuario, por recurso, por protocolo | ✓ |
| Gestión de acceso privilegiado (PAM) identificado y proxificado | Sesiones privilegiadas proxificadas a través de Access Gate; sin acceso directo de red a endpoints OT | ✓ |
| Grabación de sesiones y pista de auditoría | Access Gate registra eventos de sesión; reenviados al SIEM | ✓ |
| Acceso remoto cifrado (protección en tránsito) | WireGuard (Tailscale) proporciona cifrado de extremo a extremo | ✓ |
| Micro-segmentación | El modelo de enclave Access Gate segmenta el acceso LAN | ✓ |
| Monitoreo y alertas en eventos de acceso remoto | Access Gate envía eventos de auth, anomalías y alertas de sesión al SIEM | ✓ |
| Inventario continuo de conexiones | Access Gate registra cada sesión de acceso remoto | ✓ |
Descargue la arquitectura de acceso remoto.
Reciba el diagrama de arquitectura y la lista de requisitos en un solo paquete.
Una pasarela.
¿Quiere empezar de forma más sencilla? Un solo Access Gate cubre IT y OT, y su perímetro no cambia.
Dos capas de pasarela.
¿Necesita zonas de control separadas para IT y OT? El diseño de dos capas añade una segunda capa de protección.
Preguntas sobre el acceso remoto seguro.
máquina por sesión. Tailscale o su VPN actual lleva el tráfico, y Access Gate limita cada sesión a una sola máquina autorizada.
No. Access Gate funciona con la VPN que ya utiliza. Este diseño usa Tailscale como enlace cifrado, y Tailscale puede funcionar junto a su VPN actual. Puede migrar a los usuarios paso a paso. Cuando todas las sesiones pasen por Tailscale y Access Gate, puede retirar el antiguo concentrador VPN o conservarlo.
Los proveedores se conectan por Tailscale directamente al Access Gate (flujo 2). Access Gate aplica reglas propias para proveedores, pide MFA, muestra una pantalla VDI y limita la sesión a sistemas de control concretos. Los proveedores nunca tienen acceso amplio a la LAN.
Access Gate realiza inspección a nivel de protocolo en protocolos industriales (Modbus, EtherNet/IP, OPC-UA) y protocolos IT estándar (RDP, SSH, HTTP/S).
Sí. Access Gate convierte los logs del proxy al formato rsyslog y abre un túnel hacia su SIEM en la nube. Admite el reenvío syslog estándar y la integración directa con las plataformas SIEM habituales.