OT-Cybersicherheit für Flughäfen
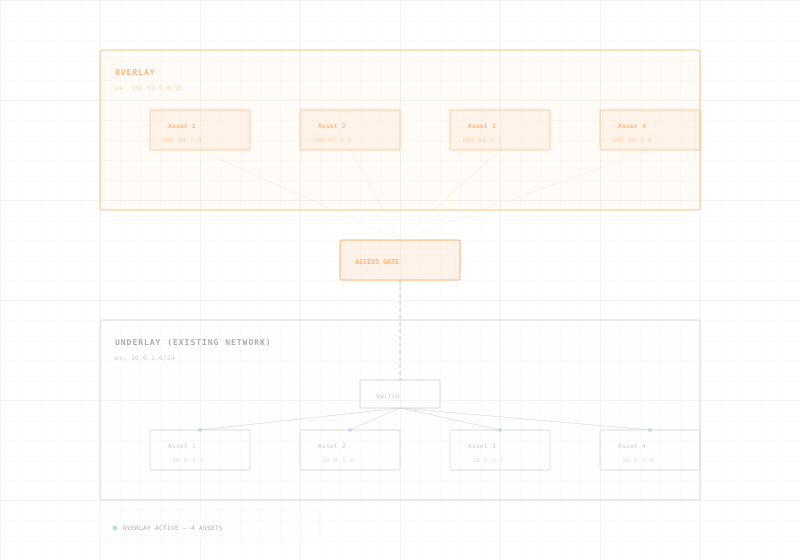
Gepäck-, Gebäude- und Fluginformationssysteme sind zertifiziert und dürfen nicht verändert werden. Ergänzen Sie Schutz obenauf, ohne Agenten, ohne Ausfall und ohne Requalifizierung.
Zuletzt aktualisiert:
Zertifizierte Systeme schützen. Ohne Neuzertifizierung.
Fünf Funktionen, speziell für Flughäfen entwickelt, BHS-, FIDS-, Zutrittskontroll- und Gate-Systeme auf Netzwerkebene schützen, ohne zertifizierte Endpunkte zu berühren.
BHS & FIDS-Schutz
Schützen Sie SPS des Gepäckfördersystems, Fluginformationsanzeigesysteme und Gate-Management, ohne Agenten zu installieren oder eine Neuzertifizierung auszulösen. Ausschließlich Durchsetzung auf Netzwerkebene.
Terminal-Asset-Transparenz
Automatische Erkennung über Terminals, Concourses und Frachtanlagen hinweg. Echtzeit-Inventar jedes verbundenen Geräts, von Check-in-Kiosken bis hin zu luftseitigen Steuerungssystemen.
Luft-/Landseitige Segmentierung
Strikte Segmentierung zwischen luft- und landseitigen Netzwerken, Passagiersystemen und operativem OT durchsetzen. Keine VLAN-Umstrukturierung erforderlich.
Kontrollierter OEM-Anbieterzugang
On-Premise-Bastion-Host für BHS-Anbieter, FIDS-Integratoren und Wartungsdienstleister. MFA-gesichert, sitzungsbegrenzt, vollständig protokolliert. Das VPN oder die 4G-Verbindung endet am Gate, ohne direkte Route in operative Systeme.
NIS2 & Luftfahrt-Compliance
Kontinuierliche Kontrolldurchsetzung für NIS2-Transportrichtlinien und luftfahrtspezifische Sicherheitsanforderungen. Prüfungsfertige Dokumentation auf Abruf.

Das Gate ist der erste Dienst, den Sie betreiben, nicht der letzte.
Sichere OT, null Unterbrechung, und eine Basis zum Ausbauen.
Access Gate bringt Rechenleistung direkt ins Netz, neben Ihre Anlagen. Sobald das Gate steht, hostet dieselbe Box die Dienste, die OT sicher anbinden: Remote-Zugriff, Protokoll-Gateways, DNS und Zeit, Historian, Update-Server. Keine zweite Appliance, keine Cloud.
Vertraut von Transport- und Betreibern kritischer Infrastruktur.

verteilte Standorte in anspruchsvollen Betriebsumgebungen geschützt, kritische Infrastruktur ohne Agenten oder Ausfallzeiten absichern.
Vertraut von führenden Unternehmen


“Unser BHS wurde vor fünf Jahren zertifiziert, und wir konnten das Risiko einer Neuzertifizierung nicht eingehen. Trout hat uns einen Weg gezeigt, Dienste in Legacy-Umgebungen einzubringen, ohne Neuzertifizierung.”
CISO
Flughafenbetrieb · Europäischer Flughafenbetreiber
Access Gate Datenblatt herunterladen.
Erhalten Sie die vollständige Produktübersicht mit technischen Funktionen, Deployment-Modell, Compliance-Ausrichtung und Kundenreferenzen für Flughafenumgebungen.
Inhalt
Produktarchitektur, Deployment-Modell, BHS- und FIDS-Schutz ohne Neuzertifizierung, NIS2-Compliance-Ausrichtung und reale Flughafen-Deployments.
In Aktion erleben
Fordern Sie eine Live-Demo an und sehen Sie, wie das Access Gate bereitgestellt wird, ohne Ihre zertifizierten Flughafensysteme zu berühren.
Häufige Fragen zur Flughafensicherheit.
Neuzertifizierungsereignisse durch das Deployment ausgelöst, das Access Gate berührt niemals zertifizierte BHS-, FIDS- oder Gate-Steuerungssysteme.
Nein. Das Access Gate arbeitet auf Netzwerkebene, es installiert keine Agenten, ändert keine Konfigurationen und berührt keine zertifizierten BHS-SPS, FIDS-Server oder Gate-Systeme. Alle Zertifizierungen und Typgenehmigungen bleiben vollständig erhalten.
Ja. Das Access Gate bringt moderne Sicherheitsdienste, Zero Trust-Zugang, MFA, Sitzungsprotokollierung und Mikrosegmentierung, zu Legacy- und air-gapped Flughafen-OT. Es arbeitet vollständig On-Premise ohne Cloud-Abhängigkeit.
Das Access Gate setzt Mikrosegmentierung zwischen luftseitigen OT-Netzwerken, passagierorientierten Systemen und der Unternehmens-IT durch, ohne VLAN umzustrukturieren oder Kabel neu zu verlegen. Richtlinien werden zentral verwaltet und an jedem Verbindungspunkt durchgesetzt.
Das Access Gate unterstützt NIS2 (für Flughäfen in der EU verpflichtend), IEC 62443 für industrielle Sicherheit sowie luftfahrtspezifische Richtlinien. Es erstellt prüfungsfertige Dokumentation und gewährleistet kontinuierliche Kontrolldurchsetzung.
Ja. Das Access Gate wird inline in die bestehende Infrastruktur ohne Ausfallzeiten installiert. Keine Wartungsfenster, keine Flugunterbrechungen. Das Deployment erfolgt während des normalen Betriebs, tagsüber oder nachts.
Cybersicherheit am Flughafen schützt die OT, die den Terminalbetrieb aufrechterhält: Gepäckförderung (BHS), Gebäudemanagement (BMS), Fluginformationsanzeigen (FIDS) und Zugangskontrolle. Access Gate sichert diese Systeme auf der Netzwerkebene mit Zero Trust-Zugriff und Segmentierung und erfüllt die TSA-Flughafenanforderungen, ohne zertifizierte Betriebsausrüstung zu berühren oder neu zu qualifizieren.