
Die meisten Anlagen setzen Access Gate im Lollipop-Modus ein: Das Gate befindet sich neben Ihrem Netzwerk, Sie fügen eine Route und eine Regel auf Ihrem Router hinzu, und der Datenverkehr Ihrer Maschinen wird darüber geleitet. An den Maschinen selbst ändert sich nichts. Wählen Sie In-Line nur dann, wenn das Gate Ihre VLANs selbst tragen soll, um die vollständigste Abdeckung zu erzielen. Fügen Sie Bastion für den Fernzugriff und Multi-Site Mesh hinzu, um mehrere Standorte zu verbinden.
| Modus | Funktion | Wie der Datenverkehr das Gate erreicht | Wählen, wenn |
|---|---|---|---|
| Lollipop (empfohlen) | Schützt Ihre Maschinen von neben dem Netzwerk aus | Eine Route und eine Regel auf Ihrem Router leiten den Datenverkehr zum Gate | Sie haben einen Router oder verwalteten Switch, auf dem Sie eine Regel hinzufügen können. Sie möchten möglichst wenig Unterbrechungen. Dies ist der Schnellstart. |
| In-Line | Schützt Ihre Maschinen aus dem Datenpfad heraus | Das Gate trägt Ihre VLANs auf einem Trunk und ist das Gateway Ihrer Maschinen | Sie möchten die vollständigste Abdeckung oder haben keinen verwalteten Switch |
| Bastion | Lässt externe Personen durch eine kontrollierte Tür herein | VPN → Access Gate → Maschinen | Fernbediener, Lieferanten, Incident Response |
| Multi-Site Mesh | Teilt den Zugriff auf Maschinen standortübergreifend | Verschlüsselte Verbindungen zwischen Access Gates | Mehrere Anlagen, gemeinsame Dienste, Fusionen und Übernahmen |
Lollipop und In-Line sind zwei Punkte auf demselben Regler: neben dem Netzwerk für geringe Auswirkungen, im Datenpfad für die vollständigste Abdeckung.
Lollipop-Modus (empfohlen)
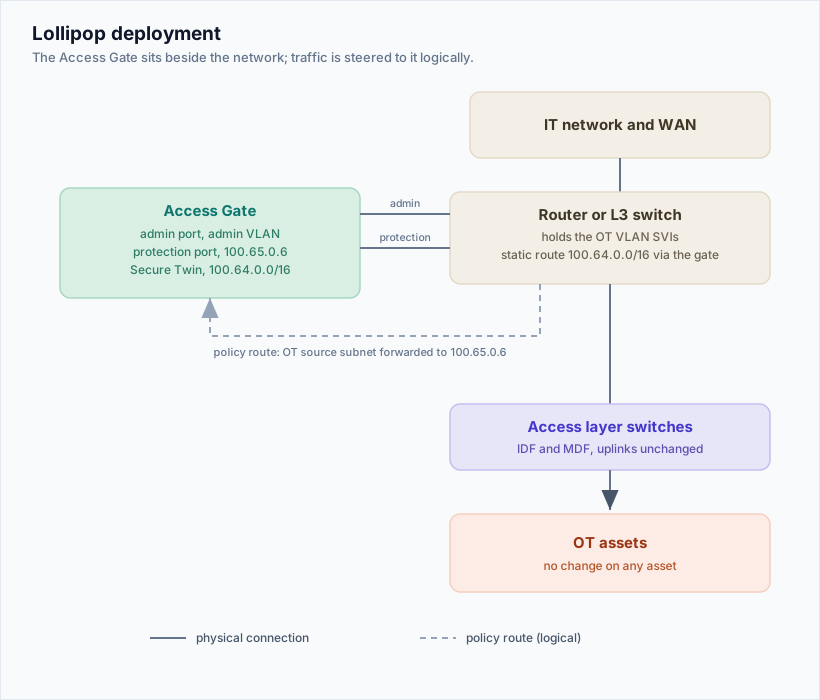
Access Gate verbindet sich neben Ihrem Netzwerk, anstatt dessen VLANs zu tragen. Der Datenverkehr wird durch eine Route und eine Regel auf Ihrem Router dorthin geleitet, nicht durch Umverkabelung. Ihre Routen, VLANs und Adressen bleiben unverändert, was den Eingriff in einem laufenden Betrieb gering hält.
Einrichtung
- Verbinden Sie das Gate über zwei Kabel mit Ihrem Router: ein Admin-Kabel und ein Schutz-Kabel auf einem kleinen dedizierten VLAN.
- Fügen Sie eine Route auf Ihrem Router hinzu: Die Twin-Adressen (
100.64.0.0/16) werden zum Gate geleitet. - Fügen Sie eine Regel hinzu: Der gesamte Datenverkehr aus Ihrem Maschinen-Subnetz wird zuerst zum Gate geleitet (quellenbasiert). Um nur bestimmte Maschinen zu schützen, verwenden Sie stattdessen eine Route zu deren Twin-Adressen (zielbasiert).
An den Maschinen ändert sich nichts. Zum Rückgängigmachen entfernen Sie die Regel. Um Maschinen einzeln nacheinander zu migrieren, verwenden Sie Namen oder Twin-Adressen. Siehe Verbindungsart für Ihre Maschinen wählen.
Datenfluss
Ohne Access Gate: Client → Maschine
Mit Access Gate: Client → Access Gate → Maschine
Der Client erreicht die Maschine nie direkt. Access Gate beendet die Client-Sitzung und öffnet eine zweite, separate Sitzung zur Maschine. Da jede Sitzung darüber läuft, kann Access Gate Anmeldung, Zugangskontrolle und Sitzungsprotokolle vor Maschinen schalten, die selbst keine solchen Funktionen besitzen.
Was im Hintergrund passiert
- Sichtbarkeit: Access Gate sieht Ihren Datenverkehr über einen NetFlow-Feed vom Router. NetFlow dient nur zur Erkennung und Überwachung, nicht zur Sperrung. Siehe Traffic monitoring und NetFlow export.
- Twin-Adressen: Access Gate weist jeder geschützten Maschine eine Twin-Adresse zu, in der Regel im Bereich
100.64.0.0/16. - Steuerung: DNS kann Maschinennamen auf ihre Twin-Adressen verweisen, und Routing leitet diesen Datenverkehr durch Access Gate.
- Ihre Maschinen verbleiben unverändert in ihrem ursprünglichen Netzwerk.
Warum der Eingriff gering ist
- Nichts wird dem zentralen Datenpfad hinzugefügt.
- Keine physischen Netzwerkänderungen.
- Einfach einzurichten und zu entfernen.
- Das Netzwerk funktioniert weiter, wenn Access Gate offline ist.
In-Line-Modus (vollständigste Abdeckung)
Das Gate befindet sich im Datenpfad und trägt Ihre VLANs, Routen und das zentrale Switching selbst. Wählen Sie diesen Modus, wenn das Gate Routen, VLANs und Paketflüsse direkt steuern soll oder wenn kein verwalteter Switch zur Verkehrssteuerung vorhanden ist.
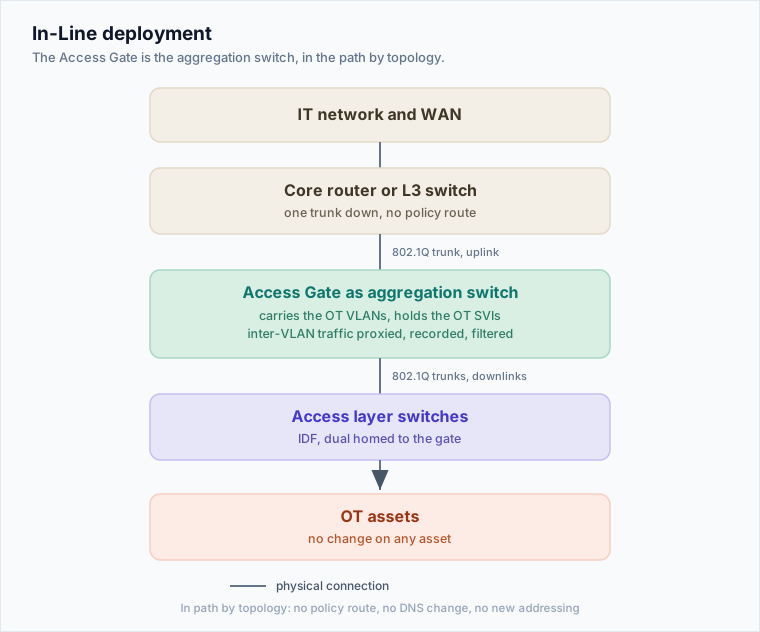
- Access Gate verbindet sich mit Ihrem Access-Switch (z. B. einem Cisco Catalyst-, Fortinet- oder Netgear-Switch) über einen Trunk-Port und leitet diese VLANs durch das Gate.
- Ihre Maschinen verwenden Access Gate als ihr Gateway.
- Planen Sie wie bei jedem Gerät im Datenpfad für Verfügbarkeit, zum Beispiel ein Hochverfügbarkeitspaar.
Da das Gate die VLANs trägt, können Sie Maschinen eine Twin-Adresse zuweisen, über die Access Gate deren Datenverkehr steuern kann. Maschinen erreichen den Twin auf eine von zwei Arten:
- Auf der Maschine, indem die Twin-Adresse direkt verwendet wird.
- Mit NAT zwischen VLANs.
Maschinen können weiterhin über ihre echten Adressen miteinander kommunizieren, sofern dieser Datenverkehr das Gate nie erreicht. Siehe unten.
Datenverkehr zwischen Maschinen im selben VLAN
Zwei Maschinen im selben VLAN kommunizieren über den Switch und erreichen das Gateway nie. Um diesen Datenverkehr zu kontrollieren, verwenden Sie eine der folgenden Optionen:
- Eine Twin-Adresse auf den zu schützenden Datenflüssen, zum Beispiel ein Gateway-System, das mit einem Collector kommuniziert.
- Nur passives Mithören. Dies ist der empfohlene Fall für zeitkritische oder Broadcast-Systeme, bei denen ein zusätzlicher Routing-Hop das Timing oder Multicast beeinträchtigen würde.
- Ein System in ein anderes VLAN verschieben, zum Beispiel eine SCADA-Station, und einen ARP-Proxy auf Access Gate in dessen ursprünglichem VLAN einrichten.
Bastion-Modus (Fernzugriff)
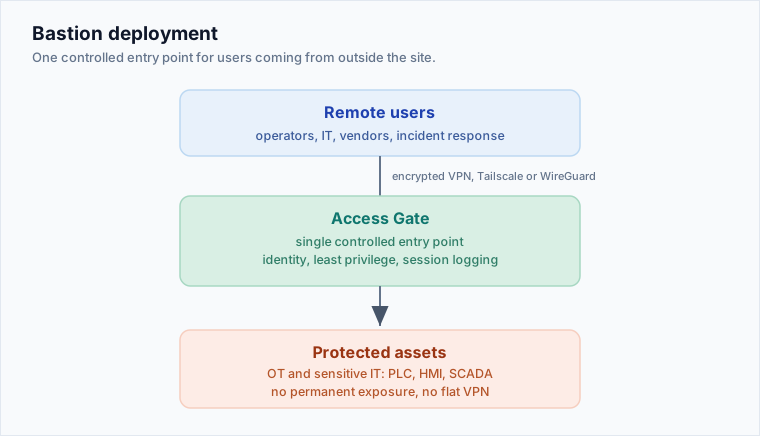
Access Gate wird zur einzigen kontrollierten Tür für Personen, die von außerhalb des Standorts kommen. Remote-Benutzer verbinden sich über ein VPN (Tailscale oder WireGuard) mit Access Gate, und Access Gate öffnet jede Sitzung zu den Maschinen, auf die sie zugreifen dürfen. Siehe Remote Zero Trust access und Privileged access management.
Remote-Benutzer → VPN (Tailscale / WireGuard) → Access Gate → Geschützte Maschinen
Das gelöste Problem
Der Fernzugriff auf eine Anlage endet häufig als flaches VPN ins Netzwerk, als Jump-Box oder RDP-Server oder als eigenes Remote-Tool eines Lieferanten. Der Bastion-Modus ersetzt diese durch:
- Zugriff nur auf die Maschinen, die jede Person benötigt.
- Eine klare Grenze.
- Eine Aufzeichnung jeder Sitzung.
- Lieferantenzugriff, der nach Abschluss der Arbeit nicht offen bleibt.
Wählen, wenn
- Bediener, IT, Lieferanten oder Incident Responder Fernzugriff benötigen.
- Ein VPN nicht „Zugang zum gesamten Netzwerk" bedeuten soll.
- Sie Protokolle und Nachweise für NIS2-, CMMC- oder NIST-Anforderungen benötigen.
Multi-Site Mesh (mehrere Standorte)
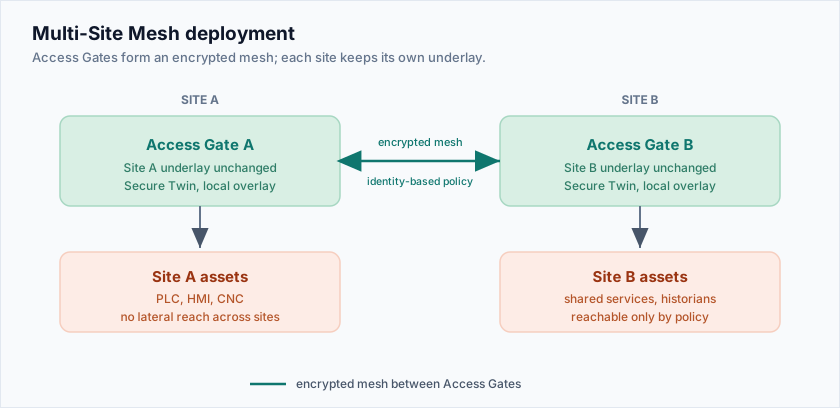
Mehrere Access Gates verbinden sich über verschlüsselte Verbindungen. Jeder Standort behält sein eigenes Netzwerk unverändert, und ausgewählte Maschinen oder Dienste werden von anderen Standorten aus erreichbar, nach Identität und Policy.
Maschinen Standort A ← Access Gate A ←→ Access Gate B → Maschinen Standort B
Das gelöste Problem
Unternehmen mit mehreren Standorten enden häufig mit flachen Site-to-Site-VPNs, komplexem Netzwerk-Engineering und unterschiedlichen Kontrollen an jedem Standort. Das Mesh bietet:
- Zero Trust standortübergreifend: Alice an Standort A erhält Zugriff auf eine bestimmte CNC an Standort B, geprüft nach Identität, ohne Zugang zu irgendetwas anderem. Siehe Cross-site entity sharing.
- Dieselben Sicherheitsregeln an jedem Standort.
- Schnellere Einführung.
- Einen einzigen Satz Protokolle und Dokumentation für Prüfer.
Typische Anwendungsfälle
- Ein zentrales Engineering-Team benötigt kontrollierten Zugriff auf Maschinen in verschiedenen Anlagen.
- Gemeinsame Dienste (Historians, Patch-Server, Backup, Monitoring) müssen sicher erreichbar sein.
- Fusionen oder Unternehmen mit mehreren Einheiten, bei denen Netzwerke getrennt bleiben, aber Mitarbeiter zusammenarbeiten müssen.
- Der Zugriff soll durch Policy entschieden werden, nicht durch die Netzwerkrouting-Konfiguration.
Voraussetzung: die Site Mesh-Funktion. Siehe Cross-site entity sharing.