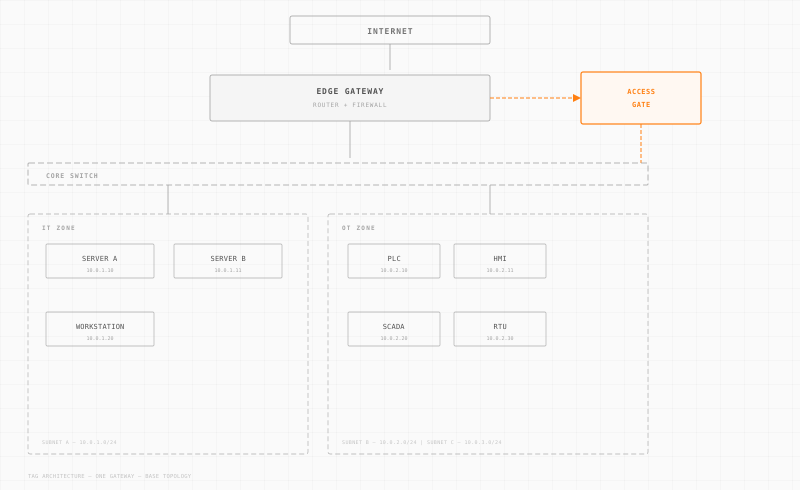
Ficha técnica de Access Gate. Todas las especificaciones en dos páginas.
Modos de despliegue, protocolos soportados, rendimiento, cobertura normativa y requisitos de integración de los Trout Access Gates. Pensada para equipos IT y OT.
Última actualización:
Lo que hace Access Gate.
Access Gate se conecta a su red existente como appliance de Trout. Sin recableado, sin cambios de IP, nada que instalar en las máquinas. Crea un overlay Zero Trust que autentica, inspecciona y registra cada conexión, sesión a sesión.
Zero Trust dentro de la LAN.
Aplica controles basados en identidad al tráfico interno, no solo al perímetro.
Funciona con sus pasarelas existentes.
Se conecta a las pasarelas edge u OT actuales sin rediseñar la red.
Protege solo los flujos que importan.
Los flujos seleccionados pasan por el punto de control y el resto del tráfico no cambia.
Se despliega paso a paso.
Introduzca Zero Trust paso a paso, sin interrumpir la operación.

Qué contiene.
La ficha técnica TAG 2026 cubre especificaciones de hardware, arquitecturas de despliegue, protocolos soportados, mapeo normativo y requisitos de integración. Está pensada para arquitectos de seguridad, ingenieros de red y equipos de compras.
Especificaciones de hardware.
Factor de forma, número de interfaces, rendimiento, consumo eléctrico, rango de temperatura de funcionamiento y montaje en rack de ambos modelos.
Arquitecturas de despliegue.
Modos de despliegue One Gateway, Two Gateway Layers y Multi-Site, con diagramas de flujo de tráfico para el control norte-sur y este-oeste.
Protocolos soportados.
Lista completa de protocolos IT y OT con inspección profunda: Modbus, DNP3, IEC 61850, OPC-UA, S7, BACnet, SSH, RDP, VNC y más.
Cobertura normativa.
CMMC 2.0, IEC 62443, NIST SP 800-82, Directiva NIS2 y pilares DoD Zero Trust, con tablas de mapeo por control.
Descargue la ficha técnica TAG 2026.
Especificaciones técnicas completas, arquitecturas de despliegue, protocolos soportados y mapeo normativo del Trout Access Gate.
Para arquitectos de seguridad.
La ficha técnica incluye diagramas de flujo de tráfico para las tres arquitecturas de despliegue, los puntos de integración con el firewall y los switches existentes, y la inspección por protocolo.
Solicite una demo técnica.
Vea Access Gate en directo en un entorno de laboratorio. Recorremos el despliegue, la configuración de políticas, el registro de sesiones y la inspección de protocolos con tráfico OT real.
Preguntas frecuentes sobre Access Gate.
agentes necesarios. Access Gate aplica Zero Trust a nivel de red. Nada que instalar en las máquinas.
Access Gate Essential es un appliance de rack de 1/2U. Access Gate Performance es un appliance de rack de 1U. Ambos se instalan en racks estándar de 19 pulgadas. Las dimensiones, el peso y las interfaces figuran en la ficha técnica.
Access Gate realiza inspección profunda de paquetes para Modbus TCP/RTU, DNP3, IEC 61850 (GOOSE/MMS), OPC-UA, Siemens S7, BACnet y EtherNet/IP. Los protocolos IT estándar (SSH, RDP, VNC, HTTPS, SMB) también se inspeccionan por completo. La lista completa figura en la ficha técnica.
El rendimiento depende del modelo y del modo de despliegue. La ficha técnica da cifras para el control norte-sur y el control overlay este-oeste. Los protocolos industriales usan poco ancho de banda, así que los despliegues OT suelen quedar muy por debajo del rendimiento nominal.
No. Access Gate funciona totalmente en air-gap. La aplicación de políticas, el registro de sesiones y la gestión de la configuración se hacen en planta, sin conexión a la nube. Por eso sirve para entornos clasificados y redes OT aisladas.
Access Gate incluye una interfaz web de administración local accesible desde la LAN. En despliegues multisitio, se puede establecer un plano de gestión entre Access Gates a través del túnel entre sitios. No hace falta portal en la nube ni gestión externa.