
Su inventario de activos OT, listo el día que llega Access Gate.
Un inventario de activos OT recoge todas las máquinas de su red y los equipos con los que se comunica cada una. Access Gate lo construye a partir de una breve captura de red antes del envío, o en planta desde su router o un puerto espejo. Después mantiene la lista al día.
Última actualización:
| Máquina | Protocolos | Zona | Estado |
|---|---|---|---|
| PLC línea de envasado 2 | modbus:502 | Línea 2 | Referencia |
| HMI línea de envasado 2 | vnc:5900 · modbus:502 | Línea 2 | Referencia |
| Historian | opc-ua:4840 · sql:1433 | Nivel 3 | Referencia |
| Estación de ingenieríaCUI | s7:102 · rdp:3389 | Nivel 3 | Nuevo interlocutor |

Por qué los inventarios OT se quedan anticuados
En la mayoría de las plantas, la lista de máquinas vive en una hoja de cálculo o en un sistema estático. Las máquinas se añaden, se mueven y se sustituyen, y la lista se queda desfasada. La postura de seguridad y cumplimiento que se apoya en ella siempre va un paso por detrás.
Tres formas de alimentar el inventario.
Access Gate solo escucha el tráfico. No envía sondeos a las máquinas ni instala nada en ellas.
Una breve captura de red.
Capture unos minutos de tráfico en planta y compártalos con Trout o con su integrador. Access Gate se entrega con la lista de sus máquinas ya cargada.
NetFlow desde su router.
El router o el firewall que ya tiene envía registros de flujo a Access Gate. No se recablea nada.
Un puerto espejo en un switch.
Un puerto SPAN copia el tráfico de un switch hacia Access Gate. Las máquinas no se ven afectadas.
Una ficha por máquina, en tres capas.
Access Gate lee la identidad de cada máquina en su tráfico y guarda su historial. Su equipo añade el contexto que el tráfico no muestra.
Identidad.
Qué es la máquina, leído en su tráfico.
- Dirección IP y MAC
- Tipo y protocolos
- Tráfico e interlocutores
- Cambios de IP detectados vía DHCP
Contexto.
Lo que su equipo sabe de ella, añadido a mano.
- Responsable y función
- Zona y criticidad
- Etiqueta CUI
- Etiqueta Specialized Asset
Historial.
Su comportamiento en el tiempo, frente a una línea base.
- Primera detección
- Cambios frente a la línea base
- Cada cambio genera una alerta
- La alerta queda en la ficha
Cómo alimenta el inventario las reglas de acceso y las auditorías.
El acceso remoto, el control de acceso local y los informes de auditoría usan las mismas fichas de máquina. Cuando usted cambia una ficha, se actualiza cada regla que la usa.
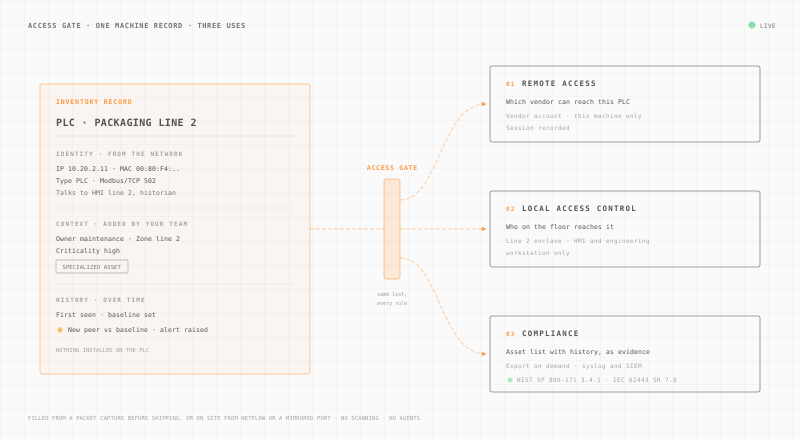
Acceso remoto.
Un proveedor solo accede a las máquinas que usted le asigna, y cada sesión queda grabada.
Acceso remoto seguroControl de acceso local.
En planta, cada máquina está en un enclave. Usted decide qué personas y qué puestos acceden a ella.
Control de acceso Zero TrustCumplimiento.
Los auditores suelen pedir primero la lista de activos, con las fechas de primera detección y los cambios.
Cumplimiento OTCómo se comporta cada método en planta.
Cinco formas de descubrir activos OT, comparadas por riesgo para la producción, esfuerzo y cobertura.
| Método | Riesgo para la producción | Esfuerzo | Lo que ve |
|---|---|---|---|
| Escaneo activo | AltoLos sondeos pueden afectar a PLC y RTU sensibles. | AltoVentanas de escaneo, a menudo en una parada. | ParcialLo que responde al escaneo, en ese momento. |
| Agentes en las máquinas | MedioNo funcionan en la mayoría de los controladores. | AltoInstalar y mantener uno por equipo. | Pocos equiposEl detalle de los pocos equipos que lo admiten. |
| Captura de red (pcap) antes del envíoLo usa Access Gate | NingunoNinguno. Es una grabación: no se envía nada. | BajoUnos minutos de captura en planta. | Detalle de protocoloDetalle de protocolos durante la captura. |
| NetFlow pasivoLo usa Access Gate | NingunoNinguno. Registros de flujo de su router. | BajoDirigir la exportación NetFlow existente a Access Gate. | Solo flujosSolo flujos: quién habla con quién, puertos, volúmenes, horarios. Sin contenido. |
| SPAN pasivo (puerto espejo)Lo usa Access Gate | NingunoNinguno. Es una copia del tráfico: no se envía nada. | BajoConfigurar un puerto espejo en un switch. | Todo el switchCada máquina que se comunica a través del switch con puerto espejo. |
Lo que piden las normativas.
Cada gran normativa OT exige un inventario de activos. La tabla recoge cada requisito y los datos de inventario correspondientes.
| Normativa | Requisito | Lo que le da el inventario |
|---|---|---|
| CMMC nivel 2 / NIST SP 800-171 3.4.1 | Establecer y mantener configuraciones de referencia e inventarios de los sistemas. | Una lista de máquinas al día, con una línea base y cada cambio desde entonces. |
| NIS2, artículo 21, apartado 2, letra i) | Seguridad de los recursos humanos, políticas de control de acceso y gestión de activos. | La lista de activos sobre la que se escriben las reglas de acceso. |
| NERC CIP-002 | Identificar y categorizar los BES Cyber Systems. | Cada equipo que se comunica, con la criticidad que usted le asigna. |
| IEC 62443-3-3 SR 7.8 | Inventario de componentes del sistema de control. | Una lista de componentes por zona, al día gracias al tráfico. |
| Guía de CISA sobre inventario de activos OT (2025) | Crear un inventario de activos y una taxonomía OT. | Atributos, criticidad y zona en una sola ficha por máquina. |
¿Cómo se construye un inventario de activos OT?
Cinco pasos, en el orden de la guía de CISA de 2025. Sirven con o sin Access Gate.
- 01
Definir el alcance.
Elija las plantas, líneas y redes que entran. Designe a un responsable de la lista y siente en la mesa a operaciones, IT y cumplimiento.
- 02
Encontrar cada máquina sin tocarla.
Use fuentes pasivas: captura de red, NetFlow o puerto espejo. Nunca escanee un controlador en producción.
- 03
Añadir lo que la red no sabe.
Añada el responsable, la función, la criticidad y la zona. Marque las máquinas que tratan CUI o cuentan como Specialized Assets.
- 04
Tener una sola lista, en un solo lugar.
Mantenga las máquinas IT y OT en el mismo inventario, con una única convención de nomenclatura. Expórtelo para las auditorías y envíe los cambios a su SIEM.
- 05
Mantenerla al día toda la vida de la máquina.
Fije una línea base, revise cada cambio cuando genere una alerta y dé de baja las máquinas que salen de la red.
El inventario viene con Access Gate Essential y con Access Gate Performance. Sin licencia aparte.
Preguntas sobre el inventario de activos OT.
Sondeos enviados a sus máquinas. Access Gate solo escucha: una captura de red, NetFlow o un puerto espejo.
Es la lista de cada máquina de una red industrial, como PLC, HMI, historians y estaciones de ingeniería. Cada ficha indica qué es la máquina, quién es su responsable, en qué zona está y con quién se comunica. El control de acceso, la segmentación y las auditorías dependen de ella.
Access Gate solo escucha. Antes del envío, una breve captura de red de su planta lo precarga. En planta, lee NetFlow del router o firewall que ya tiene, o el tráfico de un puerto espejo. No se envía ningún sondeo a las máquinas ni se instala nada en ellas.
El inventario es la lista. La gestión de activos es el trabajo de mantenerla correcta en el tiempo: responsables, criticidad, cambios y baja de las máquinas que salen. Access Gate guarda la lista y su historial, así que ese trabajo se hace en un solo lugar.
NetFlow da metadatos de flujo: quién habla con quién, por qué puertos, cuánto y cuándo. No inspecciona el contenido. El detalle de protocolos viene de la captura de red. Una configuración habitual combina la captura antes del envío con NetFlow o un puerto espejo en planta.
No. Su equipo etiqueta las máquinas que tratan CUI o cuentan como Specialized Assets de CMMC. Las reglas del enclave de esas máquinas usan después esa etiqueta. La etiqueta también aparece en las evidencias que entrega al evaluador.
Access Gate compara cada máquina con su línea base. Un nuevo interlocutor, un nuevo protocolo o una nueva dirección generan una alerta, y el cambio queda en la ficha con la fecha de su primera detección.
Sí. Puede exportar el inventario cuando lo necesite para una auditoría, y Access Gate envía sus eventos a su SIEM por syslog.
No. El inventario está incluido en Access Gate Essential y en Access Gate Performance.
Empiece con una captura
Vea sus máquinas a partir de una captura.
Comparta una breve captura de red de una planta. Le mostramos el inventario que Access Gate construye con ella.