
Proteja y cifre Modbus TCP. Sus PLC siguen como están.
Modbus no tiene autenticación ni cifrado. Esta guía muestra cómo añadir ambos, por orden de impacto. Nada cambia en el PLC.
Última actualización:
Modbus TCP está en todas partes en la OT: PLC, RTU, pasarelas SCADA, gestión de edificios. Publicado por Modicon en 1979 para enlaces serie, supone una red de confianza, físicamente restringida, donde cualquiera con acceso está autorizado. Esa suposición dejó de ser cierta hace dos décadas, pero la mayoría de las plantas aún ejecutan Modbus al descubierto, sin autenticación, sin cifrado y sin control de acceso. Esta guía explica por qué, y qué hacer al respecto, por orden de impacto.
Por qué Modbus TCP es difícil de proteger.
Modbus TCP toma el protocolo serie original y lo envuelve en TCP/IP en el puerto 502. La unidad de datos de aplicación (ADU) pasa a ser una cabecera MBAP de 7 bytes (ID de transacción, ID de protocolo, longitud, ID de unidad) seguida del código de función y los datos. Eso es todo. No hay TLS, ni cabecera de autenticación, ni concepto de identidad de usuario. La suma de comprobación del Modbus serie se eliminó porque TCP gestiona la integridad en la capa de transporte. TCP comprueba la integridad. Nada comprueba la autenticidad.
Un protocolo que sobrevivió a su modelo de amenaza
Modbus fue diseñado en 1979 para comunicación serie entre un único maestro y esclavos aislados. Nunca necesitó autenticación, cifrado o verificación de integridad, la separación física era la seguridad. Esa suposición ya no se sostiene.
Sin autenticación. Sin cifrado. Sin verificación de integridad.
Cualquier dispositivo en la red puede enviar un comando Modbus a cualquier PLC. No hay negociación, no hay sesión, no hay verificación del remitente. Una estación de ingeniería legítima y una comprometida son idénticas para el controlador.
Conectividad TCP/IP sin seguridad
Modbus/TCP simplemente envolvió el protocolo serie original en tramas Ethernet. La conectividad se expandió dramáticamente. El modelo de seguridad no cambió. El resultado es un protocolo diseñado para aislamiento que ahora opera en entornos conectados, frecuentemente adyacentes a Internet.
Los atacantes usan comandos legítimos
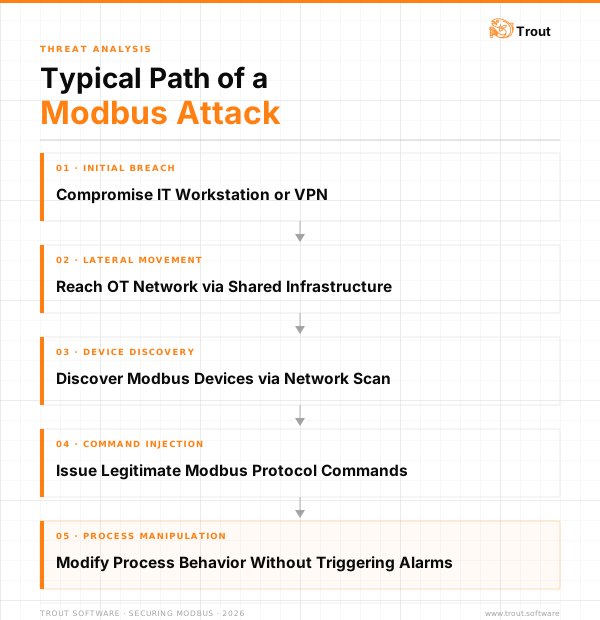
Los ataques Modbus más peligrosos no requieren exploits. Requieren acceso. Un atacante con visibilidad de red puede enviar comandos de protocolo perfectamente válidos, Read Holding Registers, Write Single Register, para causar cambios en procesos físicos sin activar alarmas.
Los atacantes usan comandos Modbus válidos.
Las amenazas Modbus modernas explotan el modelo de confianza nativo del protocolo. Una vez en la red OT, un atacante puede enviar comandos que parecen operaciones normales. Suele entrar por una estación comprometida, una credencial VPN o movimiento lateral desde IT.
Sin exploit necesario
Modbus no tiene capa de autenticación que eludir. Un atacante con acceso de red puede enviar comandos de control usando códigos de función estándar y públicamente documentados. Sin necesidad de investigación de vulnerabilidades.
Igual que el tráfico legítimo
La manipulación de procesos vía Modbus se ve exactamente como actividad de ingeniería normal. La detección de intrusiones tradicional basada en firmas o umbrales de anomalía no detectará a un atacante emitiendo comandos válidos dentro de rangos normales.
Sin pista de auditoría por defecto
Los dispositivos Modbus no registran nada. No existe registro nativo de quién envió un comando, cuándo o qué registro fue escrito. La reconstrucción forense después de un incidente es imposible sin una capa de aplicación externa.
Consecuencias físicas
A diferencia de los ataques IT que apuntan a datos, los ataques Modbus apuntan a procesos físicos. Una escritura en el registro equivocado en el momento equivocado puede detener una línea de producción, causar daño a equipos o provocar condiciones operativas inseguras.
Empiece por la segmentación de red.
Si solo hace una cosa, aísle el tráfico Modbus del resto de la red. Este único paso elimina la mayor categoría de ataques: alguien en la LAN corporativa, o una estación IT comprometida, que alcanza directamente la red de control.
La VLAN es el mínimo
Coloque los dispositivos Modbus en su propia VLAN y bloquee el enrutamiento entre VLAN para que solo hosts concretos puedan cruzar el límite. Una etiqueta VLAN es un rótulo organizativo, no un control de seguridad, hasta que un punto de aplicación se sitúa en el límite.
Cortafuegos entre zonas
Una VLAN sin cortafuegos es mera decoración. Coloque inspección con estado en el límite, con denegación por defecto en entrada, y permita solo los pares de origen y destino que realmente espera.
Alinéelo con las zonas y conductos de IEC 62443
Trace una línea clara entre el nivel 2 (control) y el nivel 3 (operaciones de sitio) del modelo de Purdue, con un conducto definido para todo lo que deba cruzar. Las recomendaciones de defensa en profundidad de CISA hacen de la segmentación y de una DMZ entre control y empresa la base sobre la que se construye todo lo demás.
Cifre el tráfico Modbus.
Modbus TCP no tiene cifrado nativo, así que hay que envolverlo en otra cosa, a grandes rasgos de lo más duradero a lo más táctico:
Modbus/TCP Security (la respuesta normalizada)
La especificación Modbus/TCP Security de la organización Modbus define encapsulación TLS en el puerto 802 (distinto del 502 heredado), con certificados X.509 para cifrado y autenticación. La extensión role-OID del certificado puede incluso portar la autorización, de modo que el protocolo por fin gana una noción de identidad. La adopción en el parque instalado sigue siendo escasa: trátela como el objetivo para nuevas implementaciones y pasarelas, no como algo que todo PLC heredado ya habla.
Túneles VPN (el retrofit habitual)
IPsec o WireGuard entre sitios, o entre una estación de ingeniería y la red de control. La clave es terminar el túnel lo más cerca posible del dispositivo Modbus, no en el borde de una red plana donde el tráfico circula en claro en el último salto.
Envolturas TLS (la solución más improvisada)
Cuando el dispositivo no habla TLS, una envoltura TLS cifra Modbus TCP entre dos extremos. Funciona bien para enlaces punto a punto, como un HMI que habla con un PLC concreto. Más carga de gestión a escala, pero aporta cifrado por conexión hoy mismo, en hardware que nunca verá una actualización de firmware.
Aplicación consciente del protocolo (la vía moderna y escalable)
Un proxy que entiende los códigos de función Modbus puede bloquear las escrituras de hosts que solo deberían leer. También puede restringir qué rangos de registros toca una fuente, sin ningún cambio en el PLC ni en el HMI. En la práctica suele ser el camino correcto, porque no puede modernizar todos sus PLC y controladores de una sola vez. En lugar de tocar el equipo, hace pasar su tráfico por un proxy moderno y resiliente. Este añade identidad, autorización y auditoría a un protocolo que carece de ellas, sin impacto en el proceso en marcha.
Comparativa de enfoques de cifrado.
| Enfoque | Ventajas | Inconvenientes | Dónde implementarlo |
|---|---|---|---|
| Modbus/TCP Security (Modbus Organization spec) | Normalizado, sin componentes externos. | Casi ningún equipo instalado lo admite, y depende de firmware que los fabricantes no han entregado. | Nuevas implantaciones y pasarelas nuevas. |
| Envoltura TLS (stunnel, IPsec) | Cifrado por conexión hoy mismo, código abierto. | Solo punto a punto, difícil de gestionar a escala. Añade tecnología de terceros. | Enlaces punto a punto fijos, como un HMI que habla con un solo PLC. |
| Proxy moderno (Trout Access Gate) | Añade cifrado, identidad, control de códigos de función y auditoría completa sin tocar el PLC. | Añade tecnología de terceros. | Redes OT en producción y PLC heredados, a escala del parque existente. Nuevas implantaciones y proyectos nuevos. |
Compruebe cada comando antes de que llegue al PLC.
Un proxy comprueba cada comando.
El tráfico Modbus pasa por un proxy moderno, entre el cliente SCADA/HMI y el PLC. Cada comando lo atraviesa. Analiza el protocolo, valida la solicitud frente a la política y solo reenvía las operaciones autorizadas.
El PLC no ve cambios. El sistema SCADA no ve cambios. La topología de red no se altera. La seguridad se añade en la capa de red, y la lógica de control queda intacta.
Como estos sistemas dependen de la disponibilidad, el propio proxy debe ser resiliente. Impleméntelo como un par de alta disponibilidad para que un fallo aislado nunca detenga el proceso. Fail-open frente a fail-closed es una decisión por activo y queda registrada. La vía de recopilación continua de un historian puede quedar en fail-open para que los datos sigan fluyendo, mientras que la vía de escritura de un proveedor queda en fail-closed. Mantenga una vía de emergencia (break-glass) para que los operadores siempre puedan alcanzar el PLC en una urgencia, aunque la aplicación esté degradada. Mantenga el historian y el sondeo en su propia vía, para que un fallo de seguridad nunca deje ciega a la planta.
Acceso vinculado a la identidad
Se integra con Active Directory o una consola de seguridad. Solo las identidades autorizadas pueden acceder a PLC específicos. La capa de aplicación sabe qué usuario está enviando el comando.
Lista de permitidos de códigos de función
En lugar de bloquear comandos conocidos como maliciosos, la capa solo permite una lista pre-aprobada de códigos de función. Cualquier otro código, incluyendo funciones de diagnóstico raramente usadas, es descartado.
Restricción de registro
La política puede ser granular: "El Usuario A solo puede escribir en el Holding Register 40001." Todos los demás registros son de solo lectura para ese usuario. Esto limita significativamente el radio de impacto.
Reconstrucción de auditoría completa
Cada comando y respuesta se registra con marca de tiempo e identidad. La reconstrucción forense completa es posible después de un incidente. La evidencia de cumplimiento se genera automáticamente.
La seguridad debe respetar las limitaciones de la planta.
Los sistemas de control industrial operan bajo restricciones fundamentalmente diferentes de la IT empresarial. Los mecanismos de seguridad deben coexistir con ciclos de sondeo en milisegundos, sistemas certificados, requisitos de disponibilidad continua y equipos que no pueden ser modificados.
| Restricción | Impacto en la seguridad |
|---|---|
| Ciclos de sondeo en milisegundos | La inspección debe ocurrir a velocidad de cable con latencia acotada |
| Sistemas validados y certificados | No se permiten agentes de host ni modificaciones de software |
| Requisitos de disponibilidad continua | Los controles inline no deben introducir puntos únicos de fallo |
| Ciclos de vida de activos multi-décadas | Las soluciones de seguridad deben permanecer estables a través de generaciones de SO |
| Comportamiento de control determinista | Los retrasos de procesamiento variables no pueden ser tolerados |
En las redes IT, las herramientas de seguridad pueden actualizarse, reiniciarse o reconfigurarse con consecuencias mínimas. Los entornos industriales tratan el propio cambio como un riesgo. Un proxy moderno procesa y reenvía el tráfico dentro del presupuesto de tiempo del proceso. El PLC conserva su comportamiento establecido y predecible, y la planta no se detiene por la actualización de seguridad. Un límite que respetar: mantenga la aplicación fuera de la trayectoria del sistema instrumentado de seguridad (SIS). Esos bucles se rigen por normas de seguridad funcional como IEC 61511, no por la política de red, y nunca deben depender de un appliance de seguridad para funcionar. Una regla de topología más acompaña al límite del SIS: el sondeo continuo y cíclico entre controlador y E/S permanece local en el underlay y no atraviesa la aplicación. Solo el acceso entre zonas, de supervisión y de ingeniería pasa por el proxy. El bucle de control determinista conserva su temporización, y la vía de acceso enrutable recibe identidad y auditoría.
Añada control de acceso, supervisión y parcheo.
La segmentación y el cifrado cierran las mayores brechas. Estos tres controles cierran el resto.
01Aplicar control de acceso
Modbus no conoce el concepto de usuario. Autorice las IP de origen en el firewall y coloque una pasarela consciente del protocolo delante de los PLC para asignar identidades a permisos: códigos de función de solo lectura (1 a 4) para operadores, códigos de escritura solo para ingenieros nombrados. Exija MFA para todo acceso remoto.
Cómo Trout despliega identidad en OT02Supervisar el tráfico en claro
Modbus es texto claro y determinista, así que cada transacción puede registrarse: quién emitió qué código de función, a qué registro y cuándo. Regístrelo todo en la pasarela y envíe esos eventos a su SIEM, para que un incidente sea una búsqueda, no un ejercicio forense.
Enviar los registros Modbus a su SIEM03Parchear lo que se pueda, envolver el resto
El parcheo en OT es lento y arriesgado. Mantenga un inventario de dispositivos y firmware frente a los avisos ICS de CISA, pruebe los parches en preproducción y programe ventanas realistas. Cuando un dispositivo no se puede parchear, ajuste su segmentación y coloque un proxy consciente del protocolo delante.
Proteger equipos heredados con Enclaves
Estos controles se alinean con IEC 62443 (zonas, conductos, niveles de seguridad), NIST SP 800-82r3 (seguridad OT) y las expectativas de controles compensatorios de NIS2 y CMMC.
Descargue la guía completa de seguridad Modbus.
La guía completa explica por qué Modbus nunca fue seguro, cómo funcionan los ataques modernos y la arquitectura de la capa de aplicación. También muestra cómo preparar las auditorías IEC 62443, CMMC y NIS2 sin modificar los PLC.
Lo que aprenderá
Por qué Modbus no tiene seguridad nativa y por qué eso importa ahora. Cómo una ruta de ataque de 5 pasos lleva desde una brecha IT a la manipulación de procesos físicos, usando solo comandos de protocolo legítimos. Cómo la capa de aplicación introduce confianza mediada sin modificar PLC ni topología de red.
Aplíquelo con Access Gate
Access Gate implementa la capa de aplicación como un único appliance conectado a la red existente. Lista de permitidos de códigos de función, control de acceso a nivel de registro, sesiones vinculadas a identidad y registro de auditoría completo, sin cambios a PLC, sin rediseño de red, sin tiempo de inactividad.
Preguntas frecuentes sobre cómo proteger Modbus.
capacidades de aplicación, vinculación de identidad, lista de permitidos de códigos de función, restricción de registro, validación de comandos y auditoría completa, aplicadas sin modificar un solo PLC.
Sí. El enfoque de proxy moderno no requiere ningún cambio en el PLC: ninguna actualización de firmware, ningún agente de software, ningún cambio en la lógica de control. El proxy se conecta a la red existente, y el tráfico Modbus hacia el PLC pasa por él. Valida cada comando Modbus y solo reenvía las operaciones autorizadas. El PLC funciona exactamente como siempre.
Modbus define docenas de códigos de función, como Read Holding Registers (03), Write Single Register (06) y Write Multiple Coils (15). Existen muchos más, incluidos códigos de diagnóstico raramente usados en producción. La lista negra intenta bloquear los códigos maliciosos conocidos. La lista de permitidos solo admite los códigos de función que su proceso realmente necesita. Cualquier otro comando, incluida una solicitud de diagnóstico de apariencia legítima de un atacante, se descarta antes de llegar al PLC.
Modbus no transporta ninguna identidad de usuario en el cable, así que la identidad se establece fuera de banda. Los usuarios se autentican ante el proxy (mediante Active Directory, LDAP o una consola local). El proxy vuelve a originar aguas abajo solo las operaciones Modbus autorizadas. El acceso se vincula a una identidad autenticada, además de a la ubicación de red. Incluso una cuenta de ingeniería comprometida queda limitada a los códigos de función y registros para los que está autorizada. El sondeo continuo de máquina a máquina se fija por origen y unidad, no por persona. Con un registro de auditoría completo, cualquier uso anómalo es inmediatamente visible.
El proxy analiza y reenvía el tráfico dentro del presupuesto temporal determinista del proceso. La seguridad del control industrial debe respetar ese presupuesto. El presupuesto depende del proceso: un bucle de sondeo de 10 ms tolera mucho menos retardo añadido que uno de un segundo. Por eso conviene medir la latencia y el jitter añadidos frente a su bucle real durante un piloto, en lugar de suponerlos. El propio comportamiento de comunicación del PLC no cambia.
Un proxy Modbus aporta evidencia para controles concretos. No le hace conforme por sí solo, y ningún auditor acepta que un solo appliance «satisfaga» un marco. Encaja con claridad en la identificación y autenticación IEC 62443 (FR1) y el control de uso (FR2). También encaja en el modelo de zonas y conductos, donde un conducto mediado puede sustituir a la separación física hacia un nivel de seguridad objetivo (SL-T). Para CMMC, cubre las familias de control de acceso (3.1) y auditoría y responsabilidad (3.3) del NIST SP 800-171, cuando su OT maneja realmente CUI o FCI. Para NIS2, el registro de auditoría alimenta las medidas técnicas del artículo 21 y las obligaciones de alerta temprana en 24 horas y de notificación de incidentes en 72 horas. Considérelo un control documentado y mapeado dentro de un programa más amplio.


