
Access Gate IDMZ
Integrieren Sie eine vollständige industrielle DMZ in Ihr Netzwerk, ohne Stillstand.
- Transparenz
- Bastion
- PAM
- Authentifizierung
- Protokollhärtung
- Sitzungsaufzeichnung
- Protokollierung
Warum ein Werk eine industrielle DMZ braucht
Eine industrielle DMZ bedeutet meist zwei Firewalls, Jump-Server und Proxys. Monatelanger Netzumbau, teuer im Betrieb und aufwendig in der Pflege. Access Gate IDMZ ersetzt sie durch eine Appliance, bereitgestellt an einem Tag.
Eine Appliance auf Ebene 3.5, neben Ihrem Netzwerk.
Access Gate IDMZ ergänzt Ihre Firewall.
Access Gate neben dem Netzwerk anbinden.
Access Gate wird an Ihren Core-Switch angeschlossen. Auf SPS, HMI und Engineering-Workstations wird nichts installiert, und der Verkehr behält seinen bisherigen Weg.
Linien einzeln oder gebündelt hinter Access Gate verlegen.
Eine Route auf Ihrem Router oder Switch leitet den Verkehr einer Linie durch das Gate. Entfernen Sie die Route, ist die Linie wieder im Ausgangszustand.
Jeden Übergang kontrollieren.
Benutzer und Lieferanten durchlaufen MFA am Proxy und erreichen nur die freigegebenen Maschinen und Protokolle. Modbus und DNP3 werden pro Befehl gefiltert, und jede Sitzung landet in einem manipulationssicheren Protokoll.
Access Gate IDMZ bündelt die Dienste einer DMZ in einem System.
Access Gate IDMZ ersetzt den Stapel aus Firewalls, Jump-Servern und Gateways durch ein einziges System, als Appliance oder als virtuelle Maschine. Binden Sie Access Gate neben Ihrem Netzwerk an, und Ihr eigenes IT-Team hat die industrielle DMZ an einem Tag in Betrieb.
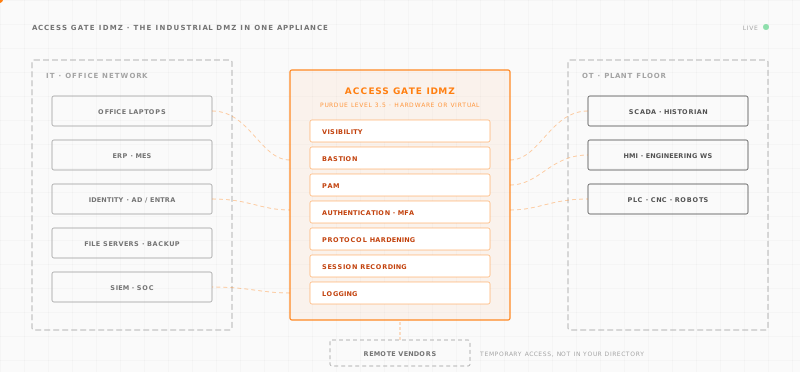
Access Gate IDMZ arbeitet mit der Firewall und den Switches, die Sie bereits betreiben.
Behalten Sie Ihre Firewall von Fortinet, Cisco Meraki oder Palo Alto als Perimeter. Access Gate übernimmt die OT-Seite: Zugriff pro Maschine, Dienstleister-Sitzungen und Audit-Nachweise.
Die Änderung an der Firewall ist klein, eine oder zwei Routen. Jede Anleitung unten zeigt die einzelnen Schritte.


· Bereits im Einsatz

55
Liftstandorte an einer Konsole, ohne Sicherheitspersonal
“Die Einführung von Zero-Trust in unserem Betrieb, einem Skiresort, war mit unseren Ressourcen nicht umsetzbar. Heute betreiben wir eine ZT-Architektur mit einer einfachen zentralisierten Steuerung. Ein echter Wendepunkt.”

5
OT-Protokolle validiert, ohne Änderung am Netzwerk
“Working with Trout, we validated Access Gate as a reference implementation of overlay security for brownfield OT. It added identity-based access, segmentation and audit evidence to a representative plant network without touching the underlay.”

4 h
pro Hochsicherheitsumgebung, von der Installation bis zur durchgesetzten Regel
“Wir nutzen die Lösungen von Trout seit über einem Jahr zur Homologation von Umgebungen. Die Lösungen sind stabil und innovativ.”

100 %
der CUI-Datenflüsse gesichert, für CMMC Level 2
“Trout hat in allen Bereichen überzeugt, von der Qualität ihres Produkts bis hin zur Reaktionsschnelligkeit ihres Teams. Sie waren ein echter Partner bei der Erreichung unserer CMMC-Ziele.”
Wählen Sie das passende Access Gate IDMZ für Ihren Standort.
Hardware, Software, Updates und Support sind in jedem Preis enthalten.

Klein
Access Gate Essential
5.030 € pro Standort und Jahr
Ideal für einen kleinen Standort: eine entfernte Linie, ein Umspannwerk oder ein Pumpwerk.
- Bauform
- 1/2U, lüfterlos
- Kapazität
- Bis zu 200 Assets
- Inbetriebnahme
- Vorkonfiguriert, an den vorhandenen Switch
- Daten
- Bleiben vor Ort

Groß
Access Gate Performance
9.840 € pro Standort und Jahr
Ideal für ein Hauptwerk oder einen Standort mit viel Datenverkehr.
- Bauform
- 1U-Rack, Serverklasse
- Kapazität
- Bis zu 1.000 Assets
- Betrieb
- Dauerbetrieb im Schaltschrank
- Daten
- Bleiben vor Ort

Virtuell
Pro Kern Vertrieb kontaktieren
Ideal für einen Standort, der bereits einen Hypervisor zwischen IT und OT betreibt.
- Hardware
- Ihr Hypervisor
- Kapazität
- Gemeinsam dimensioniert
- Daten
- Bleiben vor Ort
Fragen zu Access Gate IDMZ.
Die einzige Netzwerkänderung ist eine Route auf Ihrem bestehenden Router. Access Gate filtert an der Grenze, und Ihre VLANs und Ihre Verkabelung bleiben, wie sie sind.
Eine industrielle DMZ, auch IDMZ oder OT-DMZ genannt, ist die Pufferzone zwischen dem IT-Netz des Unternehmens und dem OT-Netz. Sie liegt auf Ebene 3.5 des Purdue-Modells. Nur wenige bekannte Datenflüsse durchqueren sie, etwa der Historian-Feed, die Patch-Verteilung und der Fernzugriff, und jeder davon läuft über einen Dienst in der DMZ. Kein Verkehr geht direkt von der IT ins Steuerungsnetz. IEC 62443 behandelt sie als Conduit zwischen Zonen. Access Gate bündelt die Aufgaben einer industriellen DMZ in einer Appliance.
Beginnen Sie mit einer industriellen DMZ zwischen Büronetz und Produktion, damit nichts die Maschinen direkt erreicht. Geben Sie dann jeder Person einen persönlichen Zugang mit MFA, beschränken Sie Dienstleistersitzungen auf eine Maschine und protokollieren Sie jede Verbindung. Access Gate erledigt all das in einer Appliance, die Sie an Ihr bestehendes Netzwerk anschließen und an einem Tag in Betrieb nehmen.
Sie binden diese Geräte über eine industrielle DMZ an, damit IT und OT nie direkt kommunizieren. Jeder Datenfluss läuft über die DMZ, die ihn authentifiziert und protokolliert. Mit Access Gate ist die DMZ eine Appliance parallel zu Ihrem bestehenden Netzwerk. Sie fügen eine Route hinzu, um den Verkehr einer Maschine darüber zu leiten.
Eine klassische industrielle DMZ besteht aus vielen Teilen. Sie brauchen zwei Firewalls oder eine Three-Legged-Firewall, dazu neue VLANs und IP-Adressen. Hinzu kommen ein VPN und ein Jump-Server für den Fernzugriff, ein Verzeichnis mit MFA und ein Protokoll-Gateway pro Anwendung. Die Logs liegen am Ende verteilt auf all diesen Systemen. Access Gate erledigt dieselben Aufgaben in einer Appliance. Es filtert jeden Flow zwischen Zonen, gibt Fernzugriff über seine Bastion und verlangt MFA, bevor Verkehr eine Maschine erreicht. Sein Proxy prüft industrielle Protokolle, und ein manipulationssicheres Protokoll erfasst jeden Übergang. Ihre IT-Firewall bleibt der Perimeter.
Ja. Ihre Firewall von Fortinet, Meraki oder Palo Alto bleibt der Perimeter zwischen Unternehmen und Internet und zwischen den IT-Standorten. Access Gate steht daneben und übernimmt die OT-Aufgaben: Zugriff pro Maschine, Dienstleistersitzungen, industrielle Protokolle und Auditnachweise. Auf einer FortiGate besteht die Änderung aus einer Route, einer Firewall-Policy und einer Policy-Route.
Nein. Access Gate wird parallel zu Ihrem bestehenden Netzwerk angeschlossen. Sie fügen auf Ihrem bestehenden Router eine Route hinzu, um den Verkehr einer Linie darüber zu leiten. Ihre VLANs und Ihre Verkabelung bleiben, wie sie sind. Die Produktion läuft weiter, während Sie die Zonengrenzen einführen.
Access Gate setzt das Zonen- und Conduit-Modell der IEC 62443 um und liefert die Segmentierung, Zugriffskontrolle und Protokollierung, die NIS2 Artikel 21 verlangt. Jede Sitzung zwischen Zonen ist einem namentlich bekannten Benutzer zugeordnet und wird in einem per Hash verketteten Log erfasst, in dem jede Änderung erkennbar ist. Sie sammeln Auditnachweise ab der ersten Sitzung.
Klein (Access Gate Essential) deckt bis zu 200 Assets ab: eine entfernte Linie, ein Umspannwerk oder eine Pumpstation. Groß (Access Gate Performance) deckt bis zu 1.000 Assets ab: ein Hauptwerk oder einen Standort mit viel Verkehr. Virtuell läuft auf Ihrem eigenen Hypervisor und wird mit unserem Vertrieb dimensioniert.
Integrieren Sie Ihre industrielle DMZ, ohne Stillstand.
Beschreiben Sie uns Ihren Standort. Wir dimensionieren Access Gate IDMZ mit Ihnen und senden Ihnen das Angebot.