
Auf einem Ubiquiti UniFi-Gateway verbinden Sie Access Gate über zwei Switch-Ports und fügen in der UniFi Network-Anwendung zwei Einstellungen hinzu: eine Route für die Twin-Adressen und eine Regel, die ein gesamtes Maschinen-Subnetz durch das Gate leitet. An den Maschinen ändert sich nichts, und das Entfernen der Regel macht alles rückgängig.
Was Sie aufbauen werden

Die Beispiele verwenden diese Adressen. Ersetzen Sie sie durch Ihre eigenen.
| Was | Beispiel |
|---|---|
| Admin-Netzwerk | Admin, VLAN 254, 192.168.254.0/24, Gateway 192.168.254.1 |
| Dediziertes Netzwerk für das Gate | AG-Protect, VLAN 65, 100.65.0.0/29: Gateway 100.65.0.1, Gate 100.65.0.6 |
| Twin-Adressen | 100.64.0.0/16 |
| Ihr Maschinen-Subnetz | 192.168.1.0/24, PLC 192.168.1.10 (Twin-Adresse 100.64.1.10) |
1. Zwei Ports verbinden
- Erstellen Sie unter Settings → Networks zwei Netzwerke:
Admin: VLAN 254,192.168.254.0/24, Gateway192.168.254.1.AG-Protect: VLAN 65,100.65.0.0/29, Gateway100.65.0.1.
- Setzen Sie unter Ports → [port] → Port Manager einen Port auf Native VLAN = Admin und einen weiteren auf Native VLAN = AG-Protect.
- Verbinden Sie den
Admin-Port mit dem Access Gate Admin-Port (5) und denAG-Protect-Port mit dem Protection-Port (1).
Der Admin-Port bezieht eine Adresse aus Ihrem Admin-Netzwerk per DHCP oder verwendet nach etwa einer Minute 10.0.0.1, falls kein DHCP verfügbar ist. Sie können ihn über die Konsole auf eine feste Adresse setzen, z. B. 192.168.254.50.
2. Route für Twin-Adressen hinzufügen
Access Gate weist jeder Maschine eine Twin-Adresse im Bereich 100.64.0.0/16 zu. Fügen Sie unter Settings → Routing → Static Routes Folgendes hinzu:
- Destination:
100.64.0.0/16 - Next hop:
100.65.0.6
Diese Adressen werden noch von nichts genutzt, daher ändert diese Einstellung allein nichts. Sie sorgt dafür, dass Antworten nach Schritt 3 durch das Gate zurückkommen.
3. Umschalten mit einer Regel
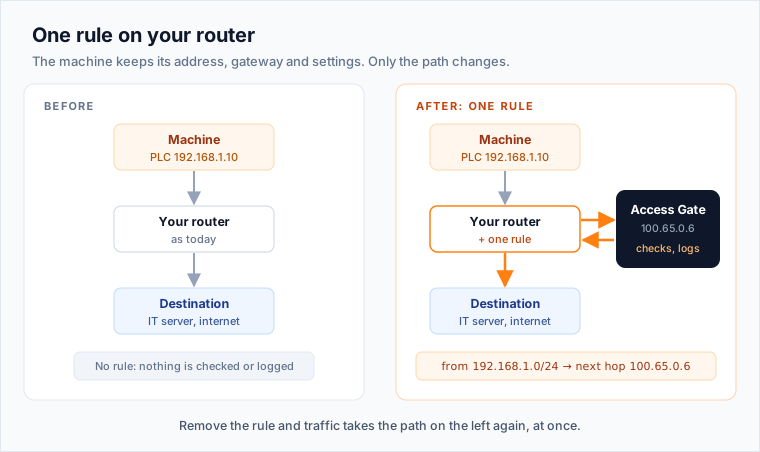
Diese Regel leitet alles, was das Maschinen-Subnetz verlässt, unabhängig vom Ziel zuerst durch das Gate. Fügen Sie unter Settings → Routing → Policy-Based Routes Folgendes hinzu:
- Source: Ihr Maschinen-Netzwerk (
192.168.1.0/24) - Destination: beliebig
- Next hop / interface:
AG-Protect(100.65.0.6)
Das Speichern der Regel ist der Umschalter. Ihre Maschinen behalten ihre Adresse, ihr Gateway und ihre Einstellungen.
Rückgängig machen: Policy-Based Route löschen.
4. Funktion prüfen
Rufen Sie von einer Maschine aus etwas auf, mit dem sie normalerweise kommuniziert, genau wie zuvor:
ping 192.168.2.20
In der Access Gate-Konsole erscheint der Datenfluss jetzt unter dem zugehörigen Enclave. Access Gate startet im Trockenlauf-Modus und zeigt an, was es blockieren würde, ohne tatsächlich etwas zu blockieren, bis Sie die Regeln genehmigen.
Sie können auch die andere Richtung testen: Erreichen Sie die Maschine von einem IT-Computer aus über ihre Twin-Adresse (ping 100.64.1.10). Die Route aus Schritt 2 leitet den Datenverkehr zum Gate, das ihn an die echte Maschine weitergibt.
Weitere Optionen
Älterer Controller ohne Policy-Based Routes
Policy-Based Routing steht nur auf neueren UniFi OS-Gateways zur Verfügung. Bei einem älteren Controller verwenden Sie die Route aus Schritt 2, die immer funktioniert: Personen und Systeme erreichen jede Maschine über ihre Twin-Adresse oder ihren Namen, und dieser Datenverkehr wird durch das Gate geleitet, unabhängig vom Absender. Um nur eine einzelne Maschine abzudecken, fügen Sie unter Settings → Routing → Static Routes eine statische Route für ihre Twin-Adresse hinzu:
- Destination:
100.64.1.10/32 - Next hop:
100.65.0.6
Sie können die Einregel-Lösung auch auf einem vorgelagerten Gerät anwenden, das dies unterstützt, z. B. einem Catalyst-Switch. Wie das Twin-Adress-Muster generell funktioniert, erfahren Sie unter Redirect traffic with your router's NAT.
Maschinen per Name erreichen
Access Gate beantwortet DNS-Anfragen unter 100.65.0.6 und weist jeder Maschine einen Namen zu, der auf ihre Twin-Adresse zeigt. Sie können diesen Resolver einem Netzwerk zuweisen: Bearbeiten Sie es unter Settings → Networks und setzen Sie unter DHCP → DNS Server einen manuellen Wert von 100.65.0.6.
Alternativ behalten Sie Ihr DNS und leiten eine Subdomain an das Gate weiter. Das UniFi-Gateway leitet eine einzelne Zone nicht zuverlässig weiter. Fügen Sie daher auf Ihrem Site-DNS-Server (Windows DNS, BIND oder Infoblox) einen Conditional Forwarder für secure.acme.corp → 100.65.0.6 hinzu. Siehe Give your machines easy names.
Welchen Datenverkehr die Regel abdeckt
Die Regel in Schritt 3 erfasst alles, was das Maschinen-Subnetz verlässt: Maschinen zu IT und Maschinen zu anderen Netzwerken. Datenverkehr, der aus der IT in das Subnetz eingeht, wird abgedeckt, wenn er an eine Twin-Adresse oder einen Namen gesendet wird (die Route aus Schritt 2 übernimmt das bereits).
Maschinen, die untereinander im selben Netzwerk kommunizieren, ohne einen Router dazwischen, passieren das Routing des Gateways nie. Für diese Fälle siehe Redirect traffic on your switches.
Was auf dem Gateway verbleibt
Das UniFi-Gateway enthält eine Route und eine Regel, die einmalig eingetragen werden. Wer welche Maschine erreichen darf, Anmeldung, Sitzungsaufzeichnung, Verschlüsselung und Protokolle liegen alle auf Access Gate. Wenn das Netzwerkteam fragt, was sich am Gateway ändert, lautet die Antwort: eine Regel, einmalig.