
Auf einem MikroTik-Router verbinden Sie Access Gate über zwei Ports und fügen zwei Routing-Einträge hinzu: eine Route für die Twin-Adressen und eine Regel, die ein gesamtes Maschinen-Subnetz durch das Gate leitet. An den Maschinen ändert sich nichts, und das Entfernen der Regel macht alles rückgängig.
Was Sie aufbauen werden

Die Beispiele verwenden diese Adressen und Port-Namen. Ersetzen Sie sie durch Ihre eigenen.
| Was | Beispiel |
|---|---|
| Admin-Netzwerk | ether5, 192.168.254.0/24 |
| Dediziertes Subnetz für das Gate | ether2, 100.65.0.0/29: Router 100.65.0.1, Gate 100.65.0.6 |
| Twin-Adressen | 100.64.0.0/16 |
| Ihr Maschinen-Subnetz | 192.168.1.0/24 |
1. Zwei Ports verbinden
Weisen Sie einem Port eine Adresse in Ihrem Admin-Netzwerk und dem anderen eine Adresse im dedizierten Subnetz zu:
/ip address add address=192.168.254.1/24 interface=ether5 comment="AG admin"
/ip address add address=100.65.0.1/29    interface=ether2 comment="AG protection"
Verbinden Sie ether5 mit dem Access Gate Admin-Port (5) und ether2 mit seinem Protection-Port (1). Der Admin-Port bezieht eine Adresse aus Ihrem Admin-Netzwerk per DHCP oder verwendet nach etwa einer Minute 10.0.0.1, falls kein DHCP verfügbar ist. Sie können ihn auch über die Access Gate-Konsole auf eine feste Adresse setzen, z. B. 192.168.254.50.
2. Route für Twin-Adressen hinzufügen
Access Gate weist jeder Maschine eine Twin-Adresse in 100.64.0.0/16 zu. Teilen Sie dem Router mit, wo sich dieser Bereich befindet:
/ip route add dst-address=100.64.0.0/16 gateway=100.65.0.6 comment="Secure Twin overlay"
Diese Adressen werden noch nicht verwendet, daher ändert dieser Schritt allein nichts. Er ermöglicht es, dass Antworten nach Schritt 3 durch das Gate zurückkommen.
3. Mit einer Regel umschalten
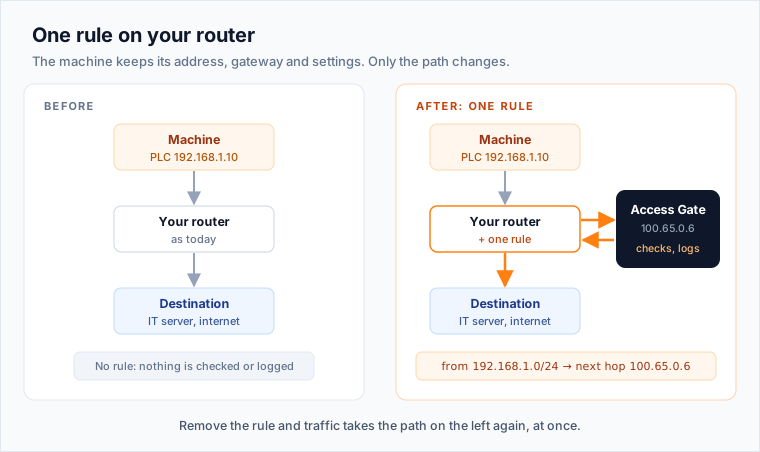
Erstellen Sie zunächst eine Routing-Tabelle, deren einzige Route zum Gate führt. Das ändert allein noch nichts:
/routing table add name=via-ag fib
/ip route add dst-address=0.0.0.0/0 gateway=100.65.0.6 routing-table=via-ag
Fügen Sie dann die Regel hinzu. Sie markiert alles, was aus Ihrem Maschinen-Subnetz kommt, sodass es diese Tabelle verwendet und unabhängig vom Ziel zuerst zum Gate geht:
/ip firewall mangle add chain=prerouting src-address=192.168.1.0/24 \
    action=mark-routing new-routing-mark=via-ag passthrough=yes comment="steer OT to AG"
Diese Mangle-Regel ist der Schalter. Ihre Maschinen behalten ihre Adresse, ihr Gateway und ihre Einstellungen.
Rückgängig machen: /ip firewall mangle remove [find comment="steer OT to AG"].
4. Funktionsprüfung
Erreichen Sie von einer Maschine aus etwas, mit dem sie normalerweise kommuniziert, genau wie zuvor:
ping 192.168.2.20
In der Access Gate-Konsole erscheint der Datenfluss nun unter seinem Enclave. Access Gate startet im Dry-Run-Modus und zeigt an, was es blockieren würde, ohne tatsächlich etwas zu blockieren, bis Sie die Regeln genehmigen.
Sie können auch die andere Richtung prüfen: Erreichen Sie von einem Computer in Ihrem Büronetzwerk aus eine Maschine über ihre Twin-Adresse (ping 100.64.1.10). Die Route aus Schritt 2 leitet den Datenverkehr zum Gate, das ihn an die echte Maschine weitergibt.
Weitere Optionen
Eine einzelne Maschine statt eines ganzen Subnetzes schützen
Leiten Sie nur den Datenverkehr zur Twin-Adresse einer einzelnen Maschine durch das Gate, mit einer Host-Route. Eine Mangle-Regel ist nicht erforderlich:
/ip route add dst-address=100.64.1.10/32 gateway=100.65.0.6 comment="PLC twin only"
Personen und Systeme erreichen diese Maschine dann über ihre Twin-Adresse (100.64.1.10) oder ihren Namen. Siehe Datenverkehr mit dem NAT Ihres Routers umleiten.
Maschinen per Namen erreichen
Access Gate beantwortet DNS-Anfragen unter 100.65.0.6 und gibt jeder Maschine einen Namen, der auf ihre Twin-Adresse zeigt. Übergeben Sie diesen Resolver entweder per DHCP an Ihr Maschinen-Subnetz:
/ip dhcp-server network set [find where address=192.168.1.0/24] dns-server=100.65.0.6
oder behalten Sie Ihren DNS und leiten Sie eine Subdomain zum Gate weiter. RouterOS erledigt dies mit einem statischen FWD-Eintrag, sodass nur diese Subdomain zum Gate geht:
/ip dns static add type=FWD name=secure.acme.corp match-subdomain=yes forward-to=100.65.0.6
Welchen Datenverkehr die Regel abdeckt
Die Regel in Schritt 3 deckt alles ab, was das Maschinen-Subnetz verlässt: Maschinen zu IT und Maschinen zu anderen VLANs. Datenverkehr, der aus der IT oder einem anderen gerouteten VLAN in das Subnetz eingeht, wird abgedeckt, wenn er an eine Twin-Adresse oder einen Namen gesendet wird (die Route in Schritt 2 übernimmt das bereits).
Maschinen, die im selben VLAN miteinander kommunizieren, ohne einen Router dazwischen, passieren den Router nie. Für diese Fälle siehe Datenverkehr auf Ihren Switches umleiten.
Was auf dem Router verbleibt
Der Router hält eine Route und eine Regel, einmalig eingetragen. Wer welche Maschine erreichen darf, Anmeldung, Sitzungsaufzeichnung, Verschlüsselung und Protokolle liegen alle auf Access Gate. Wenn das Netzwerkteam fragt, was sich am Router ändert, lautet die Antwort: eine Mangle-Regel und ihre Route, einmalig.