
Wählen Sie den Aufbau, der zu Ihrem Werk passt.
Fünf erprobte Wege, Access Gate anzubinden, vom einzelnen Switch in einem Werk bis zu vielen Standorten. Jeder zeigt das Diagramm, die Datenflüsse und was zu konfigurieren ist. Die Produktion läuft in jedem Fall weiter.
Neben Ihrem Netzwerk angeschlossen.
EinfachEine Appliance pro Werk wird an einen vorhandenen Switch angeschlossen. Sie erkennt jede Maschine und steuert ab dem ersten Tag, wer sie erreicht. An Ihren Maschinen ändert sich nichts, und die Produktion läuft weiter.
Architektur ansehen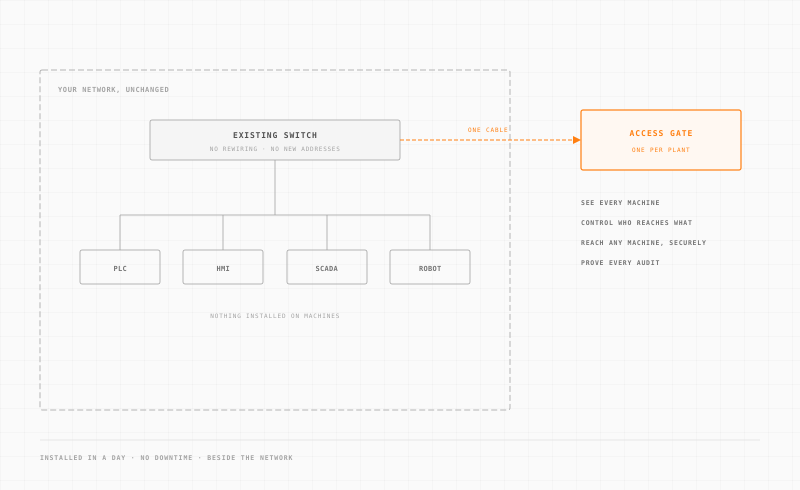
Ein Gateway für das ganze Werk.
MittelEin Access Gate deckt die IT- und OT-Netze des Werks ab. Inline läuft der gesamte Maschinenverkehr hindurch, und es führt Ihre VLANs. Oder Sie binden es neben Firewall und Router an, das ändert weniger.
Architektur ansehen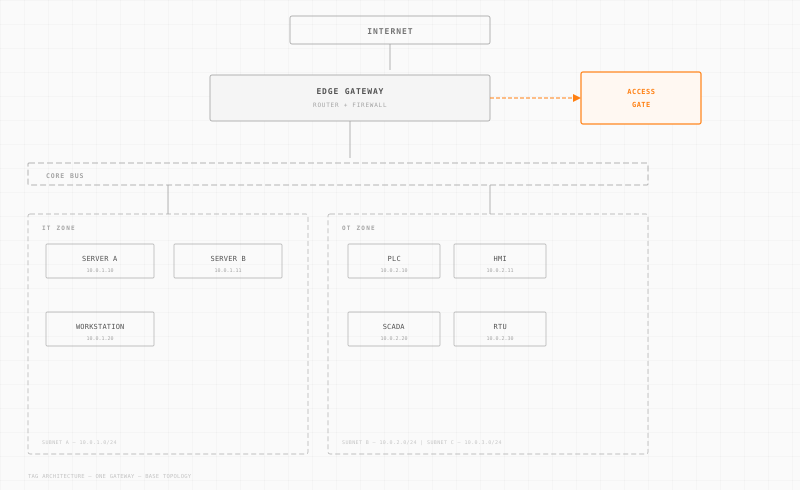
Fernzugriff für Personal und Dienstleister.
MittelTailscale stellt die verschlüsselte Verbindung. Access Gate prüft, wer sich verbindet, verlangt MFA und begrenzt jede Sitzung auf eine Maschine. Jede Sitzung wird für das Audit aufgezeichnet.
Architektur ansehen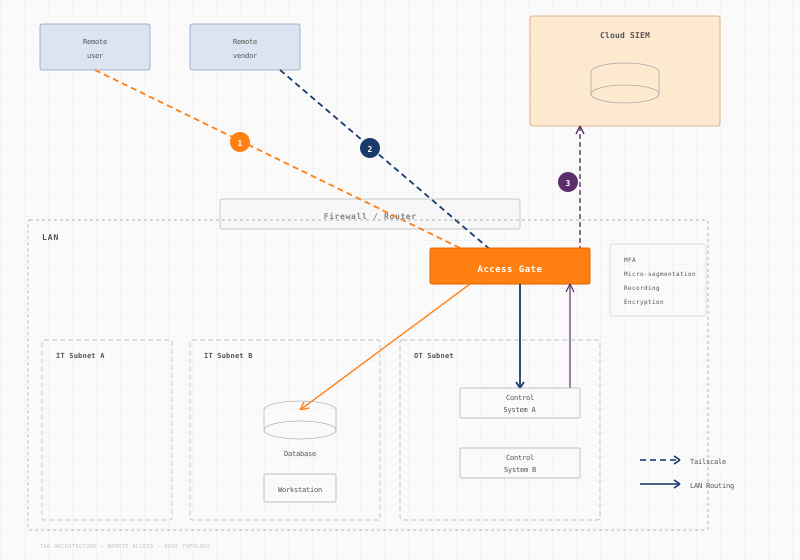
Zwei Gateway-Schichten für IT und OT.
FortgeschrittenSchützen Sie IT und OT getrennt oder nur die OT. Sie steuern den Verkehr von außen und den Verkehr zwischen Maschinen.
Architektur ansehen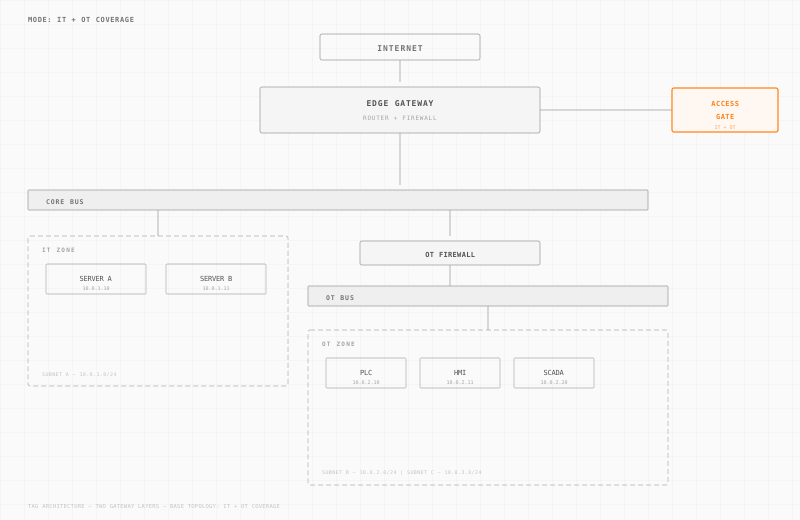
Viele Werke, gemeinsame Regeln.
FortgeschrittenEin Access Gate pro Werk, verbunden über sichere Tunnel. Geschützte Zonen reichen von einem Werk ins andere, ohne Cloud-Controller.
Architektur ansehen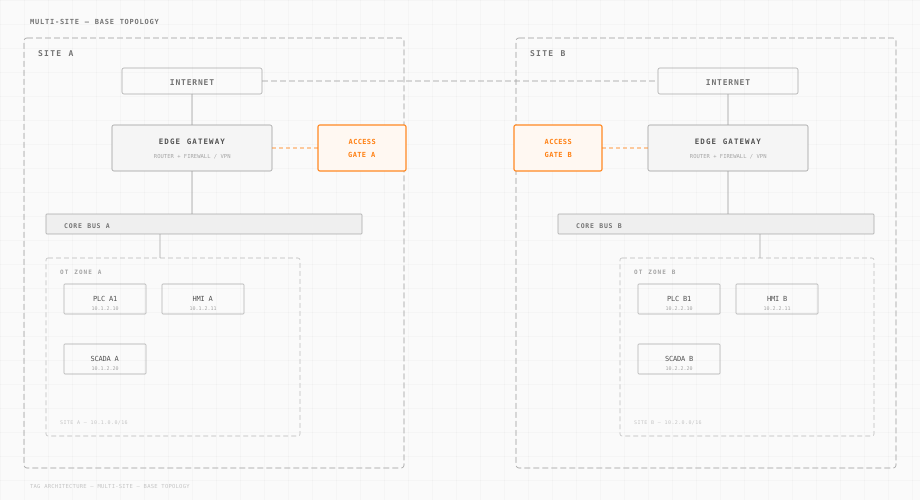
Gebaut für echte Werksnetze.
Jedes Design respektiert, wie Werke laufen. Kein Stillstand, nichts auf den Maschinen zu installieren. Sie wählen den Umfang: inline für die größte Abdeckung oder neben dem Netzwerk für die kleinste Änderung.
Zwei Arten der Anbindung.
Inline führt das Access Gate Ihre VLANs und Trunks und dient den Maschinen als Gateway. Das bringt die meiste Kontrolle, auch ohne Managed Switches. Neben dem Netzwerk arbeitet es über Routen und DNS, ohne VLAN-Änderungen. Beide Varianten werden voll unterstützt.
Jeder Datenpfad ist dokumentiert.
Jedes Design zeigt Nord-Süd-Flüsse (eingehendes VPN) und Ost-West-Flüsse (zwischen Maschinen). Sie sehen, wie der Verkehr läuft und wo er geprüft wird.
Klein anfangen, dann wachsen.
Beginnen Sie mit OT und ergänzen Sie IT später. Oder beginnen Sie mit einem Werk und fügen weitere hinzu. Jedes Design baut auf dem vorherigen auf, nichts wird weggeworfen.
Bereit für viele Werke.
Das Multi-Site-Design erweitert geschützte Zonen über WAN-Verbindungen. Sie haben eine Richtlinie und einen Blick auf jedes Werk, ohne zentrale Cloud.
Klare Konfigurationsschritte.
Jedes Diagramm nennt die wichtigsten Punkte: was anzuschließen ist, wie der Verkehr geroutet wird und welche Richtlinien auf dem Access Gate gelten.
Eine Appliance betreibt Ihre Werksdienste.
Das Access Gate ist eine physische Appliance direkt bei den Maschinen, die es schützt. Neben der Sicherheit betreibt es Fernzugriff, Protokoll-Gateways, DNS und Zeit, Dateifreigabe, einen Historian, Dashboards und einen Update-Server.
Neuestes von Trout Software.


Wie viele Standorte betreiben Sie?
Zählen Sie Ihre Werke und kleinen Standorte. Sehen Sie die nötigen Access Gates, den Preis und den ROI gegenüber einem Netzwerkprojekt.
Das Gate ist der erste Dienst, den Sie betreiben, nicht der letzte.
Jedes Design ist Schritt für Schritt dokumentiert.
Die Dokumentation beschreibt Installation, Routing und Zugriffsregeln für jedes Design.