Ciberseguridad OT para los aeropuertos
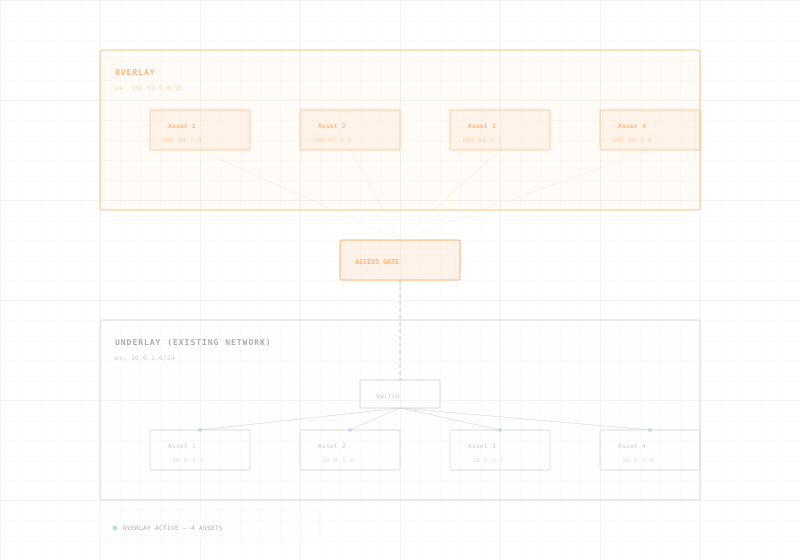
Los sistemas de equipajes, de edificio y de información de vuelos están certificados y no se pueden modificar. Añada protección encima, sin agentes, sin cortes y sin recualificación.
Última actualización:
Proteja Sistemas Certificados. Sin Recualificación.
Cinco capacidades diseñadas para aeropuertos, proteja BHS, FIDS, control de acceso y sistemas de puertas a nivel de red sin tocar endpoints certificados.
Protección de BHS y FIDS
Proteja PLC de sistemas de equipaje, sistemas de información de vuelos y gestión de puertas sin instalar agentes ni provocar recualificación. Solo enforcement a nivel de red.
Visibilidad de Activos en Terminal
Descubrimiento automático en terminales, áreas de embarque y áreas de carga. Inventario en tiempo real de cada dispositivo conectado, desde quioscos de check-in hasta sistemas de control en zona de operaciones.
Segmentación Zona de Operaciones / Zona Pública
Aplique segmentación estricta entre redes de zona de operaciones y zona pública, sistemas de pasajeros y OT operativo. Sin reestructuración de VLAN requerida.
Acceso Controlado para Proveedores OEM
Bastion host on-premise para proveedores de BHS, integradores de FIDS y contratistas de mantenimiento. Con MFA obligatorio, sesiones limitadas y registro completo. La VPN o el enlace 4G termina en la pasarela, sin ruta directa hacia sistemas operativos.
Cumplimiento NIS2 y Aviación
Enforcement continuo de controles para directivas de transporte NIS2 y requisitos de seguridad específicos de aviación. Documentación lista para auditorías bajo demanda.

La pasarela es el primer servicio que despliega, no el último.
OT seguro, cero interrupciones y una base sobre la que construir.
Access Gate pone la capacidad de cómputo en la red, junto a sus activos. Una vez instalada la pasarela, el mismo equipo aloja los servicios que integran el OT de forma segura: acceso remoto, pasarelas de protocolo, DNS y hora, historian, servidor de actualizaciones. Sin un segundo equipo, sin nube.
Con la confianza de operadores de transporte e infraestructura crítica.

sitios distribuidos protegidos en entornos operativos exigentes, asegurando infraestructura crítica sin agentes ni tiempo de inactividad.
Confiado por empresas líderes


“Nuestro sistema de equipajes fue certificado hace cinco años y no podíamos arriesgar una recalificación. Trout nos dio un camino para llevar servicios a entornos existentes sin recalificación.”
CISO
Operaciones Aeroportuarias · Operador Aeroportuario Europeo
Descargue la Hoja de Datos del Access Gate.
Obtenga la descripción completa del producto con capacidades técnicas, modelo de despliegue, alineación de cumplimiento y referencias de clientes para entornos aeroportuarios.
Qué Incluye
Arquitectura del producto, modelo de despliegue, protección de BHS y FIDS sin recualificación, alineación de cumplimiento NIS2 y despliegues reales en aeropuertos.
Véalo en Acción
Solicite una demo en vivo para ver cómo el Access Gate se despliega sin tocar sus sistemas aeroportuarios certificados.
Preguntas Frecuentes Sobre Seguridad Aeroportuaria.
eventos de recualificación provocados por el despliegue, el Access Gate nunca toca sistemas certificados de BHS, FIDS o control de puertas.
No. El Access Gate opera a nivel de red, nunca instala agentes, modifica configuraciones ni toca PLC certificados de BHS, servidores FIDS o sistemas de puertas. Todas las certificaciones y homologaciones de tipo permanecen completamente intactas.
Sí. El Access Gate aporta servicios de seguridad modernos, acceso Zero Trust, MFA, registro de sesiones y micro-segmentation, a OT aeroportuario heredado y air-gapped. Opera completamente on-premise sin dependencia cloud.
El Access Gate aplica micro-segmentation entre redes OT de zona de operaciones, sistemas orientados a pasajeros e IT corporativo, sin reestructurar VLAN ni recablear. Las políticas se gestionan centralmente y se aplican en cada punto de conexión.
El Access Gate soporta NIS2 (obligatorio para aeropuertos en la UE), IEC 62443 para seguridad industrial y directivas del sector de aviación. Genera documentación lista para auditorías y proporciona enforcement continuo de controles.
Sí. El Access Gate se instala en línea sobre infraestructura existente con cero tiempo de inactividad. Sin ventanas de mantenimiento, sin interrupciones de vuelos. El despliegue ocurre durante operaciones normales, de día o de noche.
La ciberseguridad aeroportuaria protege la OT que mantiene operativas las terminales: manejo de equipaje (BHS), gestión de edificios (BMS), pantallas de información de vuelos (FIDS) y control de acceso. Access Gate protege estos sistemas a nivel de red con acceso y segmentación Zero Trust, cumpliendo los requisitos aeroportuarios de la TSA, sin tocar ni recualificar los equipos operativos certificados.