
La mayoría de las plantas despliegan Access Gate en modo Lollipop: la puerta se sitúa junto a la red, se añade una ruta y una regla en el router, y el tráfico de las máquinas pasa a través de ella. Nada cambia en las máquinas. Elija In-Line solo si desea que la puerta gestione sus VLANs directamente para la cobertura más completa. Añada Bastion para acceso remoto y Multi-Site Mesh para conectar varios sitios.
| Modo | Qué hace | Cómo llega el tráfico a la puerta | Cuándo elegirlo |
|---|---|---|---|
| Lollipop (recomendado) | Protege sus máquinas desde el lateral de la red | Una ruta y una regla en el router envían el tráfico a la puerta | Dispone de un router o switch gestionado donde puede añadir una regla. Desea la mínima interrupción. Este es el inicio rápido. |
| In-Line | Protege sus máquinas desde dentro del camino del tráfico | La puerta transporta sus VLANs en un trunk y actúa como gateway de sus máquinas | Desea la cobertura más completa, o no dispone de switch gestionado |
| Bastion | Permite el acceso remoto a través de una única puerta controlada | VPN → Access Gate → máquinas | Operadores remotos, proveedores, respuesta a incidentes |
| Multi-Site Mesh | Comparte el acceso a máquinas entre sitios | Enlaces cifrados entre Access Gates | Varias plantas, servicios compartidos, fusiones y adquisiciones |
Lollipop e In-Line son dos puntos en el mismo dial: junto a la red para un impacto mínimo, en el camino del tráfico para la cobertura más completa.
Modo Lollipop (recomendado)
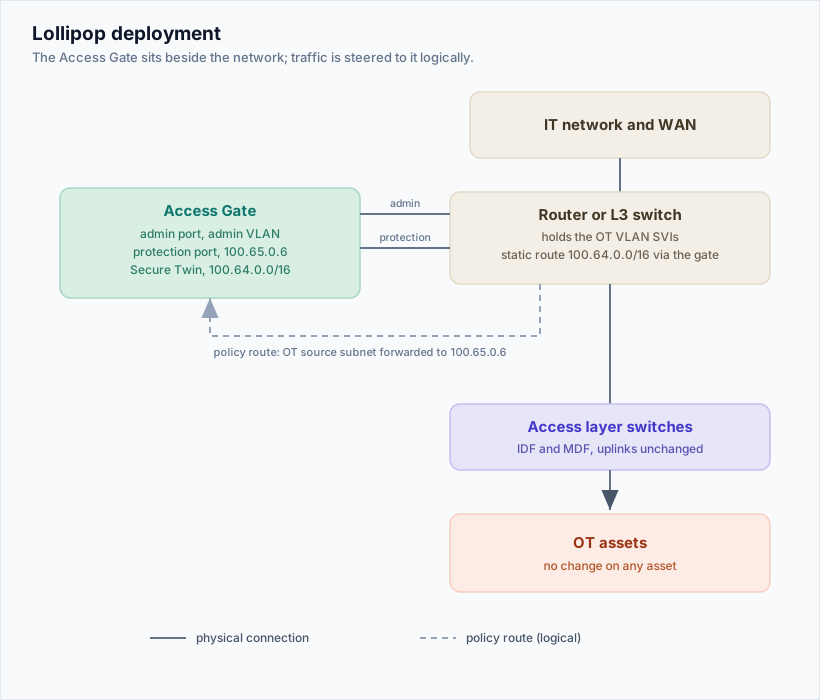
Access Gate se conecta junto a la red en lugar de transportar sus VLANs. El tráfico se dirige hacia él mediante una ruta y una regla en el router, sin necesidad de recablear. Sus rutas, VLANs y direcciones permanecen tal como están, lo que mantiene el cambio pequeño en un sitio en producción.
Cómo se configura
- Conecte la puerta al router con dos cables: un cable de administración y un cable de protección en una VLAN dedicada pequeña.
- Añada una ruta en el router: las direcciones twin (
100.64.0.0/16) van hacia la puerta. - Añada una regla: todo el tráfico desde la subred de sus máquinas pasa primero por la puerta (basada en origen). Para proteger solo algunas máquinas, use una ruta hacia sus direcciones twin (basada en destino).
Nada cambia en las máquinas. Para deshacer el cambio, elimine la regla. Para mover una máquina a la vez, use nombres o direcciones twin. Consulte Cómo elegir la forma de conectar sus máquinas.
Cómo fluye el tráfico
Sin Access Gate: Cliente → Máquina
Con Access Gate: Cliente → Access Gate → Máquina
El cliente nunca llega directamente a la máquina. Access Gate termina la sesión del cliente y abre una segunda sesión independiente hacia la máquina. Como todas las sesiones pasan por él, Access Gate puede añadir autenticación, control de acceso y registros de sesión frente a máquinas que no disponen de estos mecanismos propios.
Qué ocurre en segundo plano
- Visibilidad: Access Gate observa su tráfico mediante un feed NetFlow del router. NetFlow es solo para descubrimiento y monitorización, no para bloqueo. Consulte Monitorización de tráfico y Exportación NetFlow.
- Direcciones twin: Access Gate asigna a cada máquina protegida una dirección twin, normalmente en
100.64.0.0/16. - Direccionamiento: DNS puede apuntar los nombres de las máquinas a sus direcciones twin, y el enrutamiento envía ese tráfico a través de Access Gate.
- Sus máquinas permanecen en su red original, sin cambios.
Por qué tiene un impacto mínimo
- No se añade nada al camino principal del tráfico.
- Sin cambios físicos en la red.
- Sencillo de desplegar y de retirar.
- La red sigue funcionando si Access Gate está fuera de línea.
Modo In-Line (cobertura más completa)
La puerta se sitúa en el camino del tráfico y gestiona directamente sus VLANs, rutas y conmutación principal. Elíjalo cuando desee que la puerta controle rutas, VLANs y flujos de paquetes de forma directa, o cuando no disponga de un switch gestionado para dirigir el tráfico.
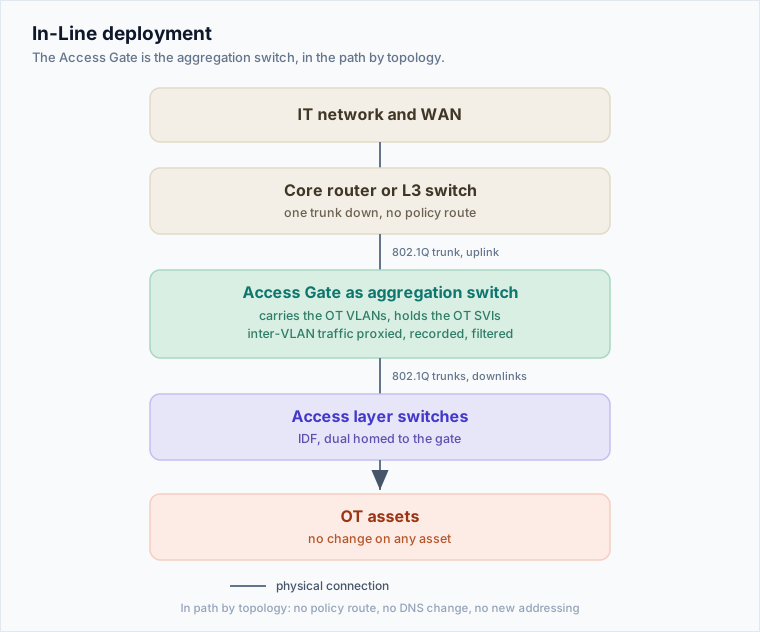
- Access Gate se conecta a su switch de acceso (por ejemplo, un switch Cisco Catalyst, Fortinet o Netgear) en un puerto trunk y transporta esas VLANs a través de la puerta.
- Sus máquinas usan Access Gate como su gateway.
- Como cualquier dispositivo en el camino del tráfico, planifique la disponibilidad, por ejemplo mediante un par de alta disponibilidad.
Dado que la puerta transporta las VLANs, puede asignar a las máquinas una dirección twin que permite a Access Gate controlar su tráfico. Las máquinas alcanzan la dirección twin de dos formas:
- En la máquina, usando la dirección twin directamente.
- Con NAT entre VLANs.
Las máquinas pueden seguir comunicándose entre sí mediante sus direcciones reales si ese tráfico nunca llega a la puerta. Consulte más abajo.
Tráfico entre máquinas en la misma VLAN
Dos máquinas en la misma VLAN se comunican a través del switch y nunca alcanzan el gateway. Para controlar ese tráfico, use una de estas opciones:
- Una dirección twin en los flujos que desea proteger, por ejemplo un sistema gateway que habla con un colector.
- Escucha pasiva únicamente. Este es el caso recomendado para sistemas críticos en tiempo o de difusión, donde un salto de enrutamiento adicional rompería la sincronización o el multicast.
- Mover un sistema a otra VLAN, por ejemplo una estación SCADA, y colocar un proxy ARP en Access Gate en su VLAN original.
Modo Bastion (acceso remoto)
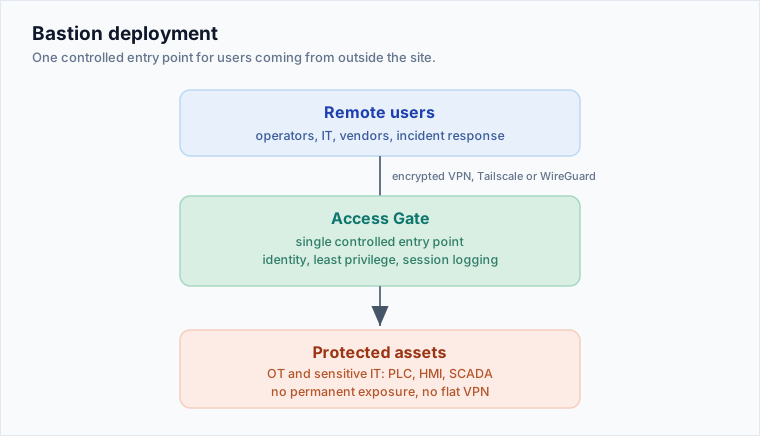
Access Gate se convierte en la única puerta controlada para las personas que acceden desde fuera del sitio. Los usuarios remotos se conectan mediante VPN (Tailscale o WireGuard) a Access Gate, y Access Gate abre cada sesión hacia las máquinas a las que tienen permiso de acceso. Consulte Acceso Zero Trust remoto y Gestión de acceso privilegiado.
Usuarios remotos → VPN (Tailscale / WireGuard) → Access Gate → Máquinas protegidas
El problema que resuelve
El acceso remoto a una planta suele terminar siendo una VPN plana hacia la red, un jump box o servidor RDP, o la herramienta remota propia de un proveedor. El modo Bastion reemplaza todo eso con:
- Acceso solo a las máquinas que cada persona necesita.
- Un límite claro y único.
- Un registro de cada sesión.
- Acceso de proveedores que no permanece abierto tras finalizar el trabajo.
Cuándo elegirlo
- Operadores, IT, proveedores o equipos de respuesta a incidentes necesitan acceso remoto.
- No desea que una VPN signifique "dentro de toda la red".
- Necesita registros y evidencias para los controles de NIS2, CMMC o NIST.
Multi-Site Mesh (varios sitios)
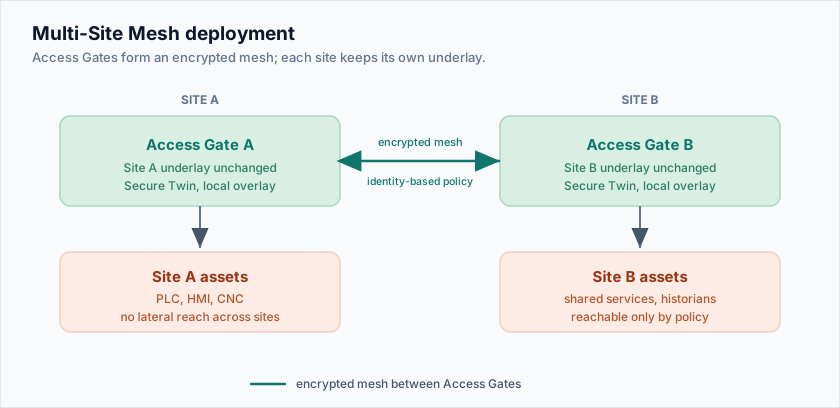
Varios Access Gates se interconectan mediante conexiones cifradas. Cada sitio mantiene su red sin cambios, y determinadas máquinas o servicios quedan accesibles desde otros sitios, por identidad y política.
Máquinas del sitio A ← Access Gate A ←→ Access Gate B → Máquinas del sitio B
El problema que resuelve
Las empresas con varios sitios suelen terminar con VPNs planas entre sitios, ingeniería de red compleja y controles distintos en cada sitio. La malla proporciona:
- Zero Trust entre sitios: Alice en el sitio A obtiene acceso a un CNC específico en el sitio B, verificado por identidad, sin alcance a ningún otro recurso. Consulte Compartición de entidades entre sitios.
- Las mismas reglas de seguridad en todos los sitios.
- Despliegue más rápido.
- Un único conjunto de registros y documentación para auditores.
Usos habituales
- Un equipo central de ingeniería necesita acceso controlado a máquinas en distintas plantas.
- Los servicios compartidos (historians, servidores de parches, copias de seguridad, monitorización) deben ser accesibles de forma segura.
- Fusiones o empresas con múltiples entidades, donde las redes permanecen separadas pero las personas necesitan trabajar juntas.
- Desea que el acceso lo decida la política, no el enrutamiento de la red.
Requisitos: la funcionalidad Site Mesh. Consulte Compartición de entidades entre sitios.