Proteja su señalización y control de trenes. Los sistemas certificados no se tocan.
Ciberseguridad OT para el ferrocarril
Controle quién accede a la señalización, al SCADA y al control de trenes. No se instala nada en ellos, así que no hay nada que recualificar.
Última actualización:
Proteja la señalización sin recualificación.
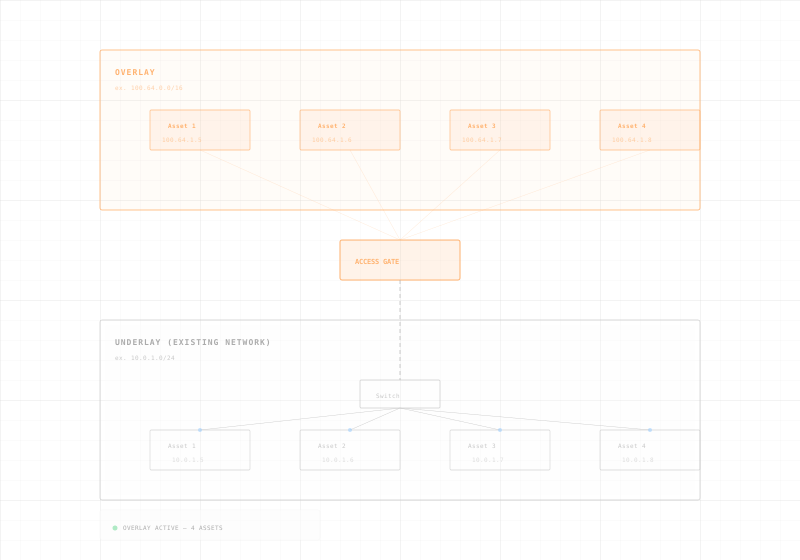
Access Gate se conecta a su red ferroviaria existente. Enclavamientos, ATP y SCADA siguen como están.
Ver cada máquina.
Localice cada máquina en centros de control, casetas de vía, depósitos y estaciones.
Controlar quién accede a qué.
Separe la señalización y el control de trenes del SCADA y de la IT de oficina. Sin cambiar VLAN.
Acceder a cada máquina, con seguridad.
Los OEM y contratistas de mantenimiento entran con MFA. Su VPN o enlace 4G termina en la pasarela.
Superar cada auditoría.
Cada conexión queda registrada. Exporte las evidencias de auditoría cuando las necesite.

La pasarela es el primer servicio que despliega, no el último.
Proteja sus plantas hoy. Controle su digitalización mañana.
Access Gate pone la capacidad de cómputo en la red, junto a sus activos. Una vez instalada la pasarela, el mismo equipo aloja los servicios que integran el OT de forma segura: acceso remoto, pasarelas de protocolo, DNS y hora, historian, servidor de actualizaciones. Acelere su digitalización, sin perder el control.
Con la confianza de operadores de transporte e infraestructura crítica.

sitios distribuidos protegidos en entornos operativos exigentes, asegurando infraestructura crítica sin agentes ni tiempo de inactividad.
Confiado por empresas líderes


“Nuestro sistema de equipajes fue certificado hace cinco años y no podíamos arriesgar una recalificación. Trout nos dio un camino para llevar servicios a entornos existentes sin recalificación.”
CISO
Operaciones Aeroportuarias · Operador Aeroportuario Europeo
Descargue la ficha técnica de Access Gate.
Obtenga la descripción completa del producto con capacidades técnicas, modelo de despliegue, alineación de cumplimiento NIS2 y referencias de clientes para entornos ferroviarios.
Qué incluye
Arquitectura del producto, modelo de despliegue, protección de señalización ferroviaria sin recualificación, alineación de cumplimiento NIS2 e IEC 62443.
Véalo en acción.
Solicite una demo en vivo para ver cómo el Access Gate se despliega sin tocar sistemas de señalización ferroviaria certificados.
Preguntas frecuentes sobre la seguridad ferroviaria.
recualificaciones provocadas. Access Gate nunca toca equipos certificados de enclavamiento, ATP o ETCS.
No. Access Gate opera a nivel de red. Nunca instala agentes, cambia configuraciones ni toca sistemas certificados de enclavamiento, ATP o ETCS. Todas las certificaciones de seguridad y homologaciones se mantienen.
El Access Gate crea redes overlay cifradas en centros de control, cabinas de vía, estaciones y depósitos. Las políticas se gestionan centralmente y se aplican de forma consistente en cada ubicación, incluyendo instalaciones no tripuladas junto a la vía.
Sí. Access Gate aplica una microsegmentación estricta entre el OT crítico para la seguridad (señalización, ATP), los sistemas de operación (SCADA, gestión energética) y la IT corporativa, sin reestructurar VLAN ni cambiar la infraestructura.
El Access Gate soporta NIS2 (obligatorio para operadores ferroviarios en la UE), IEC 62443 y directivas de seguridad del sector ferroviario. Genera documentación lista para auditorías y proporciona enforcement continuo de controles.
Sí. Access Gate se conecta a su red existente sin cortarla y sin paradas. Sin interrupciones del servicio, sin ventanas de mantenimiento. Los trenes siguen circulando durante el despliegue.
La ciberseguridad ferroviaria protege la OT detrás del control y las operaciones de trenes: señalización, enclavamientos, CBTC y SCADA de vía. Estos sistemas son críticos para la seguridad y a menudo no pueden parchearse ni ponerse fuera de línea, por lo que Access Gate añade acceso Zero Trust, segmentación y auditoría a nivel de red, alineado con TS 50701 e IEC 62443, sin recualificar los equipos certificados.