
Proteja cada subestación. La red sigue en marcha.
Ciberseguridad OT para la red eléctrica
Controle quién accede a cada RTU, relé y servidor SCADA. Nada que instalar, sin recableado, sin cortes.
Última actualización:
Proteja la red sin cortes.
Access Gate se conecta a su red existente. Las subestaciones siguen en marcha.
Ver cada máquina.
Localice cada máquina en subestaciones primarias, secundarias y remotas.
Controlar quién accede a qué.
Mantenga el tráfico de oficina lejos del SCADA y de los sistemas de protección. Sin cambiar VLAN.
Acceder a cada máquina, con seguridad.
Técnicos de campo y proveedores entran con MFA. Cada sesión queda acotada y registrada.
Superar cada auditoría.
Cada conexión queda registrada. Exporte evidencias de auditoría cuando las necesite.

La pasarela es el primer servicio que despliega, no el último.
Proteja sus plantas hoy. Controle su digitalización mañana.
Access Gate pone la capacidad de cómputo en la red, junto a sus activos. Una vez instalada la pasarela, el mismo equipo aloja los servicios que integran el OT de forma segura: acceso remoto, pasarelas de protocolo, DNS y hora, historian, servidor de actualizaciones. Acelere su digitalización, sin perder el control.
Con la confianza de operadores de servicios públicos e infraestructura crítica.

telesillas protegidos bajo un control central, en terrenos de 850 m a 2.353 m de altitud.
Confiado por empresas líderes


“Nuestras subestaciones operan equipos de cuatro décadas diferentes. Trout nos dio segmentación y monitoreo en todos ellos sin una sola actualización de firmware ni instalación de agente.”
Responsable de Seguridad OT
Operaciones de Red Eléctrica · Proveedor Regional de Energía
Descargue la ficha técnica de Access Gate.
El producto en detalle: capacidades técnicas, modelo de despliegue en subestaciones y alineación con NIS2, NERC CIP e IEC 62443.
Qué incluye
Arquitectura de despliegue en subestaciones, protección OT sin instalar nada, segmentación IT/OT, documentación de cumplimiento NIS2 y NERC CIP.
Véalo en acción
Solicite una demo en directo. Vea cómo Access Gate se integra en su red sin alterar la operación de las subestaciones.
Preguntas frecuentes sobre seguridad de la red eléctrica.
agentes que instalar en RTU, relés o SCADA. Access Gate protege el OT de la red eléctrica desde la red.
Sí. El Access Gate funciona sin agentes: opera a nivel de red y no se instala ningún agente en RTU, relés ni otros dispositivos OT. Protege todo lo conectado a la red, independientemente de su antigüedad, firmware o sistema operativo. La operación de la red continúa sin interrupción.
No. El Access Gate se conecta a su red existente. Sin recableado, sin reconfiguración de sistemas de protección, sin cambios de IP. Las operaciones de red continúan normalmente durante el despliegue, sin ventanas de mantenimiento requeridas.
El Access Gate crea redes overlay cifradas en todas las subestaciones, primarias, secundarias y remotas. Las políticas se gestionan centralmente y se aplican de forma consistente en cada sitio, incluyendo instalaciones no tripuladas y monitoreadas remotamente.
El Access Gate soporta NIS2 (obligatorio para operadores de energía en la UE), NERC CIP (estándar de seguridad de red norteamericano) e IEC 62443 para seguridad industrial. Genera documentación lista para auditorías y proporciona enforcement continuo de controles.
Sí. El Access Gate opera completamente on-premise sin dependencia cloud. Todas las políticas, datos y gestión permanecen dentro de su red. Soporta entornos de subestaciones air-gapped y aislados donde la conectividad externa está restringida.
NERC CIP es el conjunto de estándares de Protección de Infraestructuras Críticas que los operadores del sistema eléctrico de gran escala deben cumplir, y abarca perímetros de seguridad electrónica, control de acceso, monitorización y acceso remoto de proveedores. Access Gate ayuda a aplicar y evidenciar estos controles a nivel de red: acceso basado en identidad a subestaciones y centros de control, registro de sesiones y monitorización de red INSM (CIP-015), desplegado on-premise sin tiempo de inactividad.
Profundice en la seguridad de la red eléctrica.

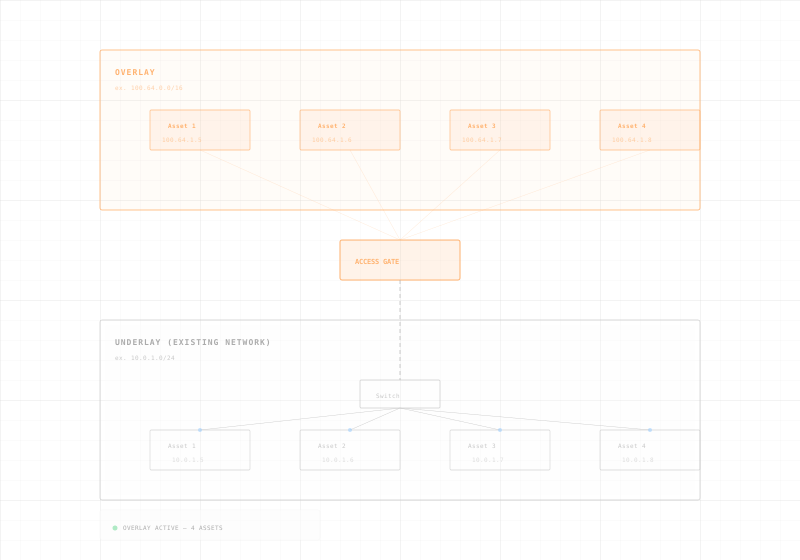

La pasarela es el primer servicio que despliega, no el último.
¿Puesta en marcha o endurecimiento de un sitio OT?
Arquitectura Zero Trust de referencia para agua, energía, gas. Acceso ligado a identidad, sesiones intermediadas, auditoría con integridad. Matriz NIS2 + ENS + IEC 62443.