
Elija el diseño que encaja con su planta.
Cinco formas probadas de conectar Access Gate, desde un solo switch en una planta hasta varias sedes. Cada una muestra el diagrama, los flujos de tráfico y lo que hay que configurar. En todas, la producción sigue funcionando.
Conectado junto a su red.
SencilloUn appliance por planta se conecta a un switch que ya tiene. Detecta cada máquina y controla quién accede a ellas desde el primer día. Nada cambia en sus máquinas y la producción sigue en marcha.
Ver arquitectura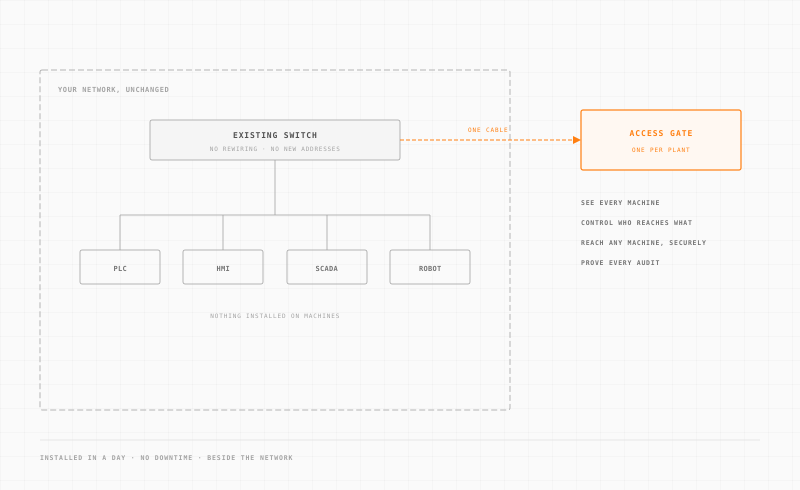
Una pasarela para toda la planta.
IntermedioUn solo Access Gate cubre las redes IT y OT de la planta. En línea, todo el tráfico de las máquinas pasa por él y transporta sus VLAN. O conéctelo junto a su firewall y su router, lo que cambia menos cosas.
Ver arquitectura
Acceso remoto para equipos y proveedores.
IntermedioTailscale lleva el enlace cifrado. Access Gate comprueba quién se conecta, pide MFA y limita cada sesión a una sola máquina. Cada sesión queda grabada para la auditoría.
Ver arquitectura
Dos capas de pasarela para IT y OT.
AvanzadoProteja IT y OT por separado, o céntrese solo en OT. Usted controla el tráfico que llega de fuera y el que circula entre máquinas.
Ver arquitectura
Varias plantas, las mismas reglas.
AvanzadoUn Access Gate por planta, unidos por túneles seguros. Las zonas protegidas se extienden de una planta a otra, sin controlador en la nube.
Ver arquitectura
Pensado para redes de planta reales.
Cada diseño respeta cómo funcionan las plantas. Sin paradas y nada que instalar en las máquinas. Usted elige el alcance: en línea para la máxima cobertura, o al lado de la red para cambiar lo mínimo.
Dos formas de conectarse.
En línea, el Access Gate transporta sus VLAN y trunks y actúa como pasarela de las máquinas. Así tiene el máximo control, incluso sin switches gestionables. Al lado de la red, funciona mediante rutas y DNS, sin cambiar las VLAN. Ambos modos tienen soporte completo.
Cada flujo está documentado.
Cada diseño muestra los flujos norte-sur (VPN entrante) y este-oeste (entre máquinas). Usted ve cómo circula el tráfico y dónde se controla.
Empiece en pequeño y luego crezca.
Empiece por OT y añada IT después. O empiece por una planta y añada más. Cada diseño se apoya en el anterior, así que no se desecha nada.
Listo para varias plantas.
El diseño multisede extiende las zonas protegidas por los enlaces WAN. Usted tiene una sola política y una sola vista de cada planta, sin nube central.
Pasos de configuración claros.
Cada diagrama indica los puntos clave: qué conectar, cómo enrutar el tráfico y qué políticas aplicar en el Access Gate.
Un appliance ejecuta los servicios de su planta.
El Access Gate es un appliance físico situado junto a las máquinas que protege. Además de la seguridad, ejecuta el acceso remoto, pasarelas de protocolo, DNS y hora, uso compartido de archivos, un historian, paneles y un servidor de actualizaciones.
Lo último de Trout Software.


¿Cuántos centros gestiona?
Cuente sus plantas y centros pequeños. Vea los Access Gate que necesita, el precio y el ROI frente a un proyecto de red.
La pasarela es el primer servicio que despliega, no el último.
Cada diseño está documentado paso a paso.
La documentación cubre la instalación, el enrutamiento y las reglas de acceso de cada diseño.