
Para los equipos centrales de IT y seguridad de empresas de agua y energía
Proteja cada sitio remoto desde una sola consola.Sin interrumpir la operación.
Por qué la IT central no ve sus instalaciones remotas
Cada instalación tiene su propia red, su propio operador y sus propios equipos de acceso remoto. La IT central no ve nada de eso, y protegerlas una a una es un proyecto que su equipo no puede asumir. Access Gate Fleet le da un único inventario, una única política y un único registro de auditoría para todas las instalaciones, sin paradas.
Un Hub en el sitio principal, una pequeña DMZ local en cada sitio remoto.
Cada Spoke es una pequeña DMZ en el sitio. Cada conexión a los PLC y al SCADA del sitio pasa por el Spoke, que comprueba quién se conecta y a qué. El Hub se instala en su planta de tratamiento o centro de control, y los Spokes se conectan al Hub por túneles seguros.
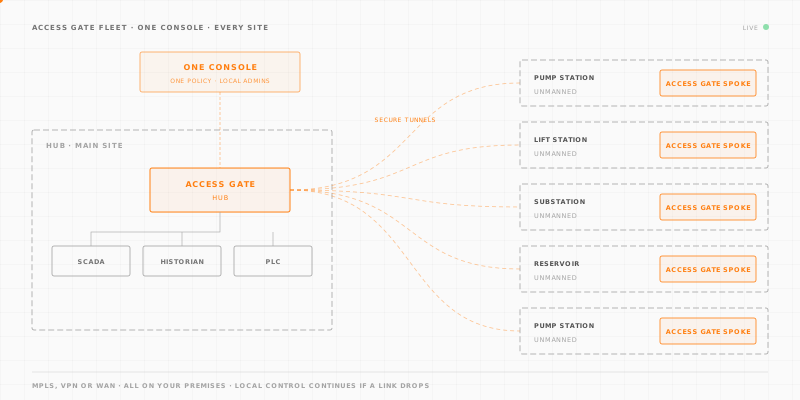
Un Spoke no es un firewall ni un túnel VPN. Un firewall filtra direcciones y un túnel transporta tráfico. Un Spoke decide qué persona llega a qué máquina, con MFA, y graba cada sesión.
Todo se queda en sus instalaciones, y cada Spoke funciona por su cuenta. Si cae el enlace de un sitio, el sitio sigue funcionando y el control local continúa.
Operadores que ya lo usan

55
remontes en una sola consola, sin equipo de seguridad
“Desplegar Zero-Trust en nuestro sitio, una estación de esquí, no era viable con nuestros recursos. Ahora operamos una arquitectura ZT con un control centralizado simple. Un cambio radical.”
100%
de los flujos laterales cubiertos en los nuevos sitios, sin paradas
Cada nueva red de calor es un sitio remoto que el operador apenas conoce. Access Gate Fleet conecta el sitio con la IT del operador a través de una DMZ local y aplica los requisitos de NIS2 a cada conexión.
Calcule el precio de Access Gate Fleet para sus instalaciones.
Cada precio incluye el hardware, el software, las actualizaciones y el soporte.

Paquete base: 1 Hub + 3 Spokes
21.800 € al año
1 Access Gate Hub y 3 Access Gate Spoke, para sus 4 primeros sitios.

Cada Spoke adicional
1995 € al año
Un Access Gate Spoke más para un sitio más, hardware incluido.
Empiece por el Hub y añada los Spokes.
Cada Access Gate se conecta junto a la red que ya opera. Usted conserva sus VLAN, sus direcciones IP y su SCADA, y el tratamiento y el bombeo siguen en marcha.
Instale el Hub en el sitio principal.
El Access Gate Hub se conecta junto a la red de la planta. Una ruta en el router existente envía el tráfico a través del Hub.
Añada un Spoke en cada sitio remoto.
Cada Access Gate Spoke se conecta igual y abre un túnel seguro hacia el Hub.
Añada sitios cuando crezca su red.
Una nueva estación de bombeo o un sitio recién incorporado añade un Spoke a la misma consola y a la misma política.
Preguntas sobre Access Gate Fleet.
sitios cubre el paquete base: un Hub y tres Spokes. Cada sitio adicional añade un Spoke.
Access Gate Fleet protege cada sitio de un operador de agua, saneamiento o energía desde una sola consola. El sitio principal recibe un Access Gate Hub. Cada sitio remoto, como una estación de bombeo, una estación de elevación o un depósito, recibe un Access Gate Spoke. Cada Spoke es una pequeña DMZ en el sitio: cada conexión a los equipos del sitio pasa por el Spoke, con MFA, y queda registrada. Usted define una política y ve cada sitio y cada sesión en un solo lugar.
No. Consérvelos. Coloque cada equipo detrás del Access Gate Spoke de la instalación: solo llegará a las máquinas que usted permita, y cada una de sus conexiones queda registrada con el resto de la instalación. La IT central ve todos los accesos remotos, incluidos los de los proveedores.
Sí. Las instalaciones remotas suelen reutilizar las mismas direcciones, por ejemplo 192.168.1.0/24. Access Gate da a cada máquina protegida una dirección gemela y traduce entre ambas con NAT, así la IT central llega a cada instalación sin renumerar ninguna red.
No. Un firewall filtra el tráfico por dirección y puerto, y un túnel VPN o MPLS transporta el tráfico entre sitios. Un Spoke es una pequeña DMZ en el sitio. El Spoke comprueba quién se conecta, deja que cada persona llegue solo a las máquinas y protocolos que necesita, y graba cada sesión. El Spoke funciona junto a su firewall y sus enlaces WAN.
El paquete base cuesta 21.800 € al año y cubre 4 sitios: 1 Hub y 3 Spokes. Cada Spoke adicional cuesta 1995 € al año. Una flota de 10 sitios, un Hub y 9 Spokes, cuesta 33.770 € al año. Los precios incluyen el hardware, el software, las actualizaciones y el soporte.
Sí. Cada Spoke aplica la misma política que el resto de la flota, sin nadie en el sitio. Los operadores y los contratistas entran con MFA y solo llegan a los equipos que necesitan. Cada sesión queda registrada.
No. La consola, la política y los registros se quedan en sus instalaciones. El Hub y los Spokes se conectan directamente por túneles seguros, sobre MPLS, VPN por internet o líneas WAN dedicadas.
El sitio sigue funcionando con su propio Spoke, así que el control local continúa. El acceso entre sitios se pausa y se reanuda solo cuando vuelve el enlace.
No. Cada Access Gate se conecta junto a la red existente, y usted conserva sus VLAN y sus direcciones IP. Una ruta en el router existente envía el tráfico a través de Access Gate, y el tratamiento y el bombeo siguen en marcha.
El agua potable, las aguas residuales y la energía son sectores incluidos en la directiva NIS2. Access Gate Fleet controla quién accede a cada máquina y registra cada conexión en cada instalación, así que puede exportar las evidencias que le pidan en una auditoría o inspección.
Proteja todas sus instalaciones existentes, desde una sola consola.
Díganos cuántas instalaciones tiene. Dimensionamos la flota con usted y le enviamos el presupuesto.