
Access Gate asigna a cada máquina una dirección gemela junto a su dirección real. Las personas y los sistemas acceden a la máquina a través de su dirección gemela, de modo que el tráfico pasa por Access Gate. La máquina conserva su dirección real y nada cambia en ella ni en la red.
Direcciones gemelas en términos simples
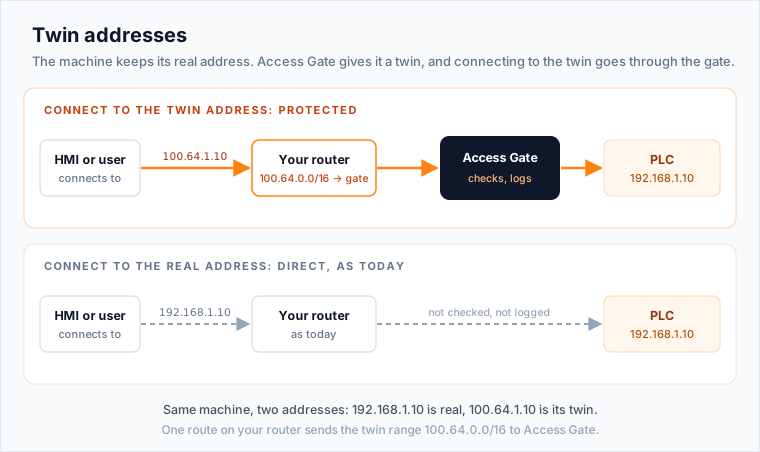
- La red real permanece tal como está. Las máquinas conservan sus direcciones, VLANs, switches y firewalls.
- Access Gate añade un segundo conjunto de direcciones, las direcciones gemelas, normalmente en
100.64.0.0/16. Cada máquina protegida recibe una. - El tráfico enviado a una dirección gemela pasa primero por Access Gate. Access Gate verifica quién solicita el acceso, registra la sesión y solo entonces lo reenvía a la dirección real de la máquina.
Una ruta en el router indica que las direcciones gemelas se encuentran detrás de Access Gate. En la guía de inicio rápido, esa es la ruta de 100.64.0.0/16 a 100.65.0.6.
El nombre técnico de esto es red superpuesta (overlay network): una red lógica sobre la red existente, denominada red subyacente (underlay). Solo el tráfico que se desea proteger utiliza la red superpuesta.
| Red real (underlay) | Direcciones gemelas (overlay) | |
|---|---|---|
| Qué es | La red de planta u oficina existente | Direcciones gestionadas por Access Gate |
| Direcciones | Las máquinas conservan las suyas | Un rango separado, normalmente 100.64.0.0/16 |
| Cambios | Ninguno: switches, VLANs y firewalls permanecen igual | Se añaden junto a la red, sin recableado |
| Qué las usa | Todo el tráfico existente | Solo el acceso que se protege |
| Quién es de confianza | Cualquiera en el mismo segmento | Solo las personas y sistemas autorizados en un enclave, verificados por Access Gate |
Las máquinas permanecen donde están. El control de acceso opera sobre las direcciones gemelas.
Cómo funciona el enrutamiento superpuesto (Overlay Routing)
Cada comunicación protegida tiene dos tramos: uno en la red superpuesta y otro en la red subyacente. Access Gate traduce entre ambos. En cada sesión, uno de los tramos siempre permanece en la red existente, razón por la cual los activos nunca necesitan ser reasignados de IP ni reubicados.
- Entrada (cliente → activo). El cliente envía un paquete con origen = su propia IP de underlay y destino = la IP de overlay del activo. Las rutas de la red existente dirigen el tráfico destinado al overlay hacia Access Gate.
- NAT en la puerta de enlace. Access Gate termina la conexión, aplica la política y abre una nueva sesión hacia la IP de underlay del activo. El origen de esta nueva sesión es la propia IP de underlay de Access Gate (un NAT). El activo nunca ve la dirección de overlay; desde su perspectiva, el tráfico proviene de otro dispositivo del underlay.
- Salida (activo → cliente). El activo responde a la IP de underlay de Access Gate. Access Gate mapea la respuesta de vuelta a la sesión de overlay original y la devuelve al cliente con origen = la IP de overlay, destino = la IP de underlay del cliente.
El tramo del lado del activo siempre está en el underlay. El overlay solo existe entre el cliente y Access Gate. Esta propiedad permite a Access Gate añadir control de acceso basado en identidad frente a activos heredados sin modificar su direccionamiento ni la topología del underlay.
La forma recomendada de enviar tráfico al Secure Twin es mediante una sola ruta en el router o switch existente. La ruta puede ser basada en origen, coincidiendo con el tráfico de una subred, o basada en destino, coincidiendo con las máquinas. Nada cambia en las máquinas y eliminar esa línea es suficiente para revertir el cambio. Twin DNS y Twin IPs son alternativas cuando se desea mover una sola máquina o no es posible añadir una ruta. Consulte Cómo elegir la conexión de sus máquinas.
Por qué Access Gate usa una red superpuesta
Los enfoques de seguridad tradicionales se basan en dispositivos en línea, segmentación por VLAN o VPNs planas. Estos enfoques introducen riesgos en entornos operativos.
El networking superpuesto evita esos problemas:
- Sin riesgo en línea (modelo adyacente)
- En el modelo adyacente, Access Gate no se sitúa en la ruta física del tráfico
- Sin punto único de fallo
- El tráfico de producción continúa aunque Access Gate esté fuera de línea
- Sin rediseño de red
- Sin cambios de VLAN
- Sin reasignación de IPs
- Sin reconfiguración de switches o routers más allá del enrutamiento hacia Access Gate
- Control de acceso
- Los clientes nunca se conectan directamente a los activos
- Todo el acceso protegido fluye a través del proxy de Access Gate
- La autenticación, la autorización y el registro se aplican de forma centralizada
Este enfoque superpuesto resulta especialmente adecuado cuando ya existe una red en producción con configuraciones heredadas difíciles de modificar.
Qué habilita la red superpuesta
El networking superpuesto permite a Access Gate aplicar:
- Acceso basado en identidad (quién puede acceder a qué)
- Permisos acotados en el tiempo y por tarea
- Proxy con conocimiento de protocolo (HTTP, RDP, SSH, SMB, protocolos industriales)
- Registro completo de sesiones y trazabilidad
- Aislamiento o revocación rápidos sin tocar la red
Todo ello sin modificar la estructura física de la red.
Dado que el stack de Access Gate es una VM de su propiedad sobre hardware x86, su seguridad no depende de ningún appliance fijo. Esto significa que el mismo host que gestiona el overlay también puede ejecutar servicios seguros que integran OT: acceso remoto, pasarelas de protocolo, DNS y tiempo, intercambio de archivos, un historian o un servidor de actualizaciones. El overlay se convierte en la puerta de entrada controlada no solo hacia los activos heredados, sino también hacia los servicios alojados junto a ellos.
Networking superpuesto frente a VLANs + Firewall
| Dimensión | Segmentación por VLAN | Networking superpuesto |
|---|---|---|
| Cambios en la red | Requiere rediseño | Cambios mínimos |
| Modelo de confianza | Límites estáticos | Políticas basadas en identidad |
| Auditabilidad | Difícil de auditar | Registro completo de accesos |
| Idoneidad para OT | Arriesgado | Muy adecuado |
El networking superpuesto desplaza la seguridad de la topología de red hacia la política y la identidad.
Conclusión clave
El networking superpuesto permite añadir seguridad, control y cumplimiento normativo sobre redes IT y OT existentes sin interrumpir las operaciones.
Es la base que permite a Access Gate ser:
- No intrusivo
- Sin agentes
- Seguro para producción
- Alineado con los principios de NIS2, CMMC y Zero Trust