
Access Gate IDMZ
Integre una DMZ industrial completa en su red, sin paradas.
- Visibilidad
- Bastión
- PAM
- Autenticación
- Bastionado de protocolos
- Grabación de sesiones
- Registro de eventos
Por qué las plantas necesitan una DMZ industrial
Una DMZ industrial suele exigir dos firewalls, servidores de salto y proxies. Meses de obra en la red, caros de operar y difíciles de mantener. Access Gate IDMZ los sustituye por un solo appliance, desplegado en un día.
Un appliance en el nivel 3.5, junto a su red.
Access Gate IDMZ complementa su firewall.
Conecte Access Gate junto a la red.
Access Gate se conecta a su switch de núcleo. No se instala nada en PLC, HMI ni estaciones de ingeniería, y el tráfico sigue su camino actual.
Pase las líneas detrás de Access Gate, una a una o en bloque.
Una ruta en su router o switch envía el tráfico de una línea a través de la pasarela. Si retira la ruta, la línea vuelve a su estado original.
Controle cada paso.
Usuarios y proveedores pasan MFA en el proxy y solo alcanzan las máquinas y protocolos que usted autoriza. Modbus y DNP3 se filtran comando a comando, y cada sesión queda en un registro a prueba de manipulaciones.
Access Gate IDMZ ofrece los servicios de una DMZ en un solo sistema.
Access Gate IDMZ sustituye la pila de firewalls, jump servers y pasarelas por un solo sistema, como appliance o como máquina virtual. Conecte Access Gate junto a su red y su propio equipo de IT tendrá la DMZ industrial funcionando en un día.
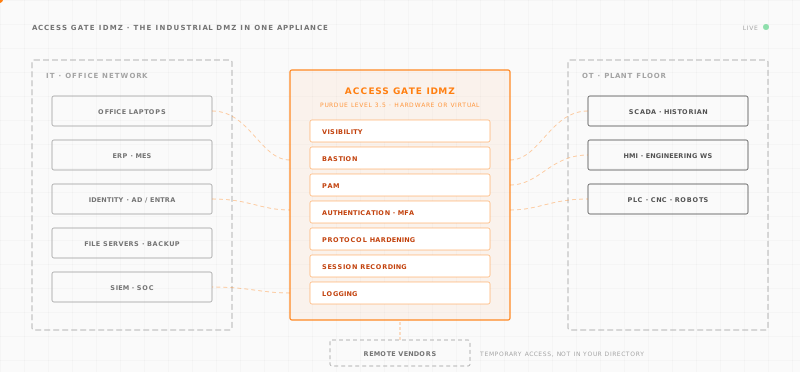
Access Gate IDMZ funciona con el firewall y los switches que ya opera.
Mantenga su firewall Fortinet, Cisco Meraki o Palo Alto como perímetro. Access Gate se ocupa de la parte OT: el acceso por máquina, las sesiones de los proveedores y las evidencias de auditoría.
El cambio en el firewall es mínimo, una o dos rutas. Cada guía de la derecha detalla los pasos.


· Ya lo usan

55
remontes en una sola consola, sin equipo de seguridad
“Desplegar Zero-Trust en nuestro sitio, una estación de esquí, no era viable con nuestros recursos. Ahora operamos una arquitectura ZT con un control centralizado simple. Un cambio radical.”

5
protocolos OT validados, sin cambios en la red
“Working with Trout, we validated Access Gate as a reference implementation of overlay security for brownfield OT. It added identity-based access, segmentation and audit evidence to a representative plant network without touching the underlay.”

4 h
por entorno restringido, de la instalación a las reglas aplicadas
“Llevamos más de un año utilizando las soluciones de Trout para la homologación de entornos. Las soluciones son estables e innovadoras.”

100 %
de los flujos de datos CUI protegidos, para CMMC nivel 2
“Trout ha sido excepcional en todos los aspectos, desde la calidad del producto hasta la capacidad de respuesta del equipo. Han sido un verdadero socio para alcanzar nuestros objetivos CMMC.”
Elija el Access Gate IDMZ adecuado para su planta.
Cada precio incluye hardware, software, actualizaciones y soporte.

Pequeño
Access Gate Essential
5030 € por planta y año
Ideal para una instalación pequeña: una línea remota, una subestación o una estación de bombeo.
- Formato
- 1/2U, sin ventilador
- Capacidad
- Hasta 200 activos
- Instalación
- Llega configurado, se conecta al switch existente
- Datos
- Se quedan en el sitio

Grande
Access Gate Performance
9840 € por planta y año
Ideal para una planta principal o una instalación con mucho tráfico.
- Formato
- Rack 1U, clase servidor
- Capacidad
- Hasta 1.000 activos
- Funcionamiento
- En continuo, en armario de planta
- Datos
- Se quedan en el sitio

Virtual
Por núcleo Contacte con ventas
Ideal para una instalación que ya tiene un hipervisor entre IT y OT.
- Hardware
- Su hipervisor
- Capacidad
- Dimensionada con usted
- Datos
- Se quedan en el sitio
Preguntas sobre Access Gate IDMZ.
El único cambio de red es una ruta en su router actual. Access Gate filtra en la frontera y sus VLAN y su cableado se quedan como están.
Una DMZ industrial, también llamada IDMZ o DMZ OT, es la zona intermedia entre la red IT corporativa y la red OT. Se sitúa en el nivel 3.5 del modelo Purdue. Solo la cruzan unos pocos flujos conocidos, como los datos del histórico, los parches y el acceso remoto. Cada flujo pasa por un servicio de la DMZ. Ningún tráfico pasa directamente de IT a la red de control. IEC 62443 la trata como un conducto entre zonas. Access Gate reúne las funciones de una DMZ industrial en un solo appliance.
Empiece por una DMZ industrial entre la red de oficina y la planta, para que nada llegue directamente a las máquinas. Después dé a cada persona un acceso nominativo con MFA, limite las sesiones de proveedores a una máquina y registre cada conexión. Access Gate hace todo esto en un solo appliance que se conecta a su red existente, y usted puede tenerlo en marcha en un día.
Usted conecta esos equipos a través de una DMZ industrial, para que IT y OT nunca se comuniquen directamente. Cada flujo pasa por la DMZ, que lo autentica y lo registra. Con Access Gate, la DMZ es un solo appliance junto a su red existente. Una ruta envía el tráfico de una máquina a través de él.
Una DMZ industrial clásica se construye con muchas piezas. Necesita dos firewalls, o un firewall de tres patas, con nuevas VLAN y direcciones IP. Se añade una VPN y un jump server para el acceso remoto, un directorio con MFA y una pasarela de protocolos por aplicación. Los logs acaban repartidos en todos ellos. Access Gate hace el mismo trabajo en un solo appliance. Filtra cada flujo entre zonas y da el acceso remoto a través de su bastión. Pide MFA antes de que el tráfico llegue a una máquina. Su proxy inspecciona los protocolos industriales, y un único registro a prueba de manipulaciones guarda cada paso. Su firewall IT sigue siendo el perímetro.
Sí. Su firewall Fortinet, Meraki o Palo Alto sigue siendo el perímetro entre la empresa e Internet y entre las sedes IT. Access Gate se sitúa a su lado y se encarga del trabajo OT: acceso por máquina, sesiones de proveedores, protocolos industriales y evidencias de auditoría. En un FortiGate el cambio es una ruta, una política de firewall y una policy route.
No. Access Gate se conecta junto a su red existente. Una ruta en su router actual envía el tráfico de una línea a través de Access Gate. Sus VLAN y su cableado se quedan como están. La producción sigue en marcha mientras usted implanta las fronteras entre zonas.
Access Gate aplica el modelo de zonas y conductos de IEC 62443. También aporta la segmentación, el control de acceso y el registro que exige el artículo 21 de NIS2. Cada sesión entre zonas está ligada a un usuario identificado y queda guardada en un registro encadenado por hash, donde cualquier cambio se puede detectar. Usted reúne evidencias de auditoría desde la primera sesión.
Pequeño (Access Gate Essential) cubre hasta 200 activos: una línea remota, una subestación o una estación de bombeo. Grande (Access Gate Performance) cubre hasta 1.000 activos: una planta principal o una instalación con mucho tráfico. Virtual se ejecuta en su propio hipervisor y se dimensiona con nuestro equipo comercial.
Integre su DMZ industrial, sin paradas.
Cuéntenos cómo es su sitio. Dimensionamos Access Gate IDMZ con usted y le enviamos el presupuesto.