
Choisissez le schéma adapté à votre usine.
Cinq façons éprouvées de connecter Access Gate, d'un seul switch dans une usine à plusieurs sites. Chacune montre le schéma, les flux de trafic et ce qu'il faut configurer. Dans tous les cas, la production continue.
Branché à côté de votre réseau.
SimpleUne appliance par usine se branche sur un switch que vous avez déjà. Elle repère chaque machine et contrôle qui y accède dès le premier jour. Rien ne change sur vos machines, et la production continue.
Voir l'architecture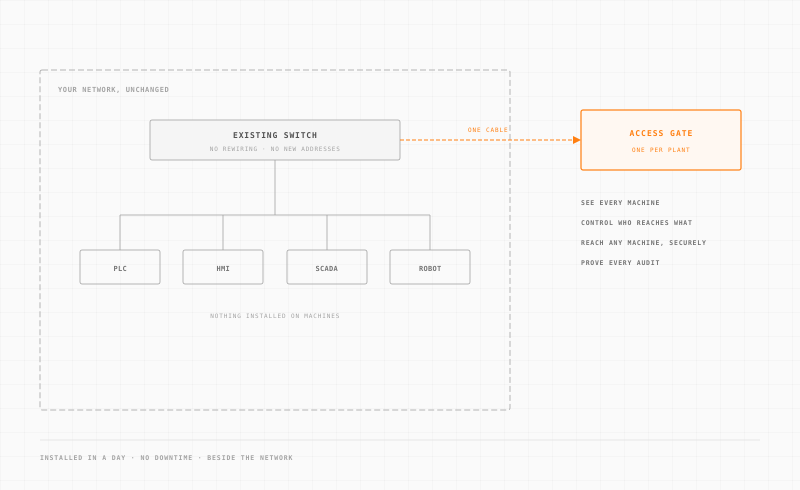
Une passerelle pour toute l'usine.
IntermédiaireUn seul Access Gate couvre les réseaux IT et OT de l'usine. En ligne, tout le trafic des machines passe par lui et il porte vos VLAN. Ou branchez-le à côté de votre pare-feu et de votre routeur, ce qui change moins de choses.
Voir l'architecture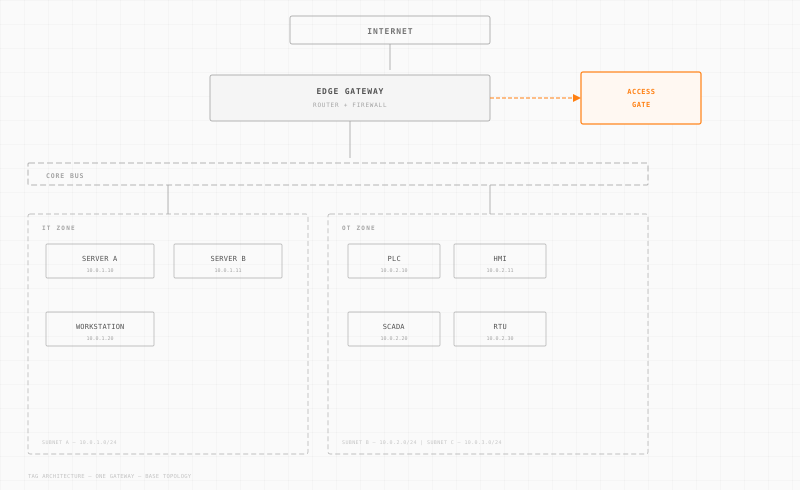
Accès distant pour équipes et prestataires.
IntermédiaireTailscale assure le lien chiffré. Access Gate vérifie qui se connecte, demande le MFA et limite chaque session à une seule machine. Chaque session est enregistrée pour l'audit.
Voir l'architecture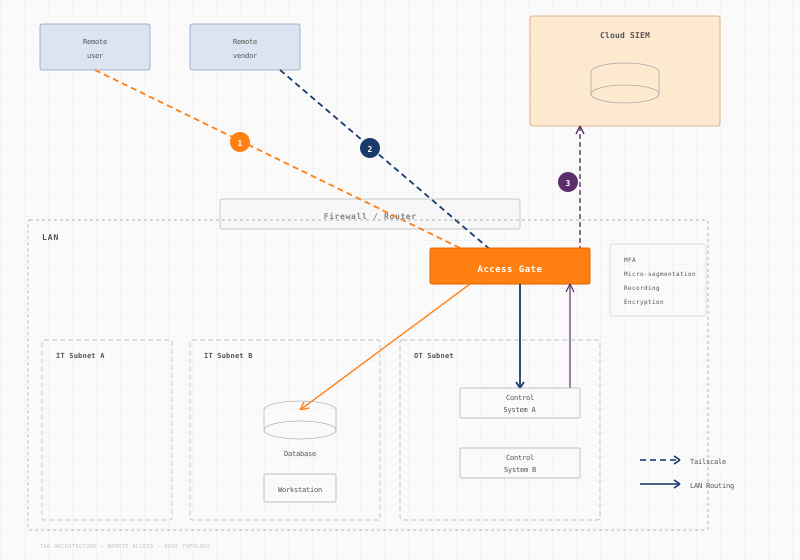
Deux couches de passerelle pour l'IT et l'OT.
AvancéProtégez l'IT et l'OT séparément, ou concentrez-vous sur l'OT seul. Vous contrôlez le trafic qui arrive de l'extérieur et celui qui circule entre les machines.
Voir l'architecture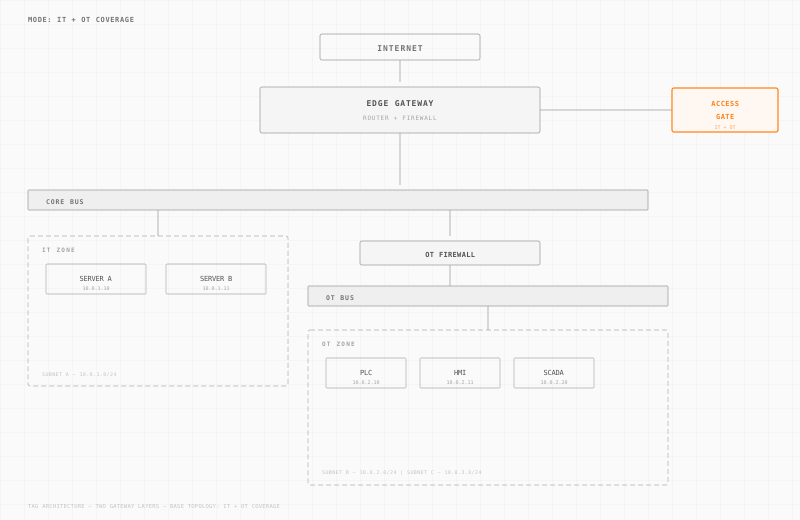
Plusieurs usines, des règles communes.
AvancéUn Access Gate par usine, reliés par des tunnels sécurisés. Les zones protégées s'étendent d'une usine à l'autre, sans contrôleur cloud.
Voir l'architecture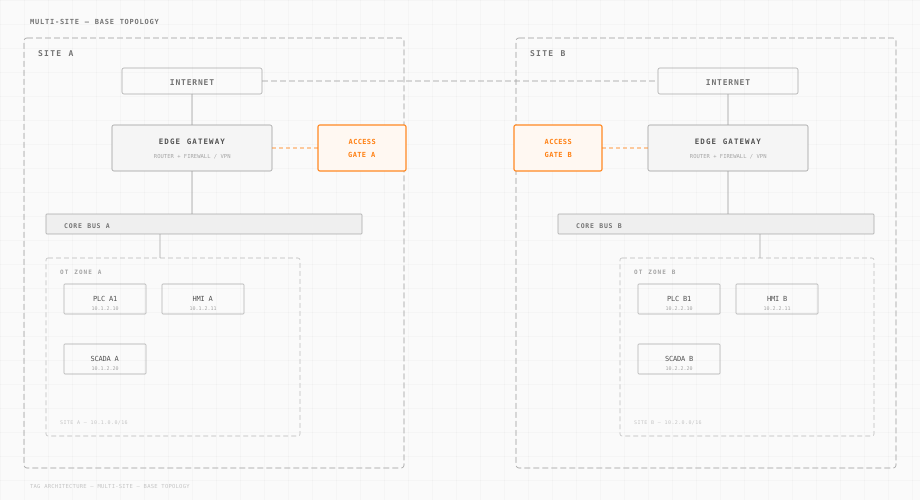
Conçu pour de vrais réseaux d'usine.
Chaque conception respecte le fonctionnement des usines. Aucun arrêt, rien à installer sur les machines. Vous choisissez l'empreinte : en ligne pour la couverture la plus large, ou à côté du réseau pour changer le moins possible.
Deux façons de se connecter.
En ligne, l'Access Gate porte vos VLAN et vos trunks et sert de passerelle aux machines. C'est le contrôle le plus complet, même sans switchs administrables. À côté du réseau, il passe par les routes et le DNS, sans changer les VLAN. Les deux modes sont pleinement pris en charge.
Chaque flux est cartographié.
Chaque conception montre les flux nord-sud (VPN entrant) et est-ouest (entre machines). Vous voyez comment circule le trafic et où il est contrôlé.
Commencez petit, puis étendez.
Commencez par l'OT et ajoutez l'IT plus tard. Ou commencez par une usine et ajoutez-en d'autres. Chaque conception s'appuie sur la précédente, rien n'est jeté.
Prêt pour plusieurs usines.
La conception multi-sites étend les zones protégées sur les liaisons WAN. Vous avez une seule politique et une seule vue de chaque usine, sans cloud central.
Des étapes de configuration claires.
Chaque schéma liste les points clés : quoi brancher, comment router le trafic et quelles politiques appliquer sur l'Access Gate.
Une appliance fait tourner vos services d'usine.
L'Access Gate est une appliance physique placée près des machines qu'elle protège. En plus de la sécurité, elle héberge l'accès distant, les passerelles de protocole, le DNS et l'heure, le partage de fichiers, un historian, des tableaux de bord et un serveur de mises à jour.
Les dernières nouvelles de Trout Software.


Combien de sites exploitez-vous ?
Comptez vos usines et vos petits sites. Voyez les Access Gate nécessaires, le prix et le ROI face à un projet réseau.
L’Access Gate est le premier service que vous déployez, pas le dernier.
Chaque conception est documentée pas à pas.
La documentation couvre l'installation, le routage et les règles d'accès de chaque conception.