
Sécurisez chaque usine avec une seule politique.
Un Access Gate par usine, reliés par des tunnels sécurisés. Les zones protégées s'étendent d'une usine à l'autre. Vous avez une seule politique, une seule vue et une seule trace d'audit pour toutes vos usines.
Comment fonctionne cette conception.
Chaque usine a son propre Access Gate. Les usines se relient par des liaisons WAN ou des tunnels site à site. Des tunnels sécurisés entre Access Gates permettent aux enclaves de franchir les limites des usines. Personnes et machines atteignent les ressources d'autres usines avec les mêmes règles, sans contrôleur cloud central.
Un Access Gate par usine.
Le site A et le site B ont chacun leur Access Gate. Le trafic local est contrôlé localement, sans latence ajoutée par un routage entre sites.
Des tunnels entre usines.
Les Access Gates établissent entre eux des tunnels sécurisés sur le WAN ou un VPN. Les enclaves s'étendent alors d'une usine à l'autre.
Aucune dépendance au cloud.
Politiques, données et administration restent sur site. Les usines fonctionnent seules et se connectent au besoin.
Un bastion local dans chaque usine.
Chaque Access Gate joue le rôle de bastion local. Il masque et protège les équipements locaux quand les usines se connectent entre elles.
Deux usines reliées par un lien sécurisé.
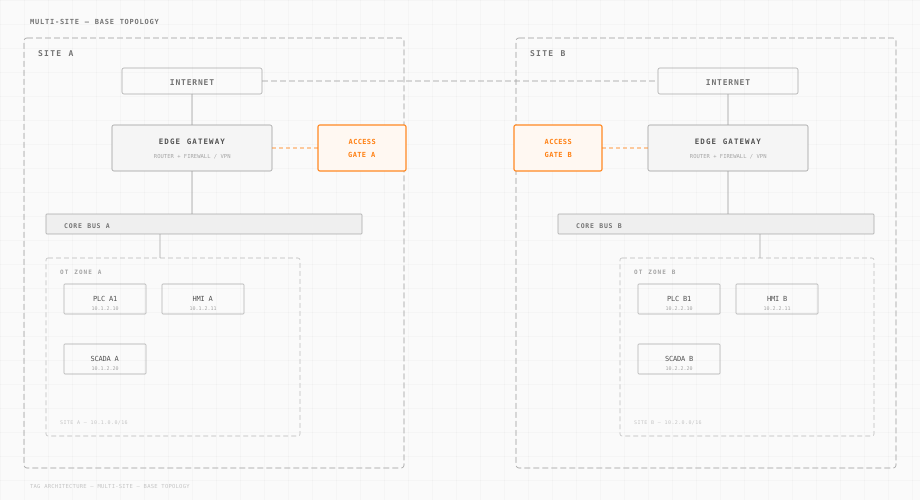
La topologie de base montre le site A et le site B reliés par un WAN. Chaque site a son routeur, sa liaison WAN et sa passerelle. Chaque Access Gate se connecte localement et établit un tunnel sécurisé vers l'autre site.
Un déploiement local sur chaque site.
Chaque site reçoit un Access Gate, en ligne pour porter les VLAN locaux ou à côté de la passerelle locale. Il héberge aussi des services locaux comme le DNS et l'heure, un historian et un serveur de mises à jour. Le site A et le site B fonctionnent chacun de leur côté.
Une liaison WAN entre sites.
Les sites se relient par le WAN. Les Access Gates établissent des tunnels sécurisés entre eux sur cette liaison.
Les enclaves couvrent plusieurs sites.
Les enclaves définies sur le site A s'étendent au site B par le tunnel. Les machines des deux sites peuvent rejoindre la même enclave.
Chaque site s'adapte à son réseau.
Le site A peut se connecter à l'Edge Gateway et le site B à la passerelle OT. Chaque site est configuré selon son réseau local.
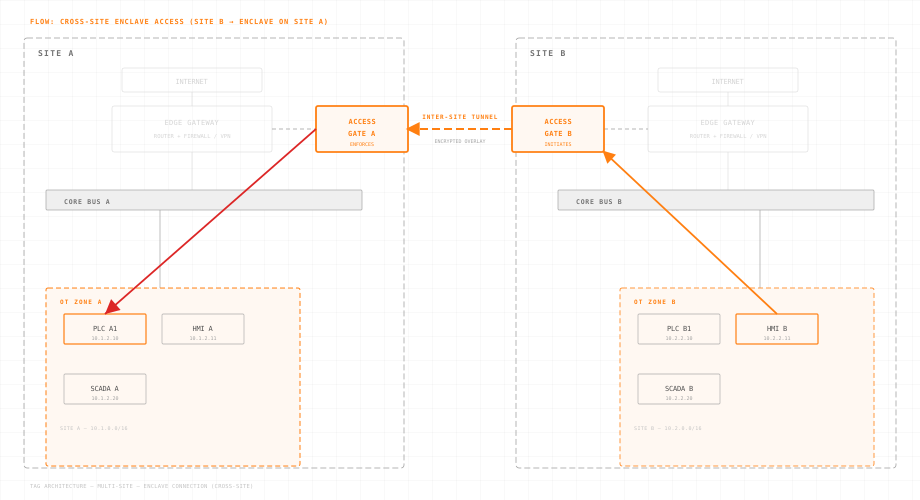
Atteindre une machine d'une autre usine.
Ce schéma montre un utilisateur du site B qui atteint une ressource du site A par le tunnel. Les deux Access Gates établissent la session. Les deux extrémités vérifient l'identité et appliquent les règles.
Un accès entre sites.
Un utilisateur ou une machine du site B peut atteindre une ressource protégée du site A. L'enclave partagée transporte le trafic de surcouche entre les Access Gates.
La mise en place du tunnel.
Les Access Gates négocient un tunnel sécurisé entre sites. La configuration de chaque site détermine s'il se connecte à l'Edge Gateway ou à la passerelle OT.
Les enclaves ne dépendent pas d'un site.
Une enclave CUI ou une zone de protection OT définie sur un site peut inclure des machines d'autres sites.
Les mêmes règles partout.
Les règles d'accès suivent l'enclave, quel que soit le bâtiment. La même authentification et les mêmes droits s'appliquent sur chaque site.
Téléchargez l'architecture multi-sites.
Recevez les deux schémas en un seul pack pour votre équipe : topologie de base et connexion des enclaves.
Une passerelle.
Commencez par une usine. Branchez un Access Gate sur votre réseau existant et ajoutez d'autres usines plus tard.
Deux couches de passerelle.
Besoin d'un contrôle séparé pour l'IT et l'OT avant d'ajouter des usines ? Une seule appliance couvre les deux domaines.
Multi-Site Architecture.
Multi-Site Architecture: Video Walkthrough
See how Access Gates create encrypted overlay networks across distributed sites (substations, factories, and remote facilities) with centralized policy management.
Request a DemoCombien de sites exploitez-vous ?
Comptez vos usines et vos petits sites. Voyez les Access Gate nécessaires, le prix et le ROI face à un projet réseau.
Questions sur la conception multi-sites.
sites pris en charge. Chaque nouveau site ajoute un Access Gate, sans contrôleur central.
Non. Chaque site fonctionne avec son propre Access Gate. Si la liaison WAN tombe, le contrôle local continue. L'accès entre sites s'interrompt pendant la panne et reprend seul quand la liaison revient.
La conception s'étend à de nombreux sites. Chaque site ajoute un Access Gate. Les enclaves peuvent couvrir n'importe quelle combinaison de sites connectés, sans hub central ni contrôleur cloud.
Toute liaison IP standard convient : MPLS, VPN sur Internet ou lignes WAN dédiées. L'Access Gate établit des tunnels chiffrés quelle que soit la technologie WAN sous-jacente.
Oui. Chaque site configure son Access Gate de son côté. Le site A peut se connecter au bus central et le site B au bus OT. Le tunnel entre eux gère la différence.