
Accédez à chaque machine, en sécurité,
avec Tailscale et Access Gate.
Équipes et prestataires accèdent aux machines IT et OT sans VPN ouvert sur tout le réseau. Tailscale assure le tunnel chiffré. Access Gate vérifie l'identité, limite chaque session à une machine et l'enregistre pour l'audit.
Comment fonctionne cette conception.
L'accès distant est l'un des services hébergés par l'Access Gate. Ici, il s'associe à Tailscale pour donner un accès privilégié à l'IT et à l'OT. Tailscale fournit une surcouche WireGuard avec des tunnels chiffrés de pair à pair, sans configuration lien par lien. Access Gate ajoute le contrôle d'identité, le brokering des sessions privilégiées, la visibilité sur les machines OT et une trace d'audit centrale. La même appliance héberge aussi les passerelles de protocole, le DNS et l'heure, un historian et un serveur de mises à jour.
Un lien chiffré avec Tailscale.
Tailscale fournit le lien chiffré avec des tunnels WireGuard, à la place d'un concentrateur VPN classique. Il s'intègre à Access Gate par son API.
Le MFA, puis une session relayée.
Access Gate affiche une page MFA pour chaque session et relaie la connexion. Les utilisateurs n'ont jamais d'accès réseau direct aux machines.
Un accès par utilisateur et par machine.
Les enclaves Access Gate segmentent l'accès au LAN par utilisateur, par ressource et par protocole. Personne ne voit un réseau à plat.
Une trace d'audit complète.
Chaque session distante est enregistrée et journalisée. Access Gate envoie les événements, anomalies et alertes de session à votre SIEM.
Trois flux d'accès distant.
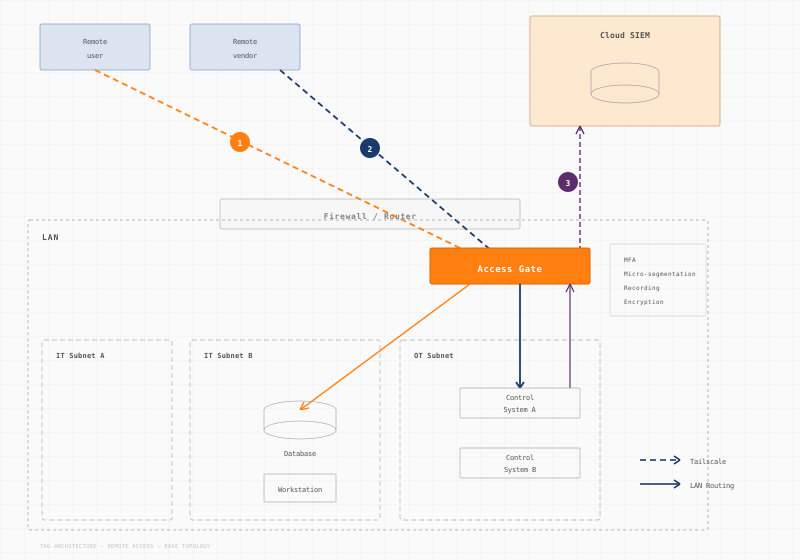
Le schéma montre trois flux. Les utilisateurs distants entrent par le pare-feu ou le routeur. Les prestataires se connectent par Tailscale directement à l'Access Gate. Les logs partent vers un SIEM cloud. L'Access Gate est dans le LAN et relaie chaque session vers les sous-réseaux IT et OT.
(1) Un utilisateur distant accède à une base de données.
• L'utilisateur distant ouvre le client Tailscale, tunnel établi vers Access Gate • Connexion routée vers le proxy Access Gate • Page MFA présentée, l'utilisateur s'authentifie • Session étendue vers la base de données, aucun accès réseau direct • Session enregistrée et journalisée
(2) Un prestataire accède à un système de contrôle.
• Le fournisseur distant ouvre le client Tailscale, tunnel établi vers Access Gate • Access Gate applique les ACL, présente la page MFA + écran VDI • Le fournisseur s'authentifie • Session étendue au système de contrôle uniquement • Session enregistrée et journalisée dans l'audit Access Gate
(3) Les logs partent vers un SIEM cloud.
• Flux optionnel de logs ICS vers Access Gate • Access Gate traite les logs proxy au format rsyslog • Access Gate établit un tunnel vers le Cloud SIEM et transfère les logs
Comment cela couvre vos exigences d'audit.
Les principales exigences pour l'accès distant, et comment Access Gate et Tailscale répondent à chacune.
| Exigence | Comment Access Gate + Tailscale y répond | |
|---|---|---|
| Authentification multi-facteurs sur les sessions distantes | Auth device Tailscale et page splash Access Gate pour l'authentification multi-facteurs | ✓ |
| Contrôle d'accès par rôle et le moindre privilège | Matrice de permissions Access Gate : règles par utilisateur, par ressource, par protocole | ✓ |
| Gestion des accès privilégiés (PAM) identifiés et proxifiés | Sessions privilégiées proxifiées via Access Gate ; aucun accès réseau direct aux endpoints OT | ✓ |
| Enregistrement de sessions et piste d'audit | Access Gate journalise les événements de session ; transférés au SIEM | ✓ |
| Accès distant chiffré (protection en transit) | WireGuard (Tailscale) fournit le chiffrement de bout en bout | ✓ |
| Micro-segmentation | Le modèle d'enclave Access Gate segmente l'accès LAN | ✓ |
| Surveillance et alertes sur les événements d'accès distant | Access Gate transmet les événements d'auth, anomalies et alertes de session au SIEM | ✓ |
| Inventaire continu des connexions | Access Gate journalise chaque session d'accès distant | ✓ |
Téléchargez l'architecture d'accès distant.
Recevez le schéma d'architecture et la checklist des exigences en un seul pack.
Une passerelle.
Vous voulez démarrer plus simplement ? Un seul Access Gate couvre l'IT et l'OT, et votre périmètre ne change pas.
Deux couches de passerelle.
Besoin de zones de contrôle séparées pour l'IT et l'OT ? La conception à deux couches ajoute une seconde couche de protection.
Questions sur l'accès distant sécurisé.
machine par session. Tailscale ou votre VPN actuel transporte le trafic, et Access Gate limite chaque session à une seule machine autorisée.
Non. Access Gate fonctionne avec le VPN que vous utilisez déjà. Cette conception utilise Tailscale comme lien chiffré, et Tailscale peut tourner à côté de votre VPN actuel. Vous migrez les utilisateurs étape par étape. Quand toutes les sessions passent par Tailscale et Access Gate, vous pouvez retirer l'ancien concentrateur VPN ou le garder.
Les prestataires se connectent par Tailscale directement à l'Access Gate (flux 2). Access Gate applique des règles propres aux prestataires, demande le MFA, affiche un écran VDI et limite la session à des systèmes de contrôle précis. Les prestataires n'ont jamais un accès large au LAN.
Access Gate effectue une inspection au niveau protocole sur les protocoles industriels (Modbus, EtherNet/IP, OPC-UA) et les protocoles IT standard (RDP, SSH, HTTP/S).
Oui. Access Gate convertit les logs du proxy au format rsyslog et ouvre un tunnel vers votre SIEM cloud. Il prend en charge le transfert syslog standard et l'intégration directe avec les plateformes SIEM courantes.