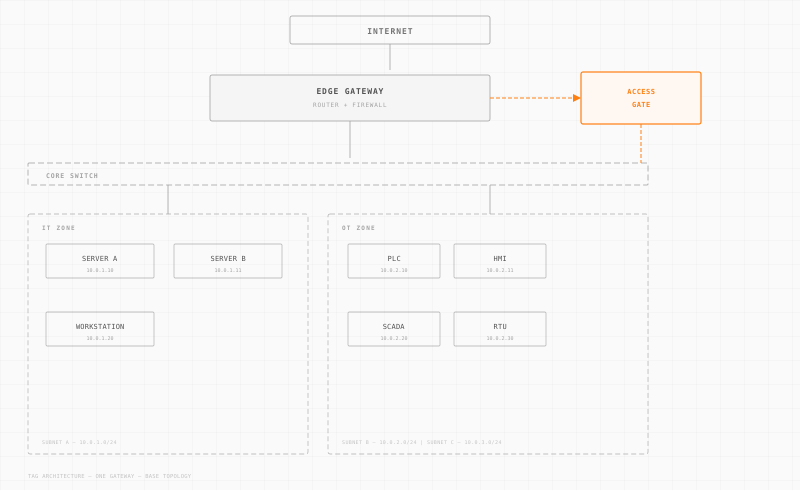
Fiche technique Access Gate. Toutes les specs sur deux pages.
Modes de déploiement, protocoles pris en charge, débit, couverture de conformité et exigences d'intégration des Trout Access Gates. Écrite pour les équipes IT et OT.
Dernière mise à jour:
Ce que fait Access Gate.
Access Gate se branche sur votre réseau existant, sous forme d'appliance Trout. Sans recâblage, sans changement d'IP, rien à installer sur les machines. Il crée un overlay Zero Trust qui authentifie, inspecte et journalise chaque connexion, session par session.
Le Zero Trust jusque dans le LAN.
Applique des contrôles fondés sur l'identité au trafic interne, pas seulement au périmètre.
Fonctionne avec vos passerelles existantes.
Se connecte aux passerelles edge ou OT actuelles sans repenser le réseau.
Protège seulement les flux qui comptent.
Les flux sélectionnés passent par le point de contrôle, le reste du trafic ne change pas.
Se déploie étape par étape.
Introduisez le Zero Trust étape par étape sans perturber les opérations.

Ce qu'elle contient.
La fiche technique TAG 2026 couvre les spécifications matérielles, les architectures de déploiement, les protocoles pris en charge, le mapping de conformité et les exigences d'intégration. Elle s'adresse aux architectes sécurité, ingénieurs réseau et équipes achats.
Spécifications matérielles.
Format, nombre d'interfaces, débit, consommation électrique, plage de température de fonctionnement et spécifications de montage en rack pour les deux modèles.
Architectures de déploiement.
Modes de déploiement One Gateway, Two Gateway Layers et Multi-Site avec diagrammes de flux pour l'enforcement nord-sud et est-ouest.
Protocoles pris en charge.
Liste complète des protocoles IT et OT pris en charge pour l'inspection approfondie : Modbus, DNP3, IEC 61850, OPC-UA, S7, BACnet, SSH, RDP, VNC, et plus.
Couverture de conformité.
CMMC 2.0, IEC 62443, NIST SP 800-82, Directive NIS2 et piliers DoD Zero Trust, avec tables de mapping par contrôle.
Téléchargez la fiche technique TAG 2026.
Spécifications techniques complètes, architectures de déploiement, support des protocoles et mapping de conformité pour le Trout Access Gate.
Pour les architectes sécurité.
La fiche technique inclut des diagrammes de flux pour les trois architectures de déploiement, les points d'intégration avec l'infrastructure firewall et switch existante, et les capacités d'inspection par protocole.
Demandez une démo technique.
Voyez Access Gate en direct dans un environnement de test. Nous présentons le déploiement, la configuration des politiques, la journalisation des sessions et l'inspection des protocoles sur du trafic OT réel.
Questions fréquentes sur Access Gate.
agent requis. Access Gate applique le Zero Trust au niveau réseau. Rien à installer sur les machines.
L'Access Gate Essential est une appliance rack 1/2U. L'Access Gate Performance est une appliance rack 1U. Les deux sont conçues pour une installation en rack standard 19 pouces. Les dimensions détaillées, le poids et les spécifications d'interface figurent dans la fiche technique.
Access Gate inspecte en profondeur les paquets Modbus TCP/RTU, DNP3, IEC 61850 (GOOSE/MMS), OPC-UA, Siemens S7, BACnet et EtherNet/IP. Les protocoles IT standard (SSH, RDP, VNC, HTTPS, SMB) sont aussi entièrement inspectés. La liste complète figure dans la fiche technique.
Le débit dépend du modèle et du mode de déploiement. La fiche technique donne les chiffres pour l'application nord-sud et l'application overlay est-ouest. Les protocoles industriels consomment peu de bande passante, donc les déploiements OT restent en général bien en deçà du débit nominal.
Non. L'Access Gate est entièrement compatible air-gap. Toute l'application des politiques, la journalisation des sessions et la gestion de la configuration fonctionnent sur site sans aucune connectivité cloud. Cela le rend adapté aux environnements classifiés et aux réseaux OT isolés.
L'Access Gate est livré avec une interface web d'administration locale accessible depuis le LAN. Pour les déploiements multi-sites, un plan de gestion peut être établi entre les Access Gates via le tunnel inter-sites. Aucun portail cloud ni dépendance de gestion externe n'est requis.