
Donnez à chacun son propre identifiant. Fini les mots de passe partagés.
Trout Access Gate est une appliance sur site qui place l'identité devant l'OT. Chaque opérateur, ingénieur et prestataire se connecte en son nom via votre annuaire, sans rien installer et sans modifier les équipements.
Dernière mise à jour :
Ils nous font confiance


| User | Directory | Group | Access | Auth |
|---|---|---|---|---|
| Florian Doumenc | Entra ID | Engineering | ssh:22 https:443 | MFA |
| Jane Martin | Tailscale | Operators | https:443 | MFA |
| Moxa (vendor) | Access Gate | Bella Enclave | modbus:502 | Time-bound |
| Sam Chen | Active Dir. | Maintenance | ssh:22 http:80 | MFA |
Les connexions HMI partagées, les mots de passe des prestataires collés sur les pupitres et les comptes de service que tout le monde connaît font que vous ne pouvez pas prouver qui a fait quoi. NIS2 et IEC 62443 exigent désormais une responsabilité individuelle. Access Gate donne à chaque opérateur, ingénieur et prestataire un identifiant nominatif, relié à vos annuaires et appliqué au niveau du réseau, sans agent et sans modification des équipements.
Gardez les annuaires IT et OT côte à côte.
La bonne pratique consiste à disposer d'un annuaire OT distinct, plutôt que d'imposer l'Active Directory de l'entreprise à l'atelier. Access Gate vous permet de fédérer les annuaires IT et OT côte à côte, qu'il s'agisse d'Entra, d'Okta, d'Active Directory ou de LDAP, pour que chaque domaine conserve son propre cycle de vie et son propre périmètre d'impact.
Pas d'annuaire OT aujourd'hui ? Access Gate peut en héberger un, ce qui vous donne un véritable annuaire OT sans monter d'infrastructure séparée. C'est ainsi que vous appliquez l'identité sur le terrain sans rendre l'usine dépendante du domaine IT.
Un seul identifiant suit chaque personne partout.
Chacun se connecte avec son propre compte, depuis votre annuaire. Cet identifiant décide de ce qu'il atteint sur site comme à distance, et il figure dans chaque trace d'audit.
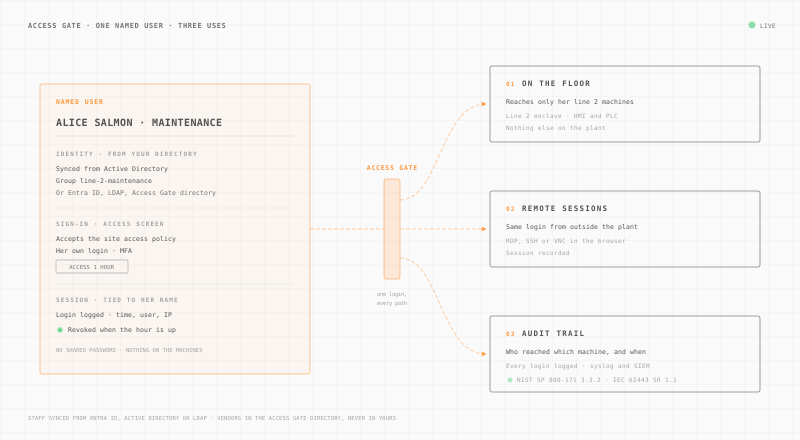
Sur site.
Chacun n'atteint que les machines qui lui sont attribuées. L'accès se ferme de lui-même à la fin du créneau.
Contrôle d'accès Zero TrustSessions à distance.
Le même identifiant ouvre des sessions RDP, SSH ou VNC dans le navigateur, pour vos équipes comme pour les prestataires. Chaque session est enregistrée.
Accès distant sécuriséPiste d'audit.
Chaque connexion est journalisée avec le nom, la machine et l'heure. Le journal part vers votre SIEM en syslog.
Conformité OTAccess Gate ajoute le MFA que l'automate ne gère pas.
La plupart des automates ne savent pas gérer l'authentification multifacteur, et vous ne pouvez pas y remédier sans les remplacer. Access Gate applique le MFA sur le chemin réseau, devant l'équipement. Le PLC reste exactement tel quel, mais personne ne l'atteint sans valider le facteur d'authentification au niveau de l'Access Gate.
Où placer le facteur quand le chemin est un VPN ou un serveur de rebond, quelle méthode résiste à un atelier, et ce qu'exigent CMMC, NIS2 et l'IEC 62443, c'est traité dans MFA for OT (en anglais).
Une page de connexion pour les machines qui n'en ont pas.
L'identité est appliquée au niveau du réseau : chaque équipement reçoit une porte d'entrée nominative, chaque utilisateur est limité à ce dont il a besoin, et chaque session est rattachée à une personne.
Personnel et prestataires se connectent différemment.
Le personnel interne s'authentifie auprès de l'annuaire OT. Les prestataires externes obtiennent un accès cadré et limité dans le temps, sans jamais être ajoutés à votre annuaire ni recevoir d'identifiants permanents.
Une page de connexion avant chaque machine.
Chaque utilisateur passe par une connexion Access Gate avant d'atteindre l'équipement. C'est une porte d'entrée pour les HMI, PLC et SCADA qui n'ont pas d'identifiant propre.
Les machines s'ouvrent par tâche, puis se referment.
Les opérateurs activent eux-mêmes l'équipement dont ils ont besoin pour un poste, une tâche ou une plage horaire, puis l'accès est révoqué automatiquement. Aucun accès permanent entre deux interventions.
Chaque session porte un nom.
Chaque session est rattachée à une personne : qui, quoi, quand, combien de temps. Infalsifiables et prêts pour un audit NIS2 ou IEC 62443.
Les référentiels exigent désormais un identifiant nominatif.
Le contrôle d'accès et la responsabilité individuelle sont des obligations explicites dans les référentiels auxquels les exploitants OT doivent répondre. Access Gate produit les preuves d'identité qu'ils réclament.
Questions sur l'identité en OT.
La bonne pratique est un annuaire OT distinct plutôt que d'installer l'Active Directory de l'entreprise sur le terrain. Access Gate vous permet de fédérer les annuaires IT et OT côte à côte (Entra, Okta, AD, LDAP), et si vous n'avez pas d'annuaire OT, il peut en héberger un.
Le facteur réside sur le chemin réseau, devant l'automate, et non sur l'automate. Le PLC n'est pas touché, mais personne ne l'atteint sans valider le MFA au niveau de l'Access Gate. Ainsi vous répondez aux exigences de contrôle d'accès de NIS2 et d'IEC 62443 pour les équipements incapables de gérer eux-mêmes le MFA.
Les prestataires obtiennent un accès cadré et limité dans le temps au niveau de l'Access Gate. Ils ne sont jamais ajoutés à votre annuaire et ne détiennent jamais d'identifiants permanents : l'accès prend fin avec la tâche ou la plage horaire.
Oui. Chaque utilisateur s'authentifie avec un identifiant nominatif à l'Access Gate avant d'atteindre l'équipement, et chaque session est enregistrée au nom de cette personne. Les connexions HMI partagées et les mots de passe des pupitres cessent de masquer qui a fait quoi.
Non. L'identité est appliquée sur le chemin réseau : aucun agent à installer et aucune modification des HMI, PLC ou SCADA.