
Protégez les machines incapables de se défendre. Rien ne change sur la machine.
Trout Access Gate est une appliance sur site qui place un proxy industriel devant toute machine incapable de se défendre : ancienne, tierce ou non corrigeable, sans rien installer sur la machine, sans coupure et sans recâblage.
Dernière mise à jour :
Ils nous font confiance


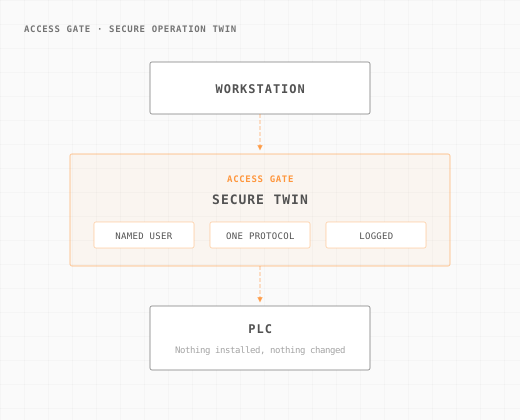
Un Secure Operation Twin place des proxys industriels directement devant une machine.
Chaque paquet entrant et sortant traverse une couche de calcul contrôlée sur le fil, si bien que l'équipement est protégé sans correctif, sans agent et sans interruption. Cela vaut aussi pour les systèmes anciens et tiers.
La sécurité s'exécute sur le fil, devant la machine.
La plupart des équipements OT ne peuvent ni exécuter d'agent, ni être corrigés, ni être réadressés sans mettre la production en danger. Le Secure Operation Twin devient la présence réseau de l'équipement. Il termine les connexions, authentifie l'utilisateur et limite ce que le protocole a le droit de faire. Il chiffre la liaison et enregistre la session. Puis il relaie le trafic assaini vers la machine réelle.
Comme le calcul s'exécute in-path, il ne dépend ni de la coopération de la machine, ni du cloud. Pour le reste du réseau, le twin est la machine : c'est ainsi qu'il protège des équipements dépourvus de toute capacité de sécurité propre.
Donnez à chaque machine critique sa propre frontière.
Une DMZ industrielle protège la frontière entre l'IT et l'OT à l'aide d'une zone tampon partagée. Elle est utile, mais grossière : à l'intérieur de la zone, tout continue de faire confiance à tout le reste. Le Secure Operation Twin applique la même idée à chaque machine. Chaque équipement critique dispose de sa propre frontière contrôlée au lieu d'en partager une seule.
En pratique, les équipes utilisent les deux : une DMZ en bordure de site, et des Secure Operation Twins devant les équipements qui comptent le plus. C'est ainsi que l'on passe d'une segmentation par zone au contrôle par équipement qu'appellent l'IEC 62443 et le Zero Trust, sans refonte de l'overlay ni reconfiguration des VLAN.

Une protection complète pour les machines que vous ne pouvez pas modifier.
Le twin sécurise tout ce qui est joignable sur le réseau, y compris les systèmes les plus difficiles à protéger autrement.
Compute on the wire.
L'Access Gate fournit du calcul directement dans le chemin des données. Il ne dépend ni de la coopération de la machine, ni du cloud.
Contrôle ce que chaque protocole peut faire.
Il termine la session et inspecte le protocole : il peut autoriser Modbus, OPC UA, RDP, SSH ou HTTP tout en restreignant précisément ce que chacun a le droit de faire.
Sécurise l'existant sur place.
Les équipements qui ne peuvent être ni corrigés, ni dotés d'un agent, ni mis hors ligne sont protégés sans rien changer à la machine elle-même.
Contrôle les systèmes tiers.
Les boîtiers propriétaires et les appliances en boîte noire reçoivent une identité et le moindre privilège. Tout ce qui est fait est enregistré.
Amène l'iDMZ jusqu'à la machine.
Donnez à chaque équipement critique sa propre frontière contrôlée plutôt qu'une seule zone tampon partagée par tous.
Sans arrêt, sans recâblage.
Placé de façon transparente sur le chemin de l'équipement, il bascule sans renumérotation IP ni refonte des VLAN.
Le twin face au pare-feu et à l'agent.
| Capacité | Pare-feu / DMZ | Agent sur l'hôte | Secure Operation Twin |
|---|---|---|---|
| Où s'exécute la sécurité | À la frontière de zone | Sur l'hôte | In-path, devant l'équipement |
| Fonctionne sur l'existant | Grossier, à l'échelle de la zone | Non, installation impossible | Oui, sans rien changer à la machine |
| Équipements tiers / boîtes noires | De confiance une fois dans la zone | Aucun contrôle | Identité, moindre privilège, enregistré |
| Granularité | Niveau zone | Niveau hôte | Par machine, par protocole |
| Impact du déploiement | Ré-architecture | Déploiement + correctifs | En place, sans coupure ni recâblage |
Placé devant la machine, sans recâblage.
La méthode recommandée ne change rien sur les machines. Une seule route sur votre switch ou routeur existant fait passer le trafic par l’Access Gate, et retirer la route suffit à revenir en arrière. Chez un grand industriel de Caroline du Nord, une ligne de production en marche est ainsi passée derrière l’Access Gate en moins d’une minute.
La production continue.
Sans recâblage, sans coupure.
Protéger vos machines avec une seule route (recommandé)
Une seule route sur votre switch ou routeur existant fait passer le trafic par l’Access Gate, selon son origine ou sa destination. Rien ne change sur les machines.
Autre méthode : protéger une machine jointe par son nom
Dirigez les clients vers le twin via le DNS, une machine à la fois.
Autre méthode : protéger une machine jointe par son adresse
Pointez les clients vers l’adresse overlay de la machine, une machine à la fois.
Exemple : une route sur un switch Cisco Catalyst
Les commandes exactes pour ajouter la route, et pour la retirer en cas de retour arrière.
Questions sur le Secure Operation Twin.
C'est un proxy industriel in-path que le Trout Access Gate place directement devant une machine ciblée. Chaque connexion vers cet équipement et depuis lui traverse une couche de calcul contrôlée sur le fil : l'équipement peut ainsi être entièrement sécurisé sans rien changer à la machine elle-même.
Une DMZ industrielle protège une frontière partagée entre l'IT et l'OT, où tout ce qui est dans la zone continue de faire confiance au reste. Le Secure Operation Twin applique cette idée à l'échelle de la machine, de sorte que chaque équipement critique dispose de sa propre frontière contrôlée. En général, les équipes utilisent les deux ensemble.
Oui. C'est tout l'intérêt. Comme le twin devient la présence réseau de l'équipement et applique identité, politique, chiffrement et enregistrement sur le fil, il protège les automates anciens et les boîtiers propriétaires dépourvus de toute capacité de sécurité propre.
Non. Le twin est placé de façon transparente sur le chemin de l'équipement et bascule sans renumérotation IP ni refonte des VLAN. La méthode recommandée est une seule route sur votre switch existant : chez un grand industriel de Caroline du Nord, une ligne de production en marche est passée derrière l’Access Gate en moins d’une minute.
Non. Le calcul s'exécute in-path, on-premise. Aucun service externe n'est nécessaire pour relayer ou inspecter le trafic.