
Un prestataire, une machine, et chaque session enregistrée.
Un accès distant sécurisé pour l'OT, c'est un prestataire qui atteint une seule machine, pour une tâche et une durée fixées. La session est enregistrée. Access Gate s'installe chez vous, derrière votre VPN ou lien 4G.
Dernière mise à jour :


Pourquoi l’accès distant résiste à l’audit
Les prestataires se connectent à l’usine par un VPN, un serveur de rebond ou un compte partagé. Via un VPN, une session prestataire peut atteindre chaque machine du sous-réseau situé derrière le tunnel. Les journaux VPN enregistrent la connexion du tunnel, sans les commandes envoyées ni la personne derrière un compte partagé.
Comment une session atteint une machine.
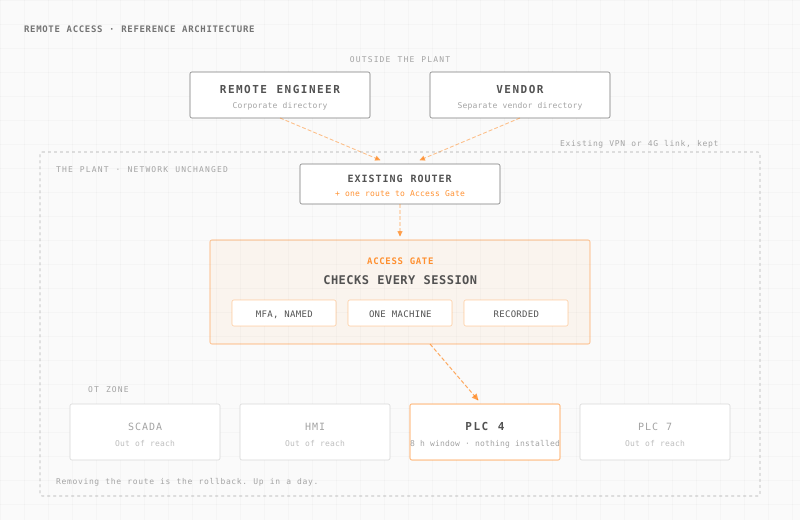
Le prestataire garde le VPN ou la liaison 4G qu’il utilise déjà. Cette liaison s’arrête à Access Gate. Access Gate effectue ensuite trois contrôles.
L’utilisateur s’identifie à la passerelle.
L’utilisateur se connecte dans un navigateur, avec MFA. Vos équipes utilisent votre annuaire d’entreprise, les prestataires un annuaire distinct. Le prestataire n’installe aucun client.
La session atteint une seule machine.
Une machine autorisée, par un protocole autorisé. L’utilisateur ne reçoit jamais d’adresse IP sur votre réseau.
L’accès se ferme à la fin du créneau.
L’accès s’ouvre pour 15 minutes, 1 heure, 8 heures ou une fenêtre de maintenance définie. Aucun compte permanent ne reste ouvert.
Ce que chaque session enregistre.
Chaque session passe par Access Gate. Access Gate enregistre chaque session pendant son déroulement, et l’enregistrement reste sur site.
Qui.
Une personne nommée derrière chaque session.
- Utilisateur nommé, interne ou prestataire
- Annuaire et MFA utilisés
- Charte d’accès acceptée, horodatée
- Créneau accordé
Quoi.
La machine, le protocole et les actions.
- Machine cible
- SSH, RDP, VNC, HTTP, Modbus, OPC UA
- Commandes et écrans
- Actions autorisées et bloquées
Relecture.
Un enregistrement que vous pouvez rejouer.
- Entrées et sorties du terminal SSH
- Activité d’écran RDP
- Chaque requête HTTP
- Indexé et conservé sur site
Où se place Access Gate sur le réseau.
Une route sur le routeur existant envoie le trafic distant vers Access Gate. Access Gate applique une règle par utilisateur et par machine. Les autres machines sont inaccessibles depuis la session.
Les machines viennent de l’inventaire.
Vous attribuez à chaque prestataire des machines de l’inventaire des actifs. Il n’atteint que celles-là.
Inventaire des actifs OTChaque utilisateur a un nom.
Vos équipes se connectent avec Active Directory ou Entra ID. Les prestataires utilisent un second annuaire ou celui intégré à Access Gate.
Identité OT et MFADes enregistrements pour l’audit.
Chaque fiche de session indique l’utilisateur, la machine et l’heure, avec l’enregistrement. Elle constitue la piste d’audit pour une évaluation ou un incident.
Conformité OTComment chaque solution contrôle une session.
Cinq façons courantes d’ouvrir l’accès à un prestataire, selon où l’utilisateur est vérifié, ce que la session atteint et ce qui est conservé.
| Solution | Où l’utilisateur est vérifié | Ce qu’une session atteint | Trace de la session |
|---|---|---|---|
| VPN | Une foisUne fois, à l’ouverture du tunnel. | Sous-réseau entierTout le sous-réseau derrière le tunnel. | Journaux seulsJournaux de connexion seulement. |
| Serveur de rebond ou bastion | Sur le serveurSur le serveur de rebond. Le dernier saut peut passer par un compte local partagé. | LargeTout ce que le serveur atteint. Une route directe vers le PLC reste ouverte tant que le réseau n’est pas segmenté. | Si activésJournaux du serveur, s’ils sont activés. |
| Portail fournisseur (médiation cloud comme Talk2M ou IXON Cloud) | Leur cloudDans le cloud du fournisseur. | LAN machineLe LAN de la machine via un VPN, ou un équipement enregistré. | VariableJournaux de connexion. Le détail des sessions dépend de l’offre. |
| Passerelle ZTNA | En bordureÀ l’entrée du réseau. | Distant seulL’accès distant seulement. L’accès local dans l’atelier n’est pas couvert. | VariableVariable. Plusieurs produits ne documentent pas la relecture des sessions. |
| Access GateTrout Access Gate | Par sessionDevant la machine, à chaque session, avec MFA. | Une machineUne machine, par un seul protocole. | RelectureUn enregistrement complet que vous pouvez rejouer, conservé sur site. |
Ce que les référentiels exigent de l’accès distant.
Les référentiels ci-dessous exigent une authentification forte sur l’accès distant et une trace rattachée à un utilisateur nommé. Access Gate couvre ces exigences sans modifier les machines.
| Référentiel | Exigence | Ce qu’apporte Access Gate |
|---|---|---|
| IEC 62443-3-3 SR 1.1 et SR 1.13 | Identifier et authentifier les utilisateurs humains. Surveiller et contrôler tout accès par des réseaux non fiables. | Le VPN ou la liaison 4G s’arrête à la passerelle, et chaque utilisateur est authentifié avant d’atteindre une machine. |
| NIST SP 800-82 | Traiter l’accès distant à un ICS comme un chemin qui exige authentification forte et surveillance. | Le MFA sur chaque session et un enregistrement de ce qui a été fait. |
| CMMC Level 2 / NIST SP 800-171 3.1.12, 3.1.14, 3.5.3 | Surveiller et contrôler les sessions distantes via des points d’accès gérés, avec MFA sur l’accès réseau. | Chaque session passe par la passerelle, avec MFA, y compris pour les PLC et les HMI incapables de demander un second facteur. |
| NERC CIP-005-7 R2 | Faire passer l’Interactive Remote Access par un Intermediate System avec MFA, et pouvoir couper les sessions prestataires actives. | Access Gate est l’Intermediate System. Il liste les sessions prestataires actives, et vous pouvez couper chacune d’elles. |
| NIS2 article 21(2)(d) et 21(2)(j) | Sécurité des relations avec les fournisseurs et prestataires de services, et authentification multifacteur. | Ce que chaque prestataire peut atteindre, l’enregistrement de ce qu’il a fait, et le MFA à la passerelle. |
Comment sécuriser l’accès distant OT ?
Cinq étapes, avec ou sans Access Gate. Pour une entreprise extérieure, le guide explique comment donner à un prestataire l’accès à une seule machine.
- 01
Recensez chaque point d’entrée.
Incluez le VPN, le serveur de rebond, tout routeur 4G de fournisseur dans une armoire et tout modem encore en place. Vérifiez les armoires pour trouver les routeurs et modems absents du schéma réseau.
- 02
Placez la passerelle à côté du réseau.
Raccordez Access Gate et ajoutez une route sur votre routeur existant. Retirer la route suffit à revenir en arrière. Chaque site est opérationnel en une journée, et il a fallu 4 heures par site chez Thales.
- 03
Raccordez vos annuaires.
Vos équipes utilisent Active Directory ou Entra ID. Les prestataires utilisent un second annuaire ou celui intégré à Access Gate. Le MFA s’applique à la passerelle, et le TOTP fonctionne hors ligne.
- 04
Donnez une machine à chaque prestataire.
Choisissez la machine, le protocole et le créneau. Faites accepter une charte d’accès avant chaque session.
- 05
Fermez les anciens chemins.
Une fois les sessions passées par Access Gate, supprimez les routes VPN qui atteignent encore les machines. Access Gate devient alors le seul chemin distant vers ces machines.
L’accès distant fait partie de l’abonnement Access Gate : matériel, logiciel, mises à jour et support, sans frais par utilisateur.
Questions sur l’accès distant sécurisé pour l’OT.
Agent installé sur vos PLC, HMI ou serveurs SCADA. Access Gate contrôle chaque session devant la machine.
C’est la façon dont ingénieurs, intégrateurs et fournisseurs d’équipements atteignent PLC, HMI et serveurs SCADA depuis l’extérieur du site. Le VPN ou la liaison 4G ne fait que transporter la connexion. Access Gate se place devant les machines et vérifie chaque utilisateur avec MFA. Chaque session atteint une machine par un protocole, est enregistrée et se ferme à l’heure.
Ils gardent le VPN ou la liaison 4G qu’ils utilisent déjà, et cette liaison s’arrête à la passerelle. Ils ouvrent un navigateur et s’identifient avec MFA. La passerelle les relie à la machine autorisée au niveau applicatif, et ils ne reçoivent jamais d’adresse IP sur votre réseau. Les ingénieurs qui suivent des usines éloignées procèdent de la même façon, avec leur identité habituelle.
HTTP et HTTPS, SSH, RDP, VNC, Modbus TCP et OPC UA, inspectés au niveau applicatif. Vous pouvez autoriser un protocole et limiter ce qu’il permet. Par exemple, autoriser SSH en bloquant certaines commandes, ou autoriser HTTP GET en refusant POST.
Oui. Access Gate fonctionne entièrement sur votre site, sans cloud. Le relais des sessions, l’enregistrement et les règles s’appliquent localement, ce qui convient aux sites ITAR, CMMC et isolés du réseau. Le TOTP fonctionne hors ligne. Si le boîtier lui-même est hors ligne, le réseau continue de fonctionner et les opérateurs gardent la main sur leurs pupitres locaux.
Access Gate est un abonnement annuel tout compris : matériel, logiciel, mises à jour et support, sans frais par utilisateur. Access Gate Essential s’adresse aux sites petits et moyens et démarre à 5 030 € par an et par site. Access Gate Performance couvre les usines, les centres de conduite et les grands parcs. Les tarifs en vigueur figurent sur la page des prix.
Non. Le même boîtier contrôle qui atteint quelle machine à l’intérieur de l’usine, applique le MFA et conserve une piste d’audit infalsifiable. Vous pouvez d’abord mettre les flux internes sous contrôle, puis ouvrir l’accès distant sur un réseau maîtrisé. Un grand industriel de Caroline du Nord gère 1 300 équipements et 660 utilisateurs avec Access Gate.
Les recommandations de la CISA pour les infrastructures critiques demandent un MFA résistant au phishing sur chaque connexion distante. Elles demandent aussi un accès au moindre privilège, aucune exposition de l’OT à Internet avec un seul facteur, et des journaux assez détaillés pour reconstituer une session. Un PLC ou une RTU ne sait pas demander de second facteur, donc Access Gate fait la vérification devant lui. Les communications de la machine restent inchangées.
Voir une session enregistrée
Suivez une session prestataire, puis rejouez-la.
Un ingénieur vous montre une session vers une machine, son enregistrement et sa relecture, sur un réseau proche du vôtre.