
Réussissez votre audit avec une preuve pour chaque machine.
Les preuves de conformité OT sont les éléments qu'un auditeur vérifie dans l'atelier. Elles indiquent quelles machines vous avez, qui a accédé à chacune, et quand. Access Gate les produit pendant que l'usine tourne et les exporte à la demande. Rien n'est installé sur les machines.
Dernière mise à jour :


Pourquoi l'audit coince dans l'atelier
Les preuves d'audit OT sont souvent difficiles à rassembler. C'est un travail manuel entre l'IT et l'exploitation, qui finit en tableur de machines et en dossier de captures d'écran. Access Gate automatise la collecte des preuves et des journaux.
D'où viennent les preuves.
Access Gate se place à côté de vos machines. Les preuves viennent de son fonctionnement, sans travail en plus pour votre équipe.
La liste des machines.
Access Gate l'apprend en mode passif, depuis une capture réseau, NetFlow ou un port miroir. Chaque machine garde une référence et l'historique de ses changements. Le jour de l'audit, la liste est à jour.
La trace des sessions.
Chaque connexion passe par Access Gate et porte un nom issu de votre annuaire. Le journal reste sur le boîtier. Une copie part vers votre SIEM en syslog.
Les règles par machine.
Chaque machine est placée dans une enclave. Ses règles refusent tout par défaut. L'auditeur vérifie l'export de la politique et la liste des tentatives refusées.
Ce que contient un dossier d'audit.
Access Gate produit trois exports à partir des données réelles. Vous les remettez à un auditeur ou à votre consultant. Vous pouvez aussi les utiliser pour les questionnaires des clients.
Inventaire des actifs.
Chaque machine du périmètre, avec le contexte ajouté par votre équipe.
- Adresses IP et MAC
- Zone, responsable et criticité
- Étiquette de sensibilité si besoin
- Première apparition et chaque changement
Journal d'accès.
Une entrée par session, écrite par le boîtier.
- Qui, depuis votre annuaire
- Quelle machine, selon quelle règle
- Quand, et pour combien de temps
- Tentatives refusées
Rapport d'évaluation.
Une évaluation par référentiel pour un site, exportée en PDF.
- Contrôles appliqués remplis en direct
- Contrôles restants complétés par vous
- Export de la politique et de la segmentation
- Enregistrements de session à la demande
Ce qu'Access Gate enregistre pour chaque accès.
Le schéma suit un accès. Il montre qui s'est connecté, à quelle machine et pour combien de temps. Le même enregistrement part vers votre SIEM, dans le rapport PDF et dans les exigences du référentiel.
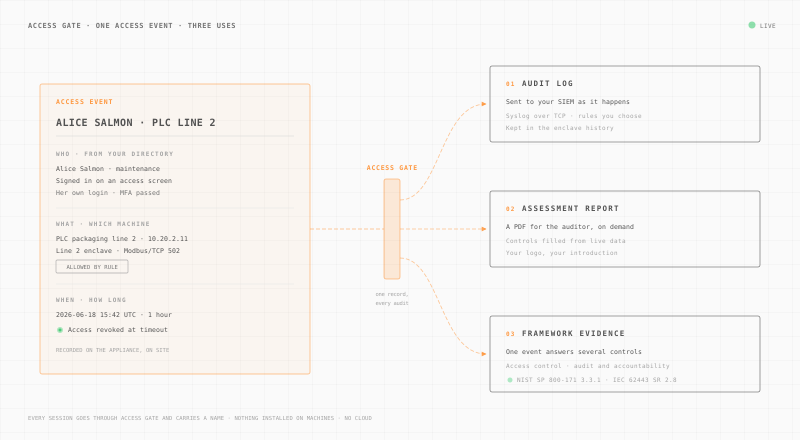
Qui.
Chacun se connecte avec son propre compte. Il vient d'Active Directory, d'Entra ID ou de l'annuaire intégré à Access Gate. La MFA se fait au niveau du gate.
Identité OTQuelle machine.
Chaque entrée renvoie à la fiche d'inventaire. L'auditeur voit la machine, sa zone et son responsable.
Inventaire des actifs OTQuand et combien de temps.
Les sessions des salariés et des prestataires sont limitées dans le temps et se ferment à l'échéance. Vous pouvez aussi fermer une session vous-même.
Accès distant sécuriséComment produire des preuves d'audit pour l'OT.
Cinq méthodes courantes, comparées sur la preuve par machine, l'effort au moment de l'audit et qui a accédé à quoi.
| Méthode | Preuve par machine | Effort au moment de l'audit | Qui a accédé à quoi |
|---|---|---|---|
| Tableurs et captures d'écran | DépasséeUne liste saisie à la main, vite dépassée. | ÉlevéRefaite à la main avant chaque audit. | AucunUn compte partagé ne permet pas de retrouver la personne. |
| Outil GRC seul | AucuneSuit les exigences et les politiques. Il ne contient aucune donnée des machines. | MoyenLes preuves restent à collecter et à charger à la main. | AucunSeulement ce que quelqu'un a chargé. |
| Sonde de supervision OT | InventaireListe les machines et le trafic à partir d'une capture passive. | MoyenConçue pour détecter et alerter. Vous reconstituez les preuves à partir de ses données. | Sans nomElle ne fait pas transiter les accès. Les sessions ne sont pas liées à une personne. |
| Audit par un consultant | PonctuelleUn état des politiques et des écarts à un instant donné. | MoyenEntretiens et demandes de documents à chaque audit. | Sur papierDécrit la politique. La trace des sessions doit encore venir de l'usine. |
| Access Gate | En directUn inventaire en direct, avec sa référence et ses changements. | FaibleExporté à la demande, en rapport PDF ou en export de journaux. | NominatifChaque session passe par le gate, porte un nom et reste enregistrée sur site. |
Ce que demande chaque référentiel.
Chaque ligne montre ce que demande l'auditeur et ce que vous remettez. Le nom du référentiel renvoie à la correspondance complète.
| Référentiel | Ce que demande l'auditeur | Ce qu'Access Gate vous donne |
|---|---|---|
| NIS2, article 21 | Des mesures de contrôle d'accès, de gestion des actifs et de traitement des incidents. | L'inventaire des machines, des accès nominatifs et un journal de chaque session, conservés sur site. |
| IEC 62443-3-3 | Zones et conduits, identification des utilisateurs (SR 1.1) et événements auditables (SR 2.8). | Les enclaves comme zones, le gate comme conduit, et une trace nominative de chaque session. |
| ISO/IEC 27001 | Des mesures de contrôle d'accès et de journalisation, étayées par des enregistrements. | Journaux d'accès et exports de politique, structurés pour la préparation ISO/IEC 27001 lors d'une validation indépendante. |
| NIST SP 800-82 | Segmentation, contrôle d'accès et surveillance des systèmes de contrôle industriels. | Une segmentation sans recâblage, des accès nominatifs et un journal de chaque connexion. |
| CMMC 2.0 niveau 1 | Limiter l'accès aux utilisateurs autorisés, et les identifier. | Une connexion nominative au gate et une liste d'autorisations par machine. |
| CMMC 2.0 niveau 2 | Les 110 contrôles NIST SP 800-171, avec votre System Security Plan et votre score SPRS. | Des preuves pour 87 des 110 contrôles au niveau réseau. Les 23 autres sont vos contrôles de processus. |
| NIST SP 800-171 | Des traces d'audit liées à un utilisateur (3.3.1, 3.3.2), la MFA (3.5.3) et un inventaire des systèmes (3.4.1). | Des journaux de session nominatifs, la MFA au gate et un inventaire avec sa référence. |
| NERC CIP-005 et CIP-007 | L'accès distant passe par un Intermediate System avec MFA. Les sessions des prestataires peuvent être coupées. Les événements de sécurité sont journalisés. | Access Gate est l'Intermediate System. Il apporte la MFA, l'enregistrement des sessions et la liste des sessions prestataires que vous pouvez couper. |
Comment préparer un audit OT ?
Cinq étapes, du périmètre au dossier exporté. Elles valent avec ou sans Access Gate.
- 01
Fixer le périmètre.
Listez les sites, les lignes et les machines concernés. Pour NIS2, partez des systèmes dont dépend votre service.
- 02
Dresser la liste des machines.
Utilisez des sources passives : une capture réseau, NetFlow ou un port miroir. Ne scannez jamais un automate en production. Repérez les machines sensibles.
- 03
Mettre un nom sur chaque accès.
Remplacez les comptes partagés par des comptes personnels et une MFA au niveau du gate. Faites de même pour les prestataires. Leurs sessions se ferment d'elles-mêmes.
- 04
Écrire les règles et garder la trace.
Donnez à chaque machine des règles qui refusent tout par défaut. Enregistrez chaque session sur site. Envoyez le journal à votre SIEM.
- 05
Exporter le dossier et combler les écarts.
Lancez le rapport d'évaluation du site. Votre consultant couvre les autres exigences, comme la sécurité physique ou la gestion du personnel.
Branchez Access Gate sur votre routeur existant et ajoutez une route basée sur la source. Retirer la route annule tout. Rien n'est installé sur les machines.
Questions sur les preuves de conformité OT.
des flux latéraux couverts sur les nouveaux sites d'un énergéticien français, sans interruption de service.
Ce sont les éléments qu'un auditeur vérifie dans l'atelier. Ils listent les machines du périmètre, qui a accédé à chacune et quand, et les règles d'accès. NIS2, l'IEC 62443 et l'ISO 27001 les demandent. Access Gate les produit pendant que l'usine tourne. Vous les exportez à la demande.
Les mêmes preuves répondent aux exigences de NIS2, de l'IEC 62443 et de l'ISO 27001 sur le contrôle d'accès, les actifs et la journalisation. Pour les fournisseurs de la défense américaine, Access Gate couvre aussi 87 des 110 contrôles NIST SP 800-171 au niveau réseau. Les 23 autres restent à votre charge, comme la sécurité physique ou la sélection du personnel. Elna Magnetics a ainsi sécurisé et documenté 100 % de ses flux CUI pour la CMMC niveau 2.
Non. Access Gate produit les preuves techniques pour vos machines et les exporte. Un outil GRC suit vos exigences et vos politiques. Un consultant rédige les politiques et prépare l'audit. Tous deux s'appuient sur les exports d'Access Gate.
Non. L'inventaire vient d'une capture réseau, de NetFlow ou d'un port miroir. Aucune sonde n'atteint une machine, et rien n'est installé sur les machines. Les preuves sont produites et stockées sur le boîtier, sur site. Elles ne dépendent d'aucun service externe.
Access Gate est opérationnel en une journée. Chaque session est enregistrée dès que la route est en place. Vous pouvez aussi envoyer une courte capture réseau avant l'expédition. La liste des machines est alors prête à l'arrivée du boîtier.
L'auditeur consulte l'inventaire des actifs et le journal d'accès, avec les noms et les horaires. Il voit aussi les règles de chaque machine, les tentatives refusées et un rapport d'évaluation PDF du site. Les enregistrements de session sont disponibles à la demande. Access Gate envoie les journaux à votre SIEM en syslog, en temps réel.
Avant votre prochain audit
Voyez les preuves pour une usine.
Envoyez une courte capture réseau d'une usine. Nous vous montrons la liste des machines et la trace des accès qu'Access Gate en tire. Nous les alignons sur votre référentiel.