Sécurisez vos systèmes de mission, même sans liaison.
Cybersécurité OT pour la défense
Contrôlez qui accède à chaque système, habité ou autonome. Les règles s'appliquent sur place, sans cloud. Installé en une journée.
Dernière mise à jour :

Sécurisez vos flottes navales.
Contrôlez qui accède à quoi sur les navires habités et les drones de surface. Les règles tiennent même sous brouillage.
En savoir plus
Sécurisez vos forces terrestres.
Protégez les nœuds C2, les radios tactiques et les véhicules autonomes. La mission continue quand les liaisons tombent.
En savoir plus
Sécurisez les réseaux de police.
Protégez les systèmes de preuves et les liaisons inter-agences. Sur site, prêt pour l'audit, sans cloud.
En savoir plusUne passerelle par base. Quatre missions.
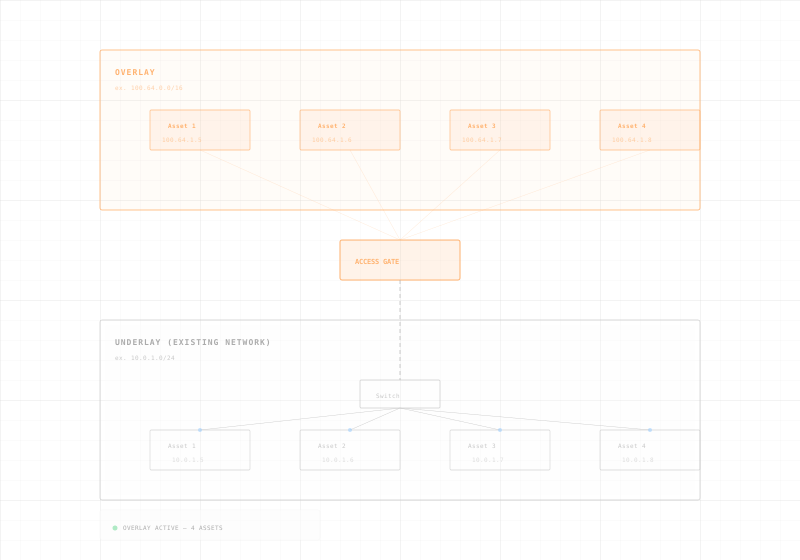
Access Gate se raccorde à votre réseau existant. Les opérations continuent.
Voir chaque machine.
Repérez chaque système connecté : habité, autonome, capteurs et IoT.
Contrôler qui accède à quoi.
Systèmes habités et autonomes n'accèdent qu'à ce dont ils ont besoin. Une plateforme compromise reste isolée.
Accéder à chaque machine, en sécurité.
Opérateurs et partenaires de coalition se connectent avec le MFA. Chaque session est limitée et journalisée.
Prouver chaque audit.
Chaque connexion est journalisée sur site. Exportez les preuves que vos auditeurs demandent.

Opérationnel en une journée par base.
Access Gate se raccorde à votre réseau existant, sur les plateformes, bases avancées et nœuds C2 mobiles. Aucun cloud requis.
Continue de fonctionner sans liaison.
Les règles s'appliquent sur place quand les liaisons sont dégradées ou coupées. Les journaux se synchronisent au retour de la liaison.
Vos données restent sous contrôle national.
Sans cloud, entièrement inspectable. Fonctionne en air-gap, dans les réseaux classifiés et soumis à ITAR.
L’Access Gate est le premier service que vous déployez, pas le dernier.
Sécurisez vos usines aujourd'hui. Maîtrisez votre digitalisation demain.
Access Gate place la puissance de calcul directement sur le réseau, au plus près de vos équipements. Une fois le boîtier en place, il héberge les services qui ramènent l’OT dans le périmètre sécurisé : accès distant, passerelles de protocole, DNS et NTP, historian, serveur de mises à jour. Accélérez votre digitalisation, en gardant la maîtrise.
La confiance des forces de défense et des programmes souverains.

par site chez Thales, du déballage à la mise en service, dans des réseaux on-premise restreints.
Ils nous font confiance


“À mesure que nous intégrons des plateformes autonomes dans la flotte, la connectivité devient à la fois un atout et une surface d'attaque. Trout nous offre une application Zero Trust au niveau du réseau.”
Responsable des opérations cyber
Marine · Marine européenne
Téléchargez l'alignement Zero Trust OT du DoD.
Comment Access Gate s'aligne sur les sept piliers de l'architecture de référence Zero Trust du DoD pour l'OT.
Au sommaire.
Alignement DTM 25-003, les sept piliers Zero Trust appliqués à Access Gate, guide de déploiement OT et preuves d'audit.
Voyez-le en action.
Réservez une démo en direct. Voyez Access Gate se raccorder à votre réseau sans recâblage ni arrêt.
Questions fréquentes sur la sécurité OT de défense.
dépendance au cloud. Access Gate fonctionne de façon autonome en périphérie : souverain, inspectable et conçu pour les réseaux air-gap.
L'Access Gate applique les politiques Zero Trust de manière autonome au niveau de la plateforme. Il ne nécessite aucun retour vers le cloud ou une infrastructure centrale. Quand la connectivité est intermittente ou coupée, toutes les politiques continuent de s'appliquer localement. Quand la connectivité revient, les journaux et l'état se synchronisent automatiquement.
L'Access Gate crée une micro-segmentation basée sur l'identité entre les plateformes habitées et les multiplicateurs autonomes. Chaque système, habité ou non, reçoit ses propres politiques réseau, appliquées au niveau de l'équipement. La compromission d'un actif autonome ne donne pas d'accès latéral au C2 ni aux systèmes habités.
Les défenses périmétriques ne suffisent plus quand l'attaquant est déjà dans le réseau. L'Access Gate vérifie chaque utilisateur, équipement et protocole à chaque connexion. Rien n'est approuvé par défaut, même au sein du réseau tactique.
Oui. L'Access Gate est entièrement on-premise, sans aucune dépendance au cloud. Tous les logiciels sont inspectables. Toutes les données et politiques restent sous contrôle national. Il se déploie dans les environnements air-gap, classifiés, soumis à ITAR et de coalition alliée.
L'Access Gate se raccorde à votre réseau existant en une journée. Pas de recâblage, pas de changement d'IP, pas d'agent sur les terminaux. Il s'intègre aux architectures C2 et réseau tactique existantes sans refonte de l'infrastructure.
L'Access Gate applique des politiques d'accès granulaires par nation, rôle et niveau de classification. Les partenaires de coalition peuvent recevoir un accès contrôlé et audité à des systèmes précis, sans exposer le reste du réseau tactique. Toutes les sessions sont journalisées et limitées dans le temps.