Qu'est-ce qu'un réseau overlay ? Une couche sécurisée sur le réseau que vous avez déjà.
Les équipes IT nous demandent souvent comment fonctionnent vraiment les réseaux overlay d'Access Gate. La réponse est plus simple qu'il n'y paraît. Elle repose sur deux fonctions IP standard : le routage et le NAT bidirectionnel.
Dernière mise à jour :
What Is Overlay Networking?
Overlay Networking Explained
A visual walkthrough of how overlay networking works, why it matters for OT security, and how the Access Gate deploys it without touching your existing infrastructure.
Request a DemoRéseau industriel traditionnel.
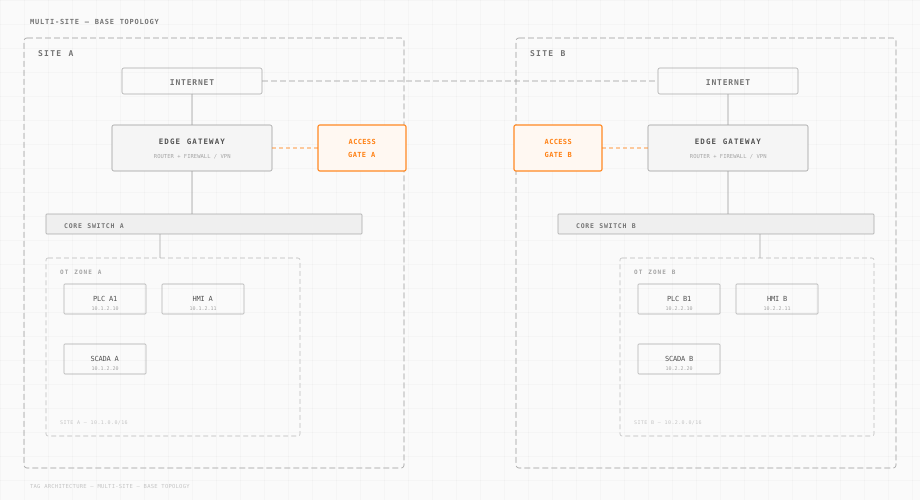
La plupart des réseaux industriels privilégient la disponibilité à la sécurité. Ils reposent généralement sur des architectures plates de couche 2 ou basées sur des VLAN avec une segmentation minimale.
Réseaux plats.
Des équipements de zones multiples partagent des sous-réseaux, augmentant le risque de mouvement latéral.
Frontières de confiance statiques.
Les VLAN et firewalls définissent les accès mais sont sujets aux erreurs et difficiles à faire évoluer.
Protocoles historiques.
Le trafic OT (Modbus, DNP3, S7) circule sans chiffrement ni authentification.
Aucune vérification d'identité.
L'accès est accordé par IP ou MAC, avec une visibilité et une traçabilité limitées.
Déployer un Access Gate.
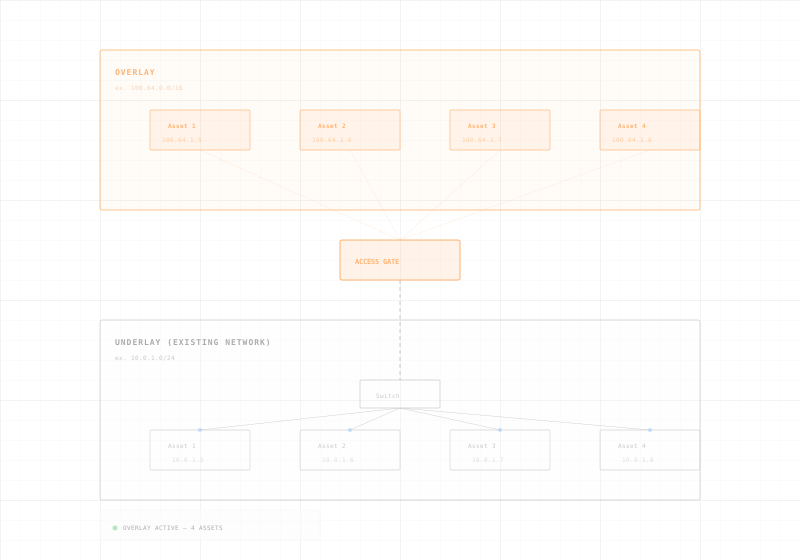
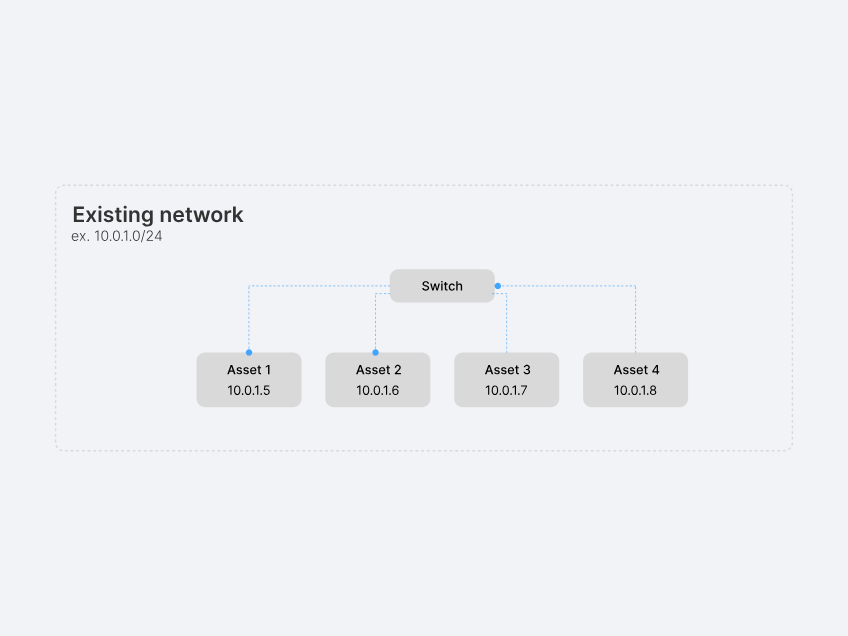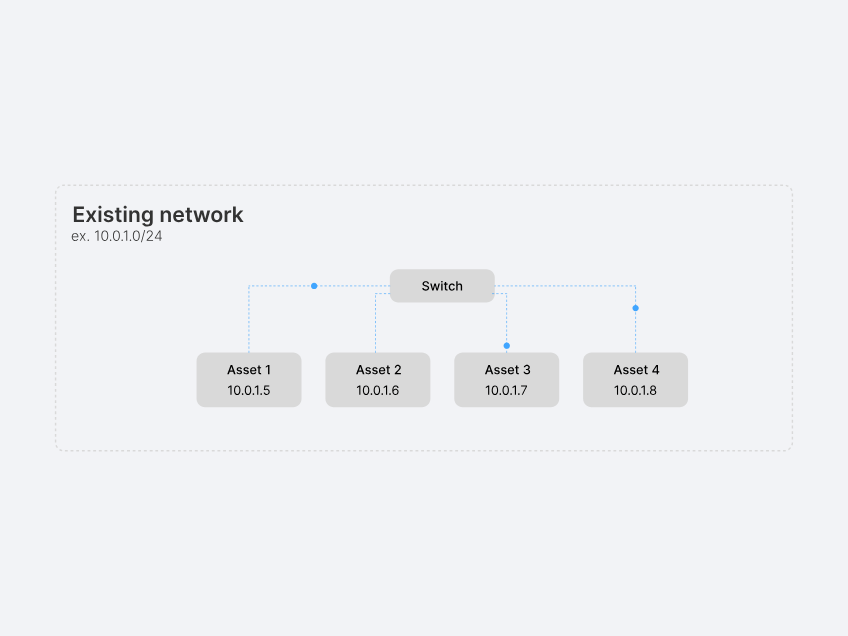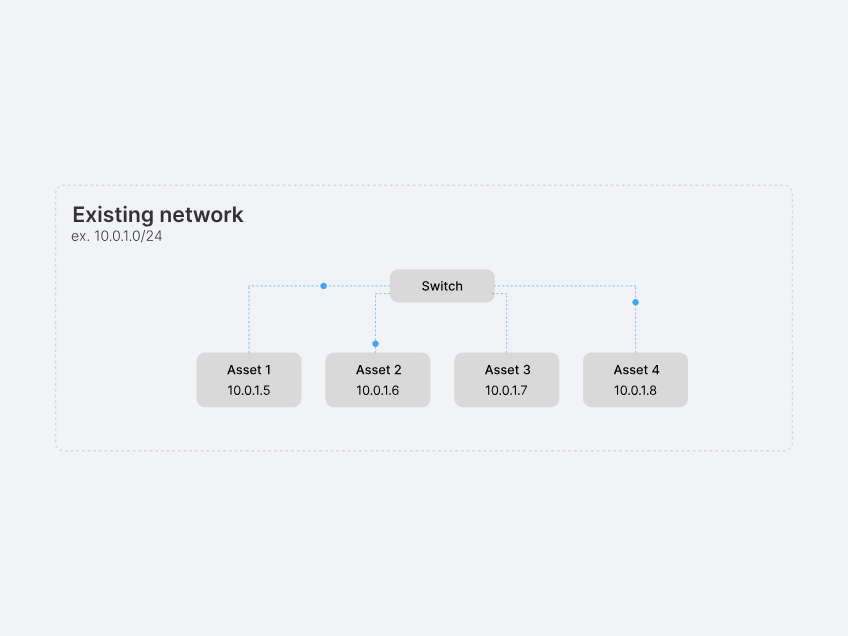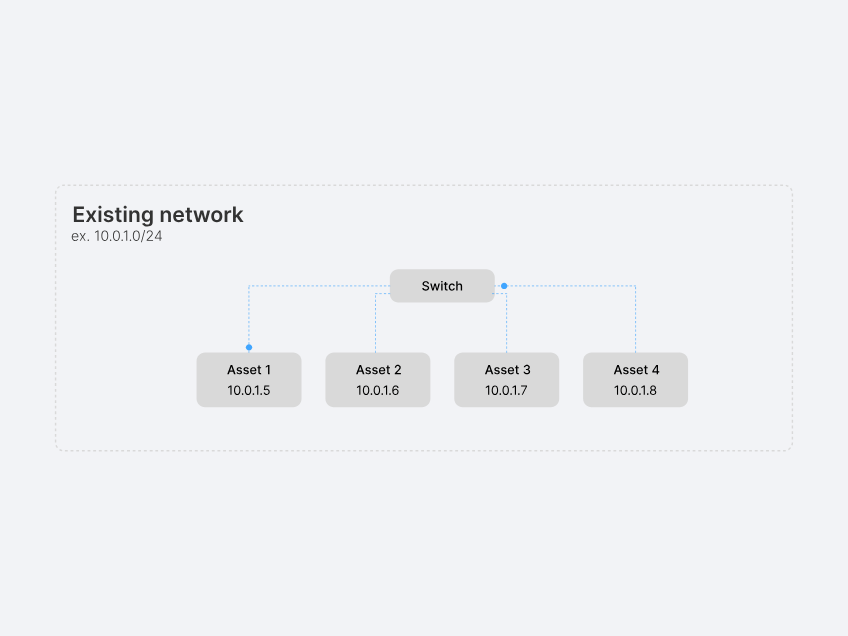
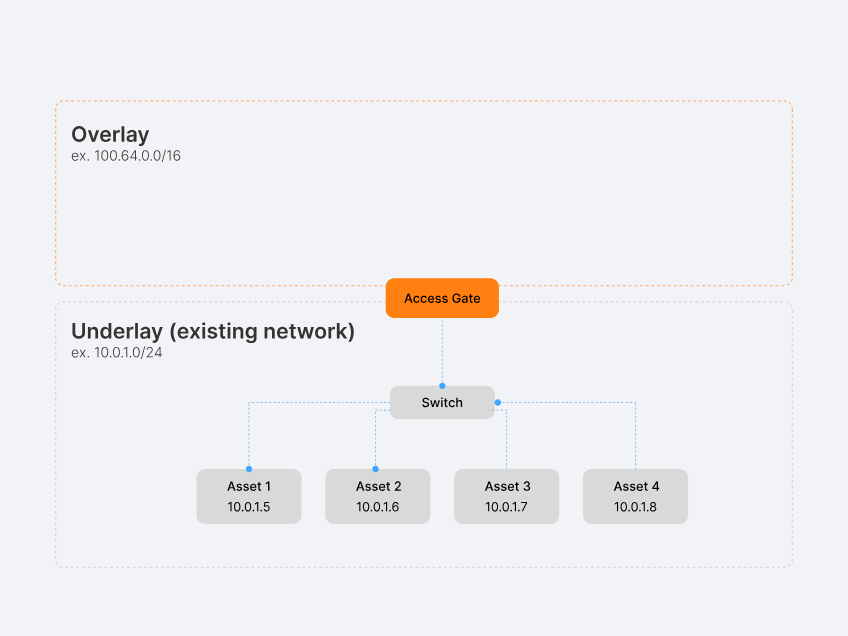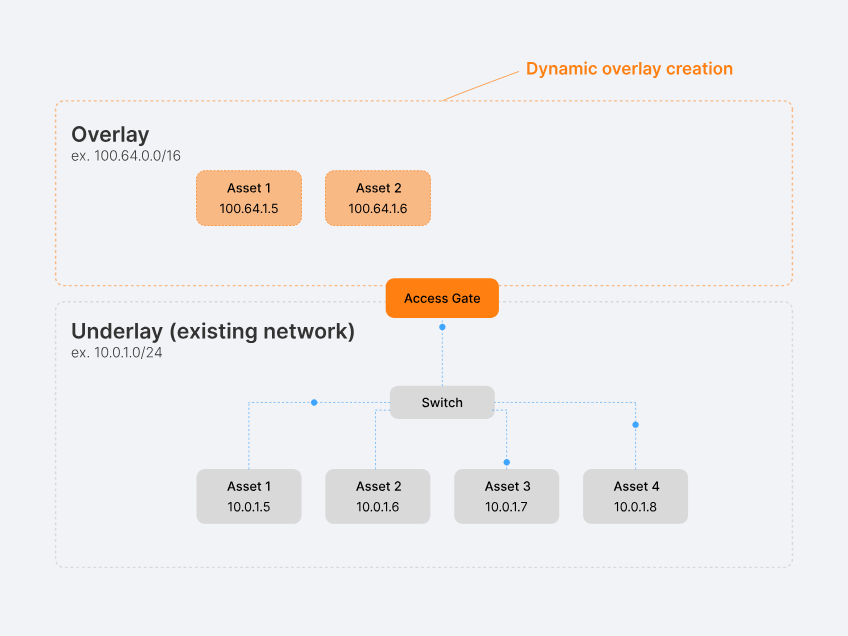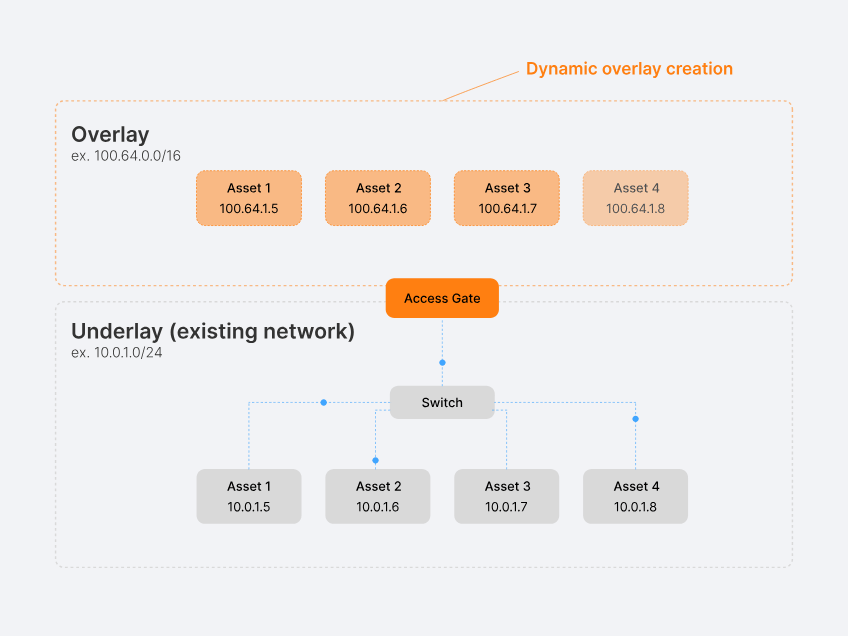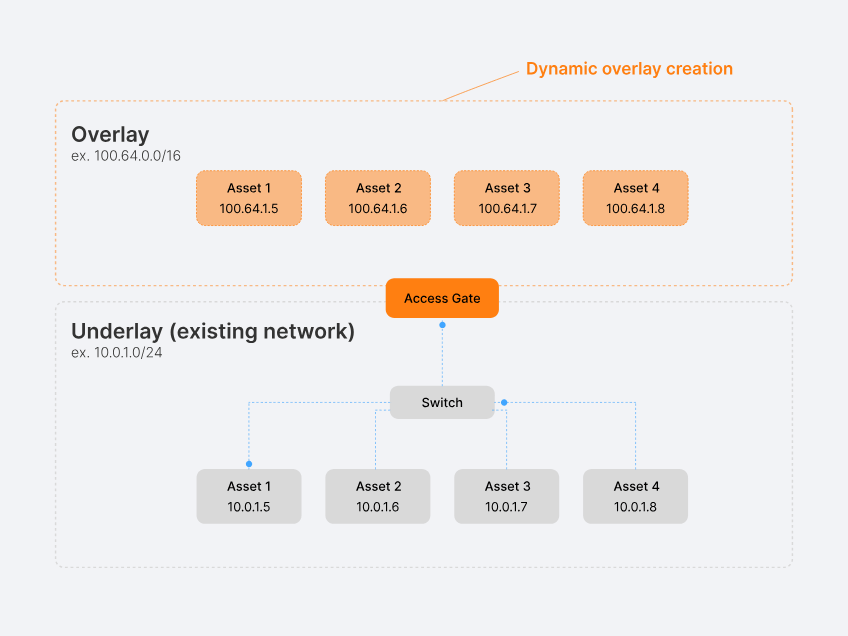
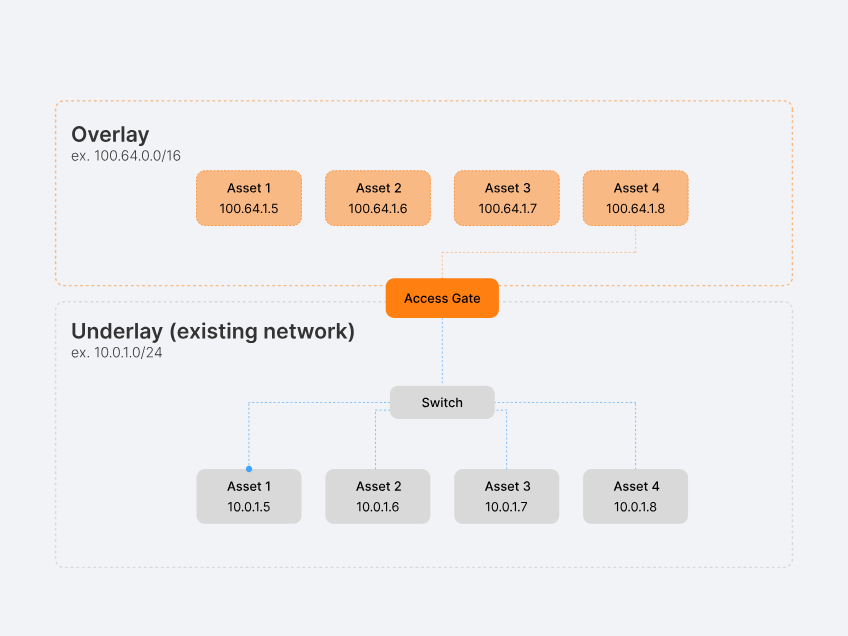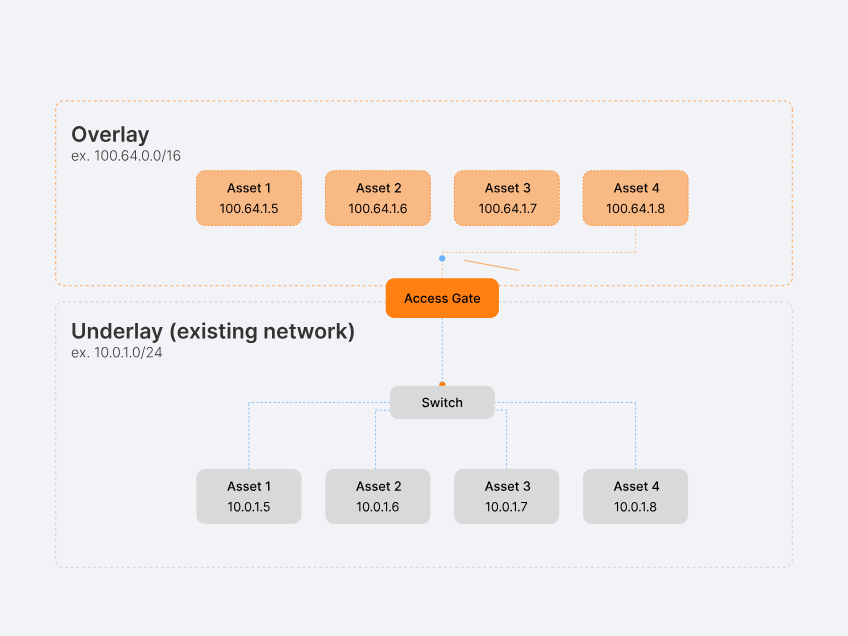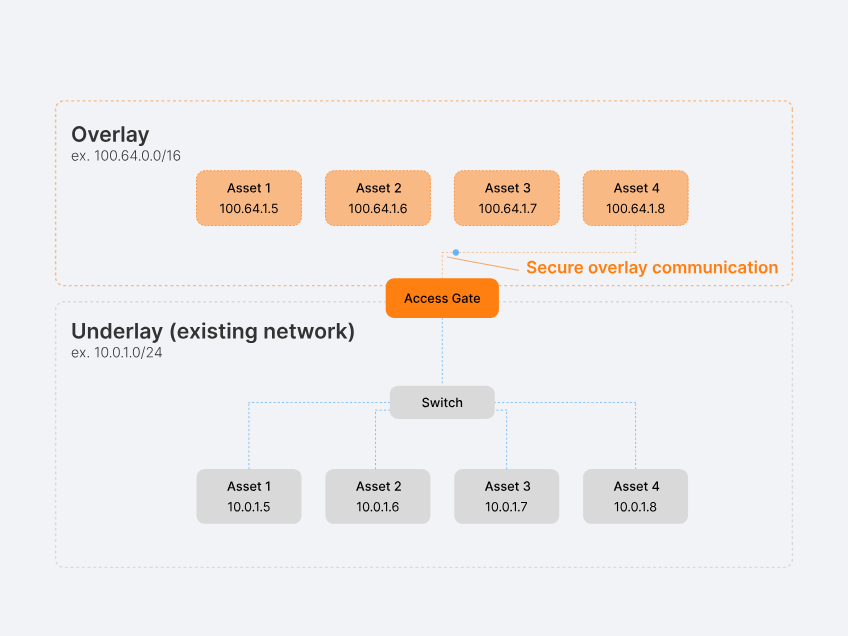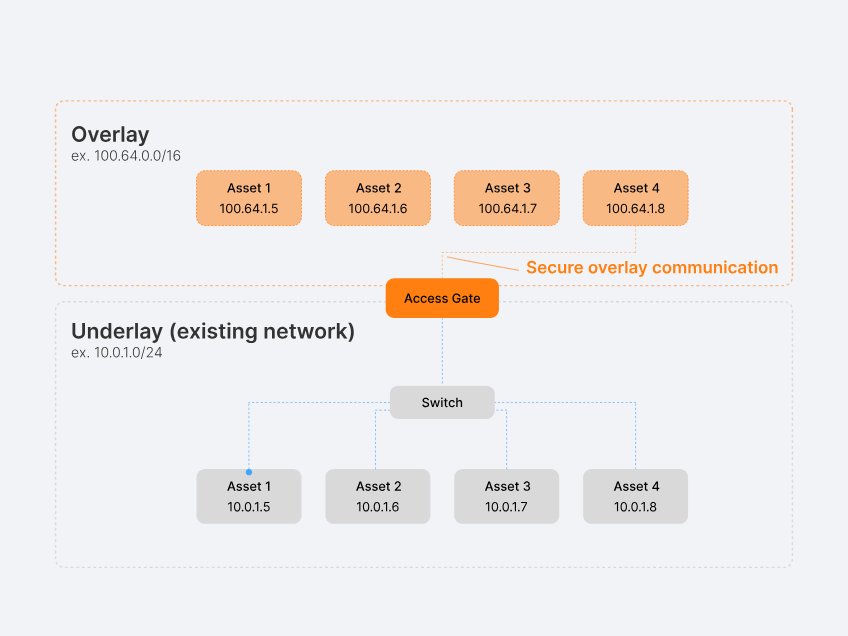
Access Gate attribue automatiquement une adresse overlay à chaque équipement. Le réseau underlay existant reste intact. Pas de refonte VLAN, pas d'arrêt de production.
Création dynamique de l'overlay.
Construit une couche réseau virtuelle (ex. 100.64.0.0/16) qui évolue indépendamment des limites de taille VLAN ou de l'agencement physique.
Access Gate reproduit le réseau.
L'Access Gate reflète le réseau physique en construisant un overlay virtuel sécurisé, utilisé ensuite pour le routage du trafic.
Rien à installer sur les machines.
Le DNS résout automatiquement les adresses overlay. Inutile de reconfigurer les équipements ou d'installer des agents.
Note : Le réseau overlay utilise l'espace d'adressage 100.64.0.0/16, qui appartient à la plage CGNAT. Cela garantit qu'il n'interférera pas avec le routage IP public ou l'accès internet.
Communications overlay sécurisées.
Les communications commencent à passer par Access Gate. Il sert de point de contrôle et applique sécurité et visibilité sans modifier l'infrastructure physique.
Application de la sécurité.
Le trafic transite par l'Access Gate, où l'authentification en temps réel, le contrôle d'accès et la journalisation sont appliqués.
Communication proxy à deux branches.
Quand Access Gate analyse le protocole, il termine la session sur les deux branches et applique les règles au niveau du code de fonction. Par exemple, il autorise une lecture Modbus FC3 sur TCP 502 et refuse une écriture FC6 ou FC16. Il peut autoriser OPC UA Read et Subscribe sur 4840 et refuser Write et Call.
Repli sur tunnel chiffré.
Si le proxy n'est pas possible, le système bascule sur des tunnels chiffrés de bout en milieu, offrant tout de même une isolation plus forte que le réseau sous-jacent.
Migration sans arrêt.
Les actifs peuvent migrer de manière incrémentale vers l'overlay, évitant les perturbations ou modifications du câblage et des configurations existants.
Note : L'utilisation d'un schéma de nommage DNS dual simplifie la migration : chaque équipement est accessible via son IP d'origine (ex. 10.0.1.8.fabcore.tr-sec.net) et un alias lisible (asset4.fabcore.tr-sec.net). Cela maintient la rétrocompatibilité tout en permettant un adressage overlay clair et structuré.
Verrouiller l'underlay.
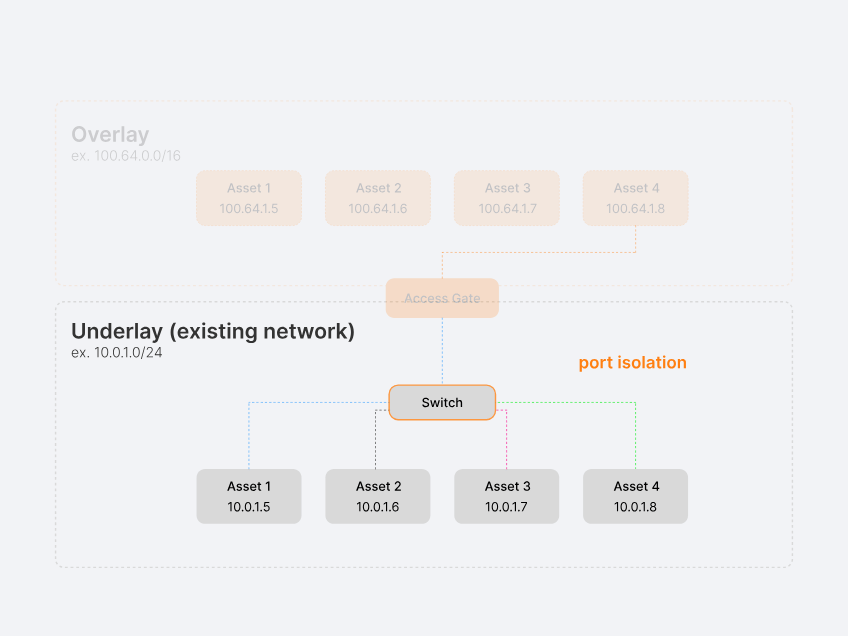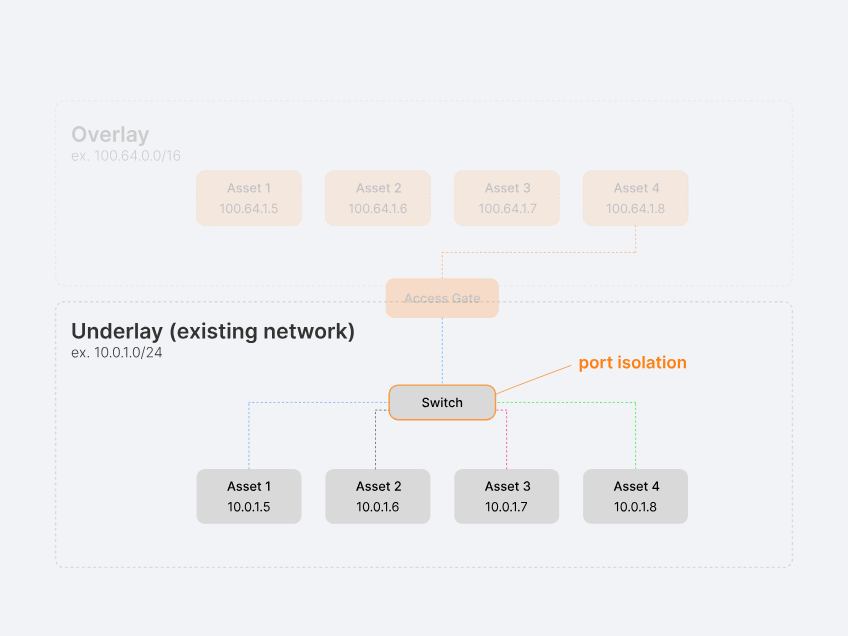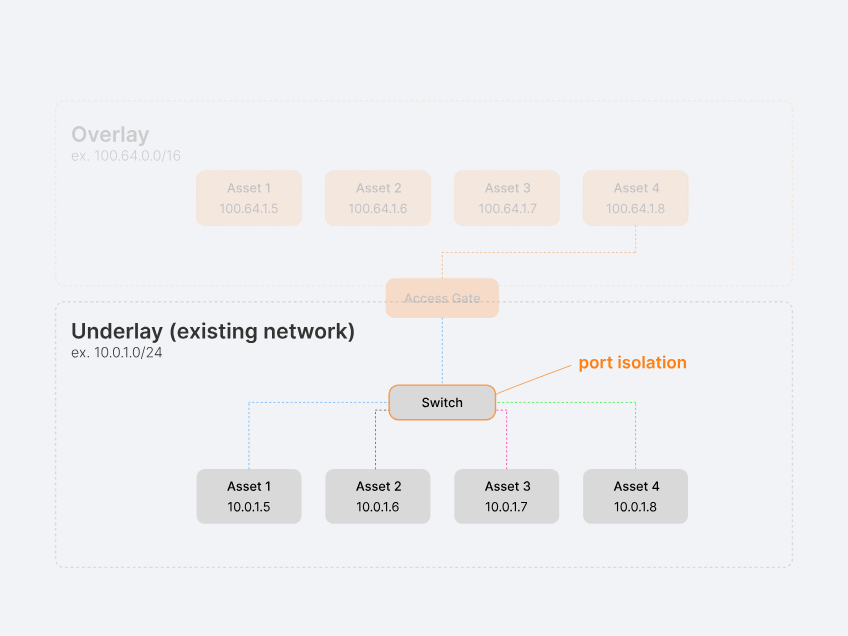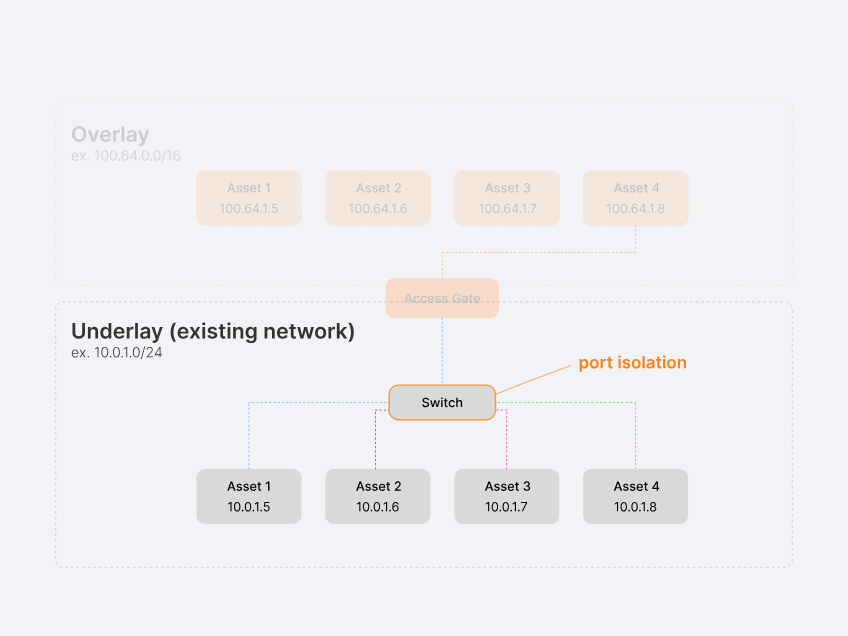
Une fois les communications transférées vers l'overlay sécurisé, le réseau physique, l'underlay, peut être verrouillé. En appliquant l'isolation de ports et des règles firewall ciblées, il devient une couche contrôlée qui n'autorise que le trafic overlay authentifié.
Isolation au niveau du commutateur.
Activez les fonctions d'isolation de ports pour créer des barrières physiques empêchant toute communication directe équipement-à-équipement sur l'infrastructure réseau sous-jacente.
Trafic autorisé via la passerelle uniquement.
Déployez des règles firewall à état qui n'autorisent que le trafic provenant de l'Access Gate, en faisant le point d'entrée et de contrôle unique du réseau.
Architecture Zero Trust.
Établissez un modèle de sécurité où les sessions d'accès routables doivent traverser l'overlay surveillé. Les chemins d'accès non autorisés ou non surveillés disparaissent. Le trafic cyclique entre contrôleur et E/S reste sur l'underlay. Seules les sessions routables de supervision, d'ingénierie et de fournisseurs empruntent l'overlay, et la boucle de contrôle temps réel garde son déterminisme.
Voir le réseau overlay en action.
Déployez un overlay sécurisé sur votre réseau industriel en une journée. Rien à installer sur les machines, pas de recâblage, pas d'arrêt. Contactez notre équipe.
Comment le réseau overlay va au-delà du modèle Purdue.
Le modèle Purdue sert depuis longtemps de base aux réseaux industriels et à la défense en profondeur. Beyond Purdue est un modèle plus récent qui applique le Zero Trust aux environnements industriels et critiques.
Plus de vidéos.
La chaîne YouTube de Trout propose d'autres vidéos sur Access Gate. Découvrez comment le réseau overlay protège les usines et soutient la conformité, sans recâblage.
Access Gate s'adapte à votre réseau
Choisissez votre environnement pour voir où se place l'Access Gate, le niveau de couverture Zero Trust obtenu et le chemin de migration, de la couverture complète à la couverture partielle.
Questions fréquentes sur le réseau overlay.
agent requis. Access Gate construit l'overlay au niveau du réseau et sert d'intermédiaire pour les sessions qui l'empruntent. Il se branche sur votre réseau existant, et vous n'y faites passer que les flux à protéger.
Un réseau overlay est une couche réseau virtuelle construite au-dessus de votre infrastructure physique existante. Un VPN crée des tunnels point à point pour l'accès distant. Un overlay crée une topologie réseau complète, avec son propre adressage, son routage et sa segmentation, à côté de l'underlay. Access Gate gère cet overlay de manière dynamique, sans configuration manuelle de tunnel.
Non. L'overlay est construit au-dessus de votre infrastructure existante avec le routage IP standard et le NAT bidirectionnel. Pas de changement de VLAN, pas de renumérotation IP, pas de recâblage. L'underlay fonctionne exactement comme avant. L'overlay ajoute une couche sécurisée sans y toucher.
Non. L'Access Gate opère au niveau réseau. Le DNS résout automatiquement les adresses overlay pour que les équipements communiquent via l'overlay sans aucune modification logicielle. Les automates (PLC), HMI et systèmes SCADA historiques fonctionnent sans modification.
Initialement, les deux réseaux coexistent. Les actifs migrent de manière incrémentale vers l'overlay sans temps d'arrêt. Une fois la migration terminée, l'underlay peut être verrouillé en utilisant l'isolation de ports et des règles firewall passerelle uniquement, de sorte que tout le trafic doit transiter par l'overlay surveillé.
L'overlay utilise la plage 100.64.0.0/16, qui appartient à l'espace CGNAT (Carrier-Grade NAT). Cela garantit qu'il n'entrera pas en conflit avec vos adresses IP privées existantes ni n'interférera avec le routage internet public.
Oui. Access Gate prend en charge la communication proxy à deux branches pour les protocoles qu'il comprend. Cela permet une inspection et un contrôle d'accès qui tiennent compte du protocole. Pour les protocoles qui ne peuvent pas passer par le proxy, il bascule sur des tunnels chiffrés de bout en milieu. Ils offrent tout de même une isolation et un chiffrement supérieurs à ceux de l'underlay plat.