Sécurisez chaque aéroport, chaque ligne, chaque port. Les systèmes certifiés restent intacts.
Cybersécurité OT pour les transports
Contrôlez qui accède au tri bagages, à la signalisation et aux systèmes portuaires. Rien n'y est installé, donc rien à requalifier.
Dernière mise à jour :

Sécuriser les systèmes aéroportuaires.
Protégez BHS, BMS, FIDS et contrôle d'accès sans requalification.
En savoir plus
Sécuriser la signalisation ferroviaire.
Contrôlez qui accède à la signalisation, au SCADA et au contrôle des trains. Rien à installer sur les équipements certifiés.
En savoir plus
Sécuriser ports et terminaux.
Contrôlez qui accède aux grues, aux systèmes de gestion des conteneurs et aux réseaux logistiques.
En savoir plusContrôler l'accès sans requalification.
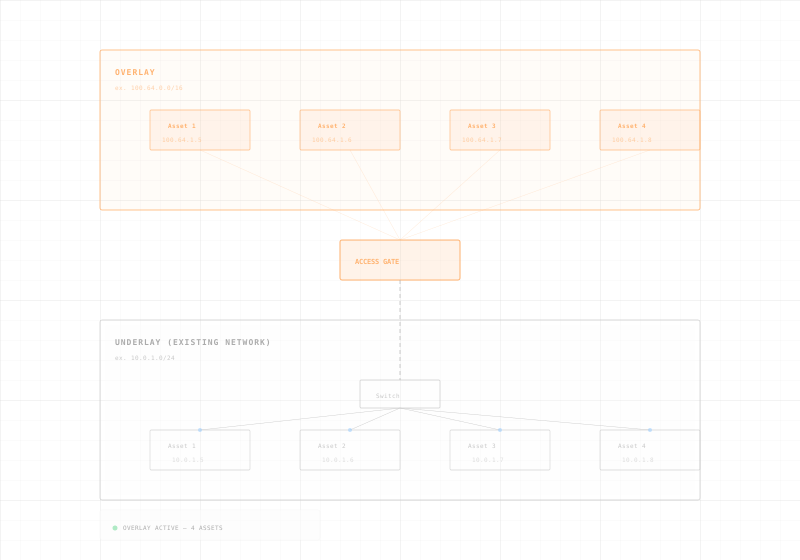
Access Gate se branche sur votre réseau existant. Les systèmes certifiés restent tels quels.
Voir chaque machine.
Repérez chaque machine des terminaux, gares, dépôts et ports.
Contrôler qui accède à quoi.
Tenez le trafic bureautique à l'écart des BHS, de la signalisation et du contrôle portuaire. Sans modifier les VLAN.
Accéder à chaque machine, en sécurité.
OEM et sous-traitants se connectent avec MFA. Leur VPN ou liaison 4G s'arrête à la passerelle.
Prouver chaque audit.
Chaque connexion est journalisée. Exportez les preuves d'audit à la demande.

Opérationnel en une journée, sans requalification.
Access Gate se branche sur votre réseau existant. Les BHS, la signalisation et le SCADA certifiés restent inchangés.
Rien à installer sur les machines certifiées.
Access Gate agit depuis le réseau. Les certifications de sécurité et les homologations restent intactes.
De nouveaux contrôles pour les anciens systèmes.
Ajoutez MFA et journaux d'audit aux systèmes de transport air-gap, sans les remplacer.
L’Access Gate est le premier service que vous déployez, pas le dernier.
Sécurisez vos usines aujourd'hui. Maîtrisez votre digitalisation demain.
Access Gate place la puissance de calcul directement sur le réseau, au plus près de vos équipements. Une fois le boîtier en place, il héberge les services qui ramènent l’OT dans le périmètre sécurisé : accès distant, passerelles de protocole, DNS et NTP, historian, serveur de mises à jour. Accélérez votre digitalisation, en gardant la maîtrise.
La confiance des opérateurs de transport et d'infrastructures critiques.

sites répartis, protégés dans des environnements opérationnels exigeants : des infrastructures critiques sécurisées sans agent ni temps d'arrêt.
Ils nous font confiance


“Notre système de tri bagages a été certifié il y a cinq ans et nous ne pouvions pas risquer une requalification. Trout nous a permis d'apporter des services aux environnements existants sans requalification.”
CISO
Opérations aéroportuaires · Opérateur aéroportuaire européen
Questions fréquentes sur la sécurité des transports.
événement de requalification déclenché par le déploiement : l'Access Gate ne touche jamais les équipements opérationnels certifiés.
Non. L'Access Gate agit au niveau du réseau : il n'installe aucun agent, ne modifie aucune configuration et ne touche pas les terminaux certifiés. Les contrôleurs BHS, les systèmes d'enclenchement ferroviaire et le SCADA portuaire restent exactement tels qu'ils ont été certifiés. Aucune recertification ni requalification n'est nécessaire.
Oui. L'Access Gate apporte des services de sécurité modernes (accès Zero Trust, MFA, journalisation des sessions et micro-segmentation) aux réseaux OT air-gap et legacy. Il fonctionne entièrement sur site, sans dépendance cloud : les systèmes isolés restent isolés.
L'Access Gate crée des réseaux overlay chiffrés entre tous les sites (terminaux, gares, dépôts et installations portuaires), avec une micro-segmentation par overlay entre l'IT d'entreprise et les réseaux opérationnels. La politique est gérée de façon centralisée et appliquée de la même manière sur chaque site, y compris sur les sites distants ou sans personnel.
L'Access Gate prend en charge NIS2 (obligatoire pour les opérateurs de transport dans l'UE), l'IEC 62443 pour la sécurité industrielle et les directives sectorielles du ferroviaire, de l'aviation et du maritime. Il génère une documentation prête pour l'évaluation et applique les contrôles en continu.
Le bastion intégré offre une passerelle contrôlée aux OEM, aux sous-traitants de maintenance et aux intégrateurs tiers. Chaque session exige le MFA, se limite à des systèmes précis et à une durée définie, et elle est entièrement enregistrée. Le VPN ou la liaison 4G s'arrête à la passerelle, sans route directe vers les réseaux opérationnels.
Oui. L'Access Gate se raccorde à l'infrastructure réseau existante sans temps d'arrêt. Pas de recâblage, pas de changement d'IP, pas d'interruption de service. Le déploiement se fait en pleine exploitation, sans fenêtre de maintenance.