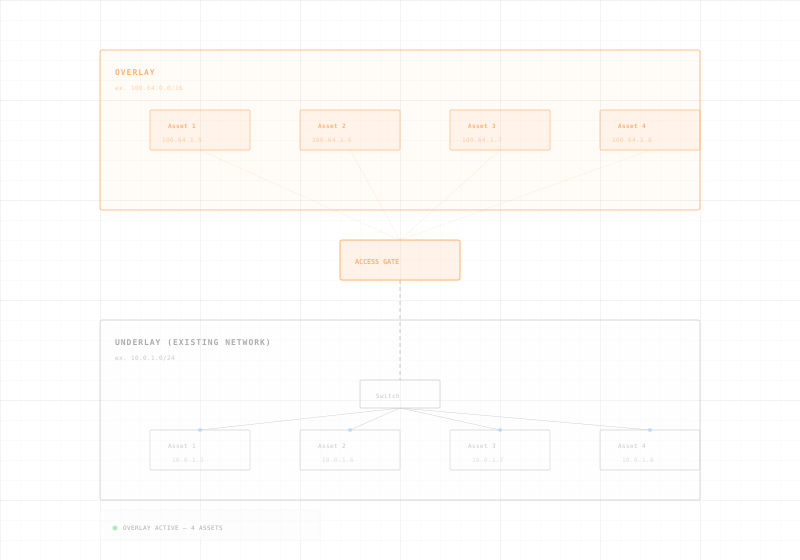
Sécurisez chaque actif de vos infrastructures. Sans en toucher un seul.
Un équipement sur site qui verrouille SCADA, sites de terrain et systèmes de contrôle, sans agent, sans recâblage et sans perturbation des opérations.
Dernière mise à jour:

Réseau Électrique & Sous-Stations
Protégez les systèmes SCADA, RTU et relais à travers les infrastructures de réseau distribué.
En savoir plus
Eau & Assainissement
Sécurisez les stations de traitement, les stations de pompage et les réseaux de surveillance à distance.
En savoir plus
Pétrole, Gaz & Énergies Renouvelables
Visibilité et segmentation pour les pipelines, raffineries et sites énergétiques distribués.
En savoir plusZero Trust pour les Réseaux Utilities en Service Continu.
Cinq capacités qui protègent les opérations critiques des utilities, sans agent, sans interruption.
Protection SCADA & ICS
Protégez les RTU, PLC, relais et systèmes de contrôle qui ne peuvent pas exécuter d'agent. Enforcement au niveau réseau sans toucher aux équipements opérationnels.
Visibilité des Actifs Distribués
Découverte automatique à travers les sous-stations, stations de traitement et sites distants. Inventaire en temps réel de chaque équipement connecté.
Segmentation IT / OT
Micro-segmentation par overlay entre l'IT d'entreprise et les réseaux opérationnels. Aucune restructuration VLAN ni changement d'infrastructure requis.
Accès Distant Contrôlé
Bastion host on-premise pour les fournisseurs et ingénieurs terrain. MFA obligatoire, sessions limitées, entièrement tracées. Fonctionne avec votre VPN ou votre liaison 4G.
Conformité NIS2 & NERC CIP
Enforcement continu des contrôles pour NIS2, IEC 62443 et NERC CIP. Documentation prête pour l'évaluation et rapports d'audit à la demande.

Déploiement Sans Temps d'Arrêt
Appliance qui se raccorde à l'infrastructure existante, pas de coupure, pas de recâblage, pas d'impact sur la production.
Aucun Agent sur les Équipements Terrain
Protégez les RTU, relais et systèmes SCADA sans installer de logiciel sur les équipements opérationnels.
Souverain & Prêt pour l'Air-Gap
Opère entièrement on-premise sans dépendance cloud. Conçu pour les environnements isolés et classifiés.
L’Access Gate est le premier service que vous déployez, pas le dernier.
Un OT sécurisé, zéro interruption et une base sur laquelle bâtir.
Access Gate place la puissance de calcul directement sur le réseau, au plus près de vos équipements. Une fois le boîtier en place, il héberge les services qui ramènent l’OT dans le périmètre sécurisé : accès distant, passerelles de protocole, DNS et NTP, historian, serveur de mises à jour. Pas de second boîtier, pas de cloud.
La confiance des utilities et opérateurs d'infrastructures critiques.

actifs de terrain distribués sécurisés sous un contrôle Zero Trust centralisé, sur un terrain de 850 m à 2 353 m d'altitude, en conditions difficiles et isolées.
Ils nous font confiance


“Nos sous-stations utilisent des équipements de quatre décennies différentes. Trout nous a permis de segmenter et surveiller l'ensemble sans aucune mise à jour de firmware ni installation d'agent.”
Responsable Sécurité OT
Opérations Réseau Électrique · Fournisseur d'Énergie Régional
Questions fréquentes Sur la Sécurité des Utilities.
Agent requis sur les équipements terrain. L'Access Gate protège les SCADA, RTU et équipements ICS entièrement au niveau réseau.
Oui. L'Access Gate opère au niveau réseau, aucun agent n'est installé sur les terminaux. Il protège les SCADA, RTU, PLC, relais et tout équipement connecté au réseau, quel que soit son âge, son firmware ou son système d'exploitation.
Non. L'Access Gate se raccorde à l'infrastructure existante. Pas de recâblage, pas de changement d'IP, pas de coupure requise. Il se déploie aux côtés de votre architecture actuelle pendant les opérations normales.
L'Access Gate crée des réseaux overlay chiffrés à travers tous les sites, sous-stations, stations de traitement, stations de pompage et centres de contrôle. La politique est gérée centralement et appliquée de manière cohérente à chaque emplacement.
L'Access Gate supporte NIS2 (obligatoire pour les opérateurs d'énergie et d'eau dans l'UE), IEC 62443 et NERC CIP. Il fournit un enforcement continu des contrôles, la génération de documentation et des rapports prêts pour l'audit.
Le bastion host intégré fournit une passerelle contrôlée pour les fournisseurs et ingénieurs terrain. Chaque session nécessite le MFA, est limitée à des systèmes spécifiques, limitée dans le temps et entièrement enregistrée. Fonctionne avec votre VPN ou votre liaison 4G, sans accès persistant.
Oui. L'Access Gate opère entièrement on-premise sans dépendance cloud. Toutes les politiques, données et la gestion restent au sein de votre réseau. Il supporte les environnements utilities air-gap et isolés.
La sécurité SCADA protège les systèmes de supervision et d'acquisition de données qui pilotent les opérations des utilities : RTU, PLC, HMI et les serveurs de contrôle qui les accompagnent. Comme ces systèmes ne peuvent souvent pas être corrigés ni exécuter d'agents, l'Access Gate les sécurise au niveau réseau avec un accès Zero Trust, une segmentation et une supervision, déployé on-premise sans temps d'arrêt pour le réseau ou l'usine.