Proteja cada buque, incluso con interferencias.
Ciberseguridad OT para la armada
Controle quién accede a cada sistema en buques tripulados y no tripulados. Las reglas se aplican a bordo, sin nube.
Última actualización:
Una pasarela por buque. Cuatro funciones.
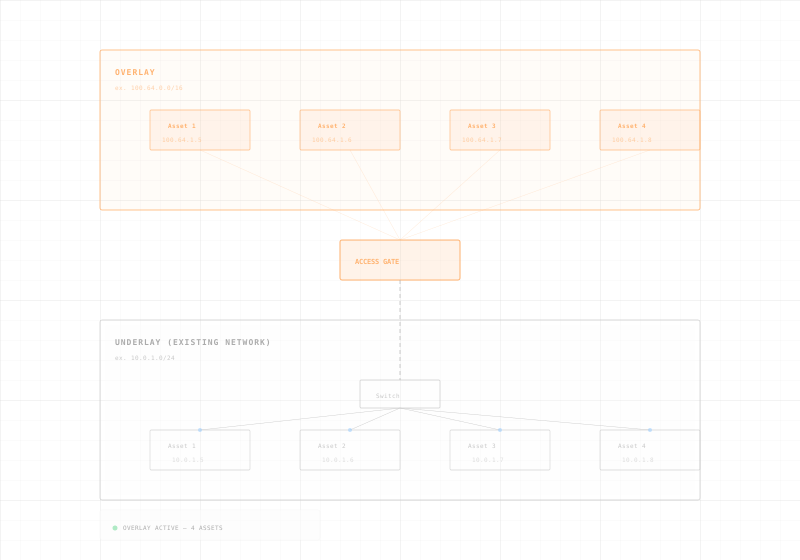
Access Gate se conecta a la red existente del buque. Las operaciones continúan.
Ver cada máquina.
Localice cada sistema de la red del buque, desde la gestión de combate hasta la navegación.
Controlar quién accede a qué.
Los buques tripulados y los USV solo acceden a lo que necesitan. Un USV comprometido queda aislado.
Acceder a cada máquina, con seguridad.
Los equipos en tierra y los socios aliados inician sesión con MFA. Cada sesión queda acotada, limitada en el tiempo y registrada.
Superar cada auditoría.
Cada conexión se registra a bordo. Exporte las evidencias que piden sus auditores.

La pasarela es el primer servicio que despliega, no el último.
Proteja sus plantas hoy. Controle su digitalización mañana.
Access Gate pone la capacidad de cómputo en la red, junto a sus activos. Una vez instalada la pasarela, el mismo equipo aloja los servicios que integran el OT de forma segura: acceso remoto, pasarelas de protocolo, DNS y hora, historian, servidor de actualizaciones. Acelere su digitalización, sin perder el control.
Con la confianza de fuerzas de defensa y programas soberanos.

por sitio en Thales, del desembalaje a la puesta en marcha, en redes on-premise restringidas.
Confiado por empresas líderes


“A medida que integramos plataformas autónomas en la flota, la conectividad se convierte tanto en un habilitador como en una superficie de ataque. Trout nos ofrece la aplicación de Zero Trust a nivel de red.”
Responsable de Operaciones Cibernéticas
Armada · Marina europea
Descargue la alineación Zero Trust OT del DoD.
Cómo Access Gate se alinea con los siete pilares de la arquitectura de referencia Zero Trust del DoD para el OT naval y marítimo.
Qué incluye.
Alineación con DTM 25-003, los siete pilares Zero Trust aplicados a Access Gate, guía de despliegue OT y evidencias de auditoría para programas navales.
Véalo en acción.
Reserve una demo en directo. Vea cómo Access Gate se conecta a su red sin recableado ni paradas.
Preguntas frecuentes sobre seguridad de redes navales.
dependencias de la nube. Access Gate funciona de forma autónoma a bordo: soberano, inspeccionable y pensado para redes air-gap.
El Access Gate aplica políticas Zero Trust de forma autónoma en cada buque. No requiere conexión de retorno a infraestructura en tierra ni a la nube. Cuando la conectividad sufre interferencias, se degrada o está denegada, todas las políticas siguen aplicándose localmente. Cuando se restablecen las comunicaciones, los registros y el estado se sincronizan automáticamente.
El Access Gate crea micro-segmentación basada en identidad entre buques de guerra tripulados y vehículos de superficie autónomos. Cada plataforma, tripulada o no, recibe sus propias políticas de red, aplicadas a nivel de dispositivo. Comprometer un USV no da acceso lateral a los sistemas C2 del buque.
Sí. El Access Gate es completamente on-premise, sin dependencia de la nube. Todo el software es inspeccionable. Todos los datos y políticas permanecen bajo control nacional. Se despliega en entornos air-gap, clasificados y sujetos a ITAR, y es adecuado para programas navales de la OTAN y aliados.
El Access Gate se conecta a la red existente del buque en un día. Sin recableado, sin cambios de IP, sin modificar los sistemas existentes de gestión de combate o navegación. Operativo desde el desembalaje sin rediseñar la infraestructura.
Sí. El Access Gate aplica políticas de acceso granulares por nación, rol y nivel de clasificación. Los socios aliados pueden recibir acceso controlado, limitado en el tiempo y auditado a sistemas concretos sin exponer el resto de la red de la flota.