Cybersécurité OT pour la marine
Navires avec équipage, bâtiments sans équipage et commandement à terre sont tous connectés et tous exposés. Maintenez la mission, sans dépendance au cloud.
Dernière mise à jour:
Continuité de mission à travers la flotte maritime.
Cinq capacités conçues pour les opérations navales : appliquez le Zero Trust sur les navires habités, les USV et l'infrastructure côtière en environnement contesté et dégradé.
Application au niveau plateforme
Zero Trust appliqué sur chaque navire et USV indépendamment. Aucun retour vers l'infrastructure côtière pour les décisions de politique. Fonctionne pendant les coupures de communication.
Résilience en domaine contesté
Quand les communications sont brouillées, dégradées ou refusées, toutes les politiques Zero Trust continuent de s'appliquer localement. Continuité de mission sans connectivité.
Segmentation habité / USV
Micro-segmentation basée sur l'identité entre navires de guerre habités et véhicules de surface autonomes. La compromission d'une plateforme ne peut pas se propager à la flotte.
Souverain et inspectable
Zéro dépendance au cloud. Toutes les données, politiques et journaux restent sous contrôle national. Se déploie dans les environnements navals air-gap, classifiés et restreints ITAR.
Visibilité complète de la flotte
Découverte d'actifs en temps réel à travers les réseaux de bord, des systèmes de combat à la navigation et aux équipements de communication. Détection instantanée des équipements non autorisés.

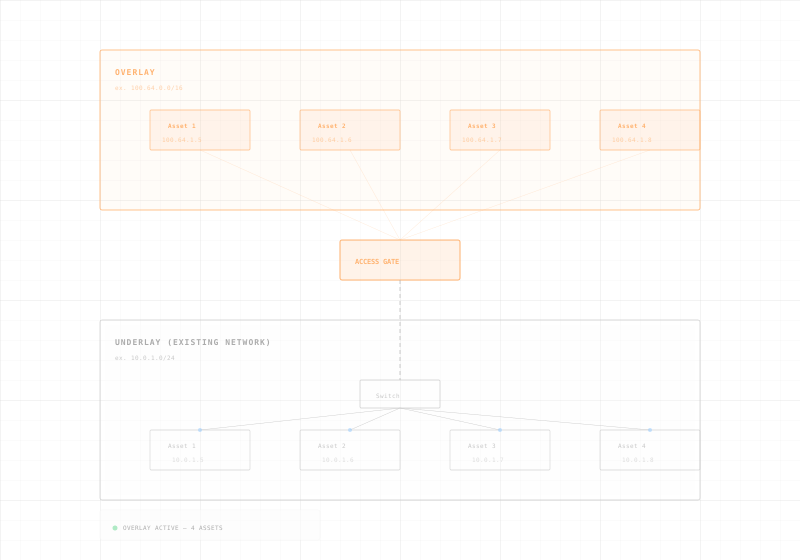
Access Gate expose les services dont l'OT a besoin, pour qu'ils empruntent le chemin autorisé plutôt que de le contourner.
L'OT passe par vous, pas autour de vous.
La confiance des forces de défense et des programmes souverains.

pour déployer l'application du Zero Trust dans des environnements restreints sur site, du déballage à l'opérationnel.
Ils nous font confiance


“À mesure que nous intégrons des plateformes autonomes dans la flotte, la connectivité devient à la fois un atout et une surface d'attaque. Trout nous offre une application Zero Trust au niveau du réseau.”
Prêt à commencer ?
Échangez avec notre équipe pour voir comment Trout Access Gate s'intègre à votre environnement.
Télécharger l'alignement Zero Trust OT du DoD.
Comment le Trout Access Gate s'aligne sur les sept piliers de l'architecture de référence Zero Trust du DoD pour les environnements OT navals et maritimes.
Contenu
Alignement DTM 25-003, sept piliers Zero Trust mappés aux capacités de l'Access Gate, guide de déploiement spécifique à l'OT et génération de preuves de conformité pour les programmes navals.
Voir en action
Demandez une démo en direct pour voir comment l'Access Gate se déploie sur votre réseau sans recâblage ni temps d'arrêt.
Questions fréquentes sur la sécurité des réseaux navals.
dépendance au cloud requise. L'Access Gate opère de manière totalement autonome au niveau plateforme : souverain, inspectable, natif air-gap.
L'Access Gate applique les politiques Zero Trust de manière autonome sur chaque navire. Il ne nécessite aucun retour vers l'infrastructure côtière ou le cloud. Quand la connectivité est brouillée, dégradée ou refusée, toutes les politiques continuent de s'appliquer localement. Quand les communications sont rétablies, les journaux et l'état se synchronisent automatiquement.
L'Access Gate crée une micro-segmentation basée sur l'identité entre navires de guerre habités et véhicules de surface autonomes. Chaque plateforme, habitée ou non, reçoit des politiques réseau indépendantes appliquées au niveau de l'équipement. La compromission d'un USV ne peut pas donner d'accès latéral aux systèmes C2 du navire.
Oui. L'Access Gate est entièrement sur site, sans dépendance au cloud. Tous les logiciels sont inspectables. Toutes les données et politiques restent sous contrôle national. Il se déploie dans les environnements air-gap, classifiés et restreints ITAR, adapté aux programmes navals de l'OTAN et alliés.
L'Access Gate se raccorde à l'infrastructure réseau de bord existante en quelques heures. Pas de recâblage, pas de changement d'adresses IP, aucune modification des systèmes de combat ou de navigation existants. Opérationnel dès le déballage, sans refonte d'infrastructure.
Oui. L'Access Gate applique des politiques d'accès granulaires par nation, rôle et niveau de classification. Les partenaires alliés peuvent recevoir un accès contrôlé, limité dans le temps et audité à des systèmes spécifiques, sans exposer l'ensemble du réseau de la flotte.