Protégez les machines impossibles à patcher. Rien à installer dessus.
Sécurité des CNC et PLC legacy
Les machines CNC, PLC et HMI restent telles quelles. Access Gate les protège depuis le réseau, sans changement de firmware ni arrêt.
Dernière mise à jour :
Les vieilles machines, protégées depuis le réseau.
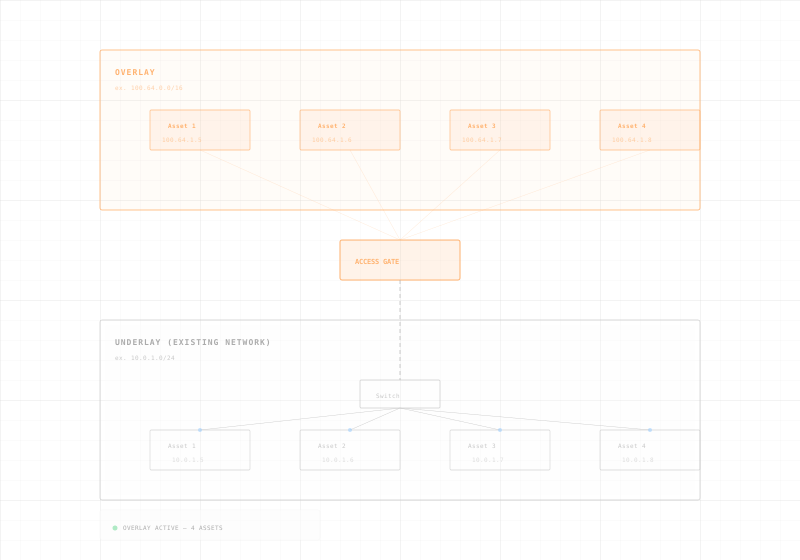
Access Gate se branche sur votre réseau industriel existant. La production continue.
Voir chaque machine.
Repérez chaque machine de l'atelier, des CNC de plusieurs décennies aux PLC récents.
Contrôler qui accède à quoi.
Isolez les vieilles machines et les flux CUI de l'IT bureautique. Sans modifier les VLAN, sans recâbler.
Accéder à chaque machine, en sécurité.
Ingénieurs et fournisseurs se connectent avec MFA. Chaque session n'atteint que les machines utiles.
Prouver chaque audit.
Chaque connexion est journalisée. Exportez les preuves que votre évaluateur demande.

Opérationnel en une journée par usine.
Access Gate se branche sur votre réseau industriel existant. Aucun changement d'architecture, aucun arrêt de production.
Rien à installer sur les machines.
Les machines CNC et PLC restent telles quelles. Access Gate agit depuis le réseau.
Tenez les CUI à l'écart de l'IT bureautique.
Les données d'ingénierie et les flux CUI restent séparés des réseaux administratifs. Aucune nouvelle infrastructure.
L’Access Gate est le premier service que vous déployez, pas le dernier.
Sécurisez vos usines aujourd'hui. Maîtrisez votre digitalisation demain.
Access Gate place la puissance de calcul directement sur le réseau, au plus près de vos équipements. Une fois le boîtier en place, il héberge les services qui ramènent l’OT dans le périmètre sécurisé : accès distant, passerelles de protocole, DNS et NTP, historian, serveur de mises à jour. Accélérez votre digitalisation, en gardant la maîtrise.
La confiance des industriels à travers la chaîne d'approvisionnement.

des flux de données CUI sur site, des conceptions d'ingénierie aux plans de production, alignés sur la conformité CMMC Level 2.
Ils nous font confiance


“L'Access Gate de Trout nous a donné une voie claire vers la conformité CMMC sans perturber nos opérations de production.”
Directeur IT
Sous-traitant Défense · Elna Magnetics
Sécuriser Modbus dans les environnements industriels modernes.
Architecture, risques et contrôles de sécurité pratiques pour un protocole qui n'a jamais été conçu pour être connecté, mais qui l'est désormais.
Ce que vous apprendrez
Pourquoi Modbus n'a pas de sécurité native et pourquoi c'est important maintenant. Comment un chemin d'attaque en 5 étapes mène d'une brèche IT à la manipulation de processus physiques, en utilisant uniquement des commandes de protocole légitimes. Comment la couche d'enforcement introduit une confiance médiée sans modifier les PLC ni la topologie réseau.
L'appliquer avec Access Gate.
L'Access Gate applique les règles depuis une seule appliance branchée sur votre réseau existant : allowlisting de codes fonction, contrôle d'accès au niveau registre, sessions liées à l'identité et journalisation d'audit complète, sans modification des PLC, sans refonte du réseau, sans temps d'arrêt.
Questions fréquentes sur la protection de l'OT legacy.
du déballage à la protection complète d'un réseau industriel legacy.
Oui. L'Access Gate fonctionne sans agent : il opère au niveau réseau, et rien n'est installé sur les terminaux. Il protège les machines CNC, PLC, HMI et tout équipement connecté, quels que soient son âge, son système d'exploitation ou son niveau de patch.
Non. L'Access Gate se branche sur votre réseau existant, sans se placer dans le chemin du trafic. Pas de recâblage, pas de changement d'IP, pas de restructuration VLAN. La production continue pendant le déploiement.
L'Access Gate crée des micro-DMZ par overlay chiffré entre les zones, isolant les réseaux CNC et PLC legacy de l'ingénierie, l'ERP et l'IT d'entreprise. La politique est appliquée au niveau réseau sans toucher aux configurations des équipements.
Oui. L'Access Gate applique des politiques d'accès strictes sur tous les flux de données impliquant des CUI, conceptions d'ingénierie, plans de production et données d'outillage. Chaque flux est authentifié, limité aux utilisateurs autorisés et entièrement tracé. Pour CMMC, c'est la moitié atelier de l'enclave CUI : les plans qui arrivent sur les CNC, les serveurs DNC et les postes CAO/FAO restent dans le périmètre, tandis que GCC High ou une enclave de partage de fichiers couvre les postes de bureau et la messagerie.
Non. L'Access Gate est conçu pour les organisations sans équipe de sécurité dédiée. Il fournit des paramètres par défaut pertinents, des modèles de politiques automatisés et une interface de gestion simple que les généralistes IT peuvent opérer.