
Votre inventaire des actifs OT, prêt dès l'arrivée d'Access Gate.
L'inventaire des actifs OT liste chaque machine du réseau et les machines avec lesquelles elle communique. Access Gate le constitue à partir d'une courte capture réseau avant l'expédition, ou sur site depuis votre routeur ou un port miroir. Il tient ensuite la liste à jour.
Dernière mise à jour :
| Machine | Protocoles | Zone | État |
|---|---|---|---|
| Automate ligne 2 | modbus:502 | Ligne 2 | Référence |
| HMI ligne 2 | vnc:5900 · modbus:502 | Ligne 2 | Référence |
| Historian | opc-ua:4840 · sql:1433 | Niveau 3 | Référence |
| Poste d'ingénierieCUI | s7:102 · rdp:3389 | Niveau 3 | Nouvel interlocuteur |

Pourquoi les inventaires OT vieillissent
Dans la plupart des usines, la liste des machines vit dans un tableur ou un système figé. Les machines sont ajoutées, déplacées, remplacées, et la liste décroche. La posture de sécurité et de conformité qui en dépend a toujours un temps de retard.
Trois façons de remplir l'inventaire.
Access Gate écoute uniquement le trafic. Il n'envoie aucune requête aux machines et n'y installe rien.
Une courte capture réseau.
Enregistrez quelques minutes de trafic sur site et partagez-les avec Trout ou votre intégrateur. Access Gate est livré avec la liste de vos machines déjà chargée.
Le NetFlow de votre routeur.
Le routeur ou le pare-feu déjà en place envoie ses enregistrements de flux à Access Gate. Rien n'est recâblé.
Un port miroir sur un switch.
Un port SPAN copie le trafic d'un switch vers Access Gate. Les machines ne sont pas affectées.
Une fiche machine, trois niveaux.
Access Gate lit l'identité de chaque machine dans son trafic et conserve son historique. Votre équipe ajoute le contexte que le trafic ne montre pas.
Identité.
Ce qu'est la machine, lu dans son trafic.
- Adresses IP et MAC
- Type et protocoles
- Trafic et interlocuteurs
- Changements d'IP suivis par DHCP
Contexte.
Ce que votre équipe sait d'elle, saisi à la main.
- Responsable et fonction
- Zone et criticité
- Étiquette CUI
- Étiquette Specialized Asset
Historique.
Son comportement dans le temps, comparé à une référence.
- Première apparition
- Écarts par rapport à la référence
- Chaque écart déclenche une alerte
- L'alerte est consignée dans la fiche
Comment l'inventaire alimente les règles d'accès et les audits.
L'accès distant, le contrôle d'accès local et les rapports d'audit utilisent les mêmes fiches machines. Quand vous modifiez une fiche, chaque règle qui l'utilise est mise à jour.
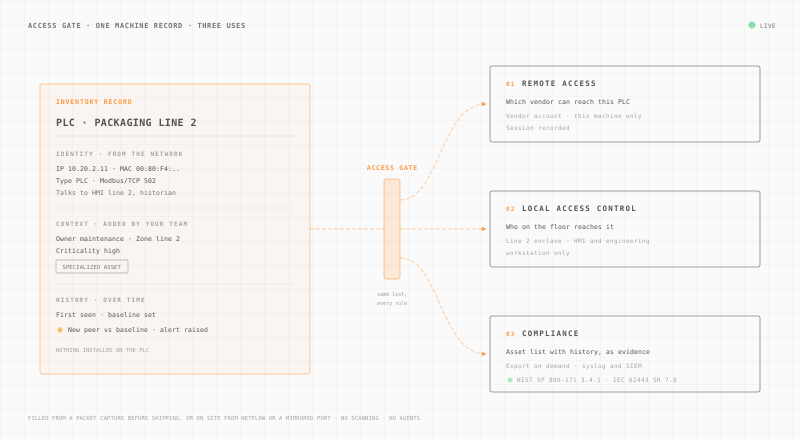
Accès distant.
Un prestataire n'atteint que les machines que vous lui attribuez, et chaque session est enregistrée.
Accès distant sécuriséContrôle d'accès local.
Dans l'atelier, chaque machine est placée dans une enclave. Vous décidez quelles personnes et quels postes l'atteignent.
Contrôle d'accès Zero TrustConformité.
Les auditeurs demandent en général d'abord la liste des actifs, avec les dates de première apparition et les changements.
Conformité OTComment chaque méthode se comporte en usine.
Cinq façons de découvrir les actifs OT, comparées selon le risque pour la production, l'effort et la couverture.
| Méthode | Risque pour la production | Effort | Ce qu'elle voit |
|---|---|---|---|
| Scan actif | ÉlevéLes requêtes peuvent perturber des automates et RTU fragiles. | ÉlevéDes fenêtres de scan, souvent pendant un arrêt. | Vue partielleCe qui répond au scan, au moment du scan. |
| Agents sur les machines | MoyenImpossible sur la plupart des contrôleurs. | ÉlevéUn agent à installer et maintenir par poste. | Peu d'hôtesLe détail des rares postes qui l'acceptent. |
| Capture réseau (pcap) avant l'expéditionUtilisée par Access Gate | AucunAucun. Un enregistrement, rien n'est envoyé. | FaibleQuelques minutes de capture sur site. | Détail des protocolesLe détail des protocoles sur la durée de la capture. |
| NetFlow passifUtilisée par Access Gate | AucunAucun. Les flux viennent de votre routeur. | FaibleDiriger l'export NetFlow existant vers Access Gate. | Flux seulsLes flux seulement : qui parle à qui, ports, volumes, horaires. Pas de contenu. |
| SPAN passif (port miroir)Utilisée par Access Gate | AucunAucun. Une copie du trafic, rien n'est envoyé. | FaibleConfigurer un port miroir sur un switch. | Tout le switchChaque machine qui communique sur le switch mis en miroir. |
Ce que demandent les référentiels.
Chaque grand référentiel OT exige un inventaire des actifs. Le tableau indique chaque exigence et les données d'inventaire correspondantes.
| Référentiel | Exigence | Ce que l'inventaire vous apporte |
|---|---|---|
| CMMC niveau 2 / NIST SP 800-171 3.4.1 | Établir et maintenir des configurations de référence et des inventaires des systèmes. | Une liste de machines à jour, avec une référence et tous les changements survenus depuis. |
| NIS2, article 21(2)(i) | Sécurité des ressources humaines, politiques de contrôle d'accès et gestion des actifs. | La liste d'actifs sur laquelle reposent les règles d'accès. |
| NERC CIP-002 | Identifier et catégoriser les BES Cyber Systems. | Chaque équipement qui communique, avec la criticité que vous lui donnez. |
| IEC 62443-3-3 SR 7.8 | Inventaire des composants du système de contrôle. | Une liste de composants par zone, tenue à jour à partir du trafic. |
| Guide CISA sur l'inventaire des actifs OT (2025) | Constituer un inventaire des actifs et une taxonomie OT. | Attributs, criticité et zone dans une seule fiche par machine. |
Comment construire un inventaire des actifs OT ?
Cinq étapes, dans l'ordre du guide de la CISA publié en 2025. Elles valent avec ou sans Access Gate.
- 01
Fixer le périmètre.
Choisissez les usines, lignes et réseaux concernés. Désignez un responsable de la liste, avec l'exploitation, l'IT et la conformité autour de la table.
- 02
Trouver chaque machine sans y toucher.
Utilisez des sources passives : capture réseau, NetFlow ou port miroir. Ne scannez jamais un contrôleur en production.
- 03
Ajouter ce que le réseau ignore.
Ajoutez le responsable, la fonction, la criticité et la zone. Repérez les machines qui traitent des CUI ou relèvent des Specialized Assets.
- 04
Tenir une seule liste, au même endroit.
Gardez les machines IT et OT dans le même inventaire, avec une seule règle de nommage. Exportez-le pour les audits et envoyez les changements à votre SIEM.
- 05
La tenir à jour toute la vie de la machine.
Fixez une référence, examinez chaque changement quand il déclenche une alerte, et retirez les machines qui quittent le réseau.
L'inventaire est fourni avec Access Gate Essential comme avec Access Gate Performance. Sans licence supplémentaire.
Questions sur l'inventaire des actifs OT.
Sonde envoyée à vos machines. Access Gate ne fait qu'écouter : une capture réseau, du NetFlow ou un port miroir.
C'est la liste de chaque machine d'un réseau industriel : automates, HMI, historians, postes d'ingénierie. Chaque fiche indique ce qu'est la machine, qui en est responsable, dans quelle zone elle se trouve et avec quoi elle communique. Contrôle d'accès, segmentation et audits en dépendent.
Access Gate se contente d'écouter. Avant l'expédition, une courte capture réseau de votre site le précharge. Sur site, il lit le NetFlow de votre routeur ou pare-feu existant, ou le trafic brut d'un port miroir. Aucune requête n'est envoyée aux machines et rien n'y est installé.
L'inventaire, c'est la liste. La gestion des actifs, c'est le travail qui la maintient exacte dans le temps : responsables, criticité, changements, retrait des machines qui partent. Comme Access Gate tient la liste et son historique, ce travail se fait au même endroit.
NetFlow donne les métadonnées de flux : qui parle à qui, sur quels ports, en quel volume et quand. Il n'inspecte pas le contenu. Le détail des protocoles vient de la capture réseau. Une configuration courante associe la capture avant l'expédition, puis NetFlow ou un port miroir sur site.
Non. Votre équipe étiquette les machines qui traitent des CUI ou relèvent des Specialized Assets CMMC. Les règles d'enclave autour de ces machines utilisent ensuite cette étiquette. Elle figure aussi dans les preuves remises à l'évaluateur.
Access Gate compare chaque machine à sa référence. Un nouvel interlocuteur, un nouveau protocole ou une nouvelle adresse déclenche une alerte, et le changement reste dans la fiche avec sa date de première apparition.
Oui. Vous exportez l'inventaire à la demande pour un audit, et Access Gate envoie ses événements à votre SIEM par syslog.
Non. L'inventaire est inclus avec Access Gate Essential comme avec Access Gate Performance.
Commencer par une capture
Voir vos machines à partir d'une capture.
Partagez une courte capture réseau d'une usine. Nous vous montrons l'inventaire qu'Access Gate en tire.